
VeraCrypt 1.26.31、更新が止まる原因だけを狙って直した改良版
要約
1.26.30 から上げるとき、サービスの実行ファイルが使われていて差し替えられず、導入がそこで止まることがありました。システムのディスクを暗号化している場合は、起動用の読み込み役の控えの移し替えと安全な起動の確認も重なります。1.26.31 はその筋道をまとめて直し、救済用のディスクにも注意書きを足しました。
おすすめ- ソフト名
- VeraCrypt
- バージョン
- 1.26.31
- 料金
- 無料
- オープンソース
- オープンソース
- OS
- WindowsmacOSLinux
- 公式サイト
- https://veracrypt.io/
- 更新日時
- 2026-11-06 23:00
暗号化したディスクを長く使っている人ほど、更新は危険な作業に見える。VeraCrypt 1.26.31 は新しい機能をほとんど足さず、更新そのものが止まらないように力を注いだ。
2026 年 11 月 2 日、VeraCrypt 1.26.31 が公開された。前の版である 1.26.30 は 10 月 24 日なので、間は 9 日しかない。版の番号も三つ目の桁が 1 つ進んだだけで、目立たない手直しに見える。ところが公開された説明を開くと、変更はほぼすべて更新の道筋に集まっている。失敗すれば機能が一つ減るのではなく、機械が一台使えなくなる場所だ。
止まっていた段階を、今回は切り離して直した
1.26.30 から上げるとき、導入の処理はシステムのサービスが使う実行ファイルを差し替える必要がある。サービスが動いたままだとファイルは掴まれたままで、差し替えは失敗し、導入はそこで止まる。1.26.31 は特権を持つサービスの処理が終わるのを待ち、掴まれていたファイルをもう一度試し、それでも代えられないときは次の再起動に回す。すでに導入して毎日使っている道具にとって、失敗を受け止めて後で終わらせる仕組みは、項目が一つ増えるより価値がある。
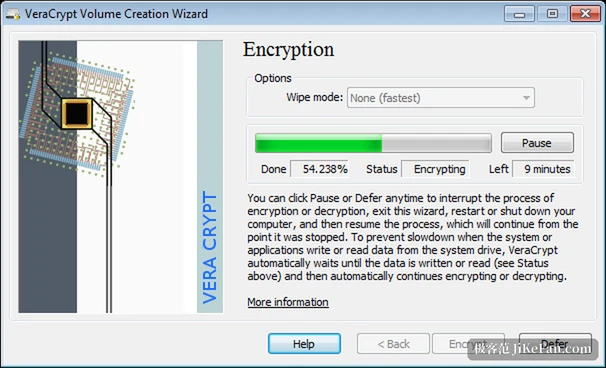
システムのディスクを暗号化している機械には、もう一段の面倒がある。パッケージからの更新では、元の起動用読み込み役の控えを移し、読み込み役そのものを新しくし、安全な起動との相性も確認する。この三つのどれかが欠けると、機械は起動の途中で止まったままになる。今回の版はこの筋道をまとめて直し、あわせてプラットフォームの機能更新に使う設定、控えの移し替えに失敗したときの戻し方、サービスの更新に失敗したときの扱いにも手を入れた。失敗したときは、どのファイル、どの登録の値が原因かを示すようになり、漠然とした番号だけを返すことはなくなった。
救済用のディスクに残る時間のずれを、先に伝える
起動の部品に署名する仕組みは、古い Windows Production PCA 2011 から Windows UEFI CA 2023 へ移りつつある。移行の途中で、救済用のディスクに古い署名の起動管理役の控えが残っていると、後になってディスクがシステムを見分けられなくなることがある。1.26.31 は救済用のディスクを作る時点でそれを伝える。中の控えは自動では新しくならないので、ディスクを作り直す必要がある。同じまとまりの中で、ProgramData の下にある古いシステム暗号化の支援用の場所を片付ける処理も慎重になった。読み取り専用のファイルや転送された道筋は守られ、戻した控えは残り、古いドライバーのファイルは導入の登録情報の変更が確かめられた後でしか消えない。
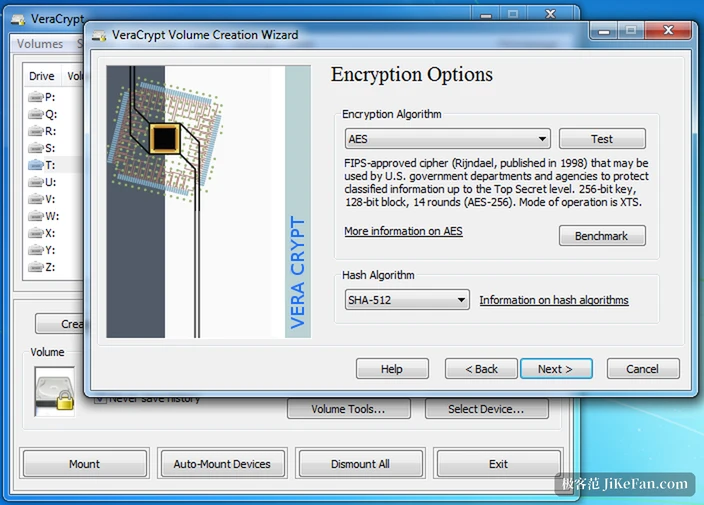
Windows 以外では、静かだが安全寄りの一手
Linux、macOS、BSD では、目立たないが性質としては安全側に寄った変更が入った。VeraCrypt から起動した外部の処理は、特権を持つサービスの通り道を引き継がなくなり、ほかに開いていたファイルや機器の識別子も引き継がなくなる。説明では、取り付けの信頼性が上がったことと、翻訳と文書を更新したことも触れられている。画面には何も現れない。使われかねない通り道を一本ふさぐことが狙いだ。
この道具が実際に閉じているもの
VeraCrypt は Windows、macOS、Linux に対応する無料で公開されたディスクの暗号化の道具で、その源は TrueCrypt 7.1a までたどれる。普通のファイルの中に仮想的な暗号化のディスクを作って本物のディスクとして取り付けることも、区画の全体や持ち運べる記憶装置を暗号化することも、Windows の入ったディスクを暗号化して起動の前に合言葉を求めることもできる。暗号化はその場で行われ、目には見えない。読み書きは並行と流れ作業で処理され、近年の処理装置ではその速さも借りられるので、普段の使い心地は暗号化していないディスクとほとんど変わらない。隠しの領域と隠しの作業環境は、合言葉を求められたときに備えた、それらしい言い逃れの余地を重ねる。
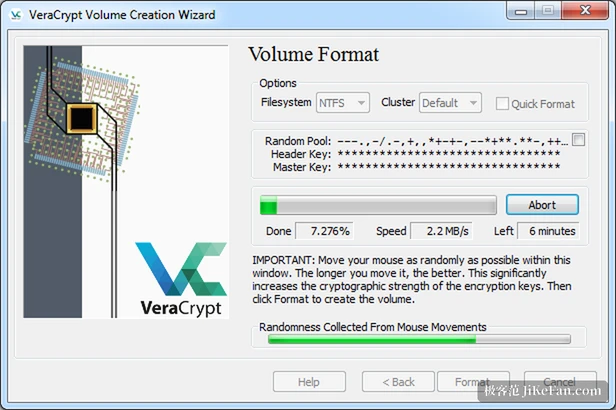
強さの違いは鍵の導き方にある。公式の説明では、システムの区画を暗号化するときは 200,000 回、標準のディスクでは 500,000 回の繰り返しが既定で、独自の PIM でさらに増やせる。代わりに必要なのは取り付けるときの数秒だけで、使っている間の負担はない。復号した内容は記憶の中に一時的に置かれるだけでディスクには戻らないと説明されており、電源を切ったり停電したりすればディスクは外れ、中身はまた読めない状態に戻る。
いますぐ上げたほうがよい人
三つの層がもっとも直接に恩恵を受ける。一つ目は、前回 1.26.30 から上げるときにサービスのファイルの差し替えで止まり、入れ直してようやく戻った人で、その道筋は今回作り直された。二つ目は、システムのディスクを暗号化していてパッケージでの配備を好む人で、読み込み役の控えの移し替えと安全な起動の確認はまさにそこに当たる。三つ目は Linux や BSD で VeraCrypt を土台の部品として使う人で、識別子の引き継ぎと取り付けの信頼性のほうが画面より大事になる。
念のため伝えておきたい。この道具には取り戻す道がない。合言葉を忘れたり鍵のファイルを失ったりすれば、暗号化したディスクの中身はそのまま中に残る。だから更新の前に、合言葉と鍵のファイルの控えを確かめることのほうが、更新そのものより重い。電源を切らずにディスクを付けっぱなしにしている機械も、使い終えたら外す習慣をつけたほうがよい。
1.26.31 は誰かを興奮させる版ではない。更新の道でいちばん痛いところを直している。暗号化したディスクでは、失敗する再起動が一回減ることが、データがまだそこにある確率を一つ上げる。