
snapd 2.78: einheitliche Linux-Pakete, Abhaengigkeiten im Paket, Aktualisierung von selbst
Zusammenfassung
snapd 2.78 ist der Dienst hinter dem Paketformat snap. Abhaengigkeiten reisen mit der Anwendung, die Abschottung kommt in drei Stufen, Schnittstellen werden nach Bedarf verbunden, und achtzehn Distributionen sind gelistet. Die Fassung erschien am 7. Oktober 2026.
Empfehlen- Name
- snapd
- Version
- 2.78
- Preis
- Kostenlos
- Open Source
- Open Source
- Betriebssystem
- Linux
- Webseite
- https://snapcraft.io
- Aktualisiert
- 2026-10-20 16:43
Ein snap bringt seine Laufzeitbibliotheken selbst mit, wird nach der Installation schreibgeschuetzt eingebunden und laesst zwei Fassungen nebeneinander stehen. Jemand muss das bewerkstelligen: das Paket entpacken, die Einbindung aufbauen, die im Manifest genannten Rechte oeffnen und die neue Revision nach Zeitplan austauschen. Dieser Jemand ist snapd.
Wofuer es zustaendig ist
snapd ist der Dienst hinter dem einheitlichen Linux-Paketformat snap und uebernimmt das Einbinden, das Freigeben von Rechten nach Regel und das Zustellen von Aktualisierungen. Die aktuelle Fassung ist 2.78.
Was das Format einbringt, ist Gleichheit ueber Distributionen hinweg. Dasselbe Paket laeuft unter Ubuntu und unter Fedora mit demselben Inhalt, und was das System ohnehin an Bibliotheken hatte, beruehrt es kaum. Genau dort sitzt auch der Preis, denn mitgereiste Abhaengigkeiten bedeuten, dass dieselbe Laufzeit mehrfach liegt.
Was 2.78 geaendert hat
Fassung 2.78 erschien am 7. Oktober 2026 und ist keine Vorabfassung. Drei Bereiche fuellen den Grossteil des Protokolls.
Der erste ist die Verschluesselung der ganzen Platte. Ein Neukonfigurieren frischt nun den Schluesselring auf, baut den Zustand neu auf und beurteilt den Verschluesselungszustand ueber den vollstaendigen Ablauf; Schluessel wandern ueber einen Dateideskriptor im Speicher. Fuer Geraete mit Ubuntu Core laesst sich die Sicherheitsstufe eines Thunderbolt-Anschlusses ohne weitere Einrichtung setzen.
Der zweite sind Bausteine und Konfiguration. Ein Auffrischen des Saatguts zieht Bausteine in Betracht und verhindert, dass ein dort genanntes entfernt wird, und die Laufzeitumgebung einer Anwendung findet das Verzeichnis der Bausteine. Die Konfigurationsdatenbank liest und schreibt eingebaute Eintraege, laesst Aenderungen vor dem Zustandswechsel durch die Menge der Bedingungen laufen und meldet Fehler bis hinunter zum einzelnen Schluessel.
Der dritte sind Schnittstellen. Diese Fassung bringt eine Schnittstelle zur Beobachtung von Treibern, laesst die Inhaltsschnittstelle Dateien ueber Bausteine teilen, lehrt die Stromsteuerung die genormten Merkmale einer Ladeschwelle und erlaubt im Herunterfahren ein Neustarten mit Kennzeichen. Ein paar weitere Stellen betreffen die Erkennung von Geraeten und Pfade mit Leerzeichen. Das Pruefprotokoll haelt Verwaltungshandlungen und unerlaubten Zugriff jetzt als wer, was und warum fest, was eine Untersuchung deutlich klarer macht als zuvor.
Einige Punkte betreffen den Alltag: die Pruefung des Plattenplatzes bekam eine Option fuer Vorbehalt und frischt bei knappem Raum nur die noetigen Pakete auf, Gruppen fuer Kontingente sind aus der Vorschau heraus, der Hinweis an den Nutzer bei einer Auffrischung ist voreingestellt an, und ein Neustart im Wiederherstellungsmodus wurde zu einem einmaligen Eintrag.
Drei Stufen der Abschottung
Strenge Abschottung ist die Voreinstellung. Sie schliesst eine Anwendung mit drei Teilen des Kerns ein: AppArmor haelt die Zugriffsregeln, seccomp haelt die Systemaufrufe, und Namensraeume trennen die Sicht auf Dateisystem und Prozesse, sodass die Anwendung die Welt ausserhalb ihres Behaelters nicht sieht. Eine Kamera oder das Benutzerverzeichnis ist nur ueber eine Erklaerung einer Schnittstelle erreichbar.
Die klassische Abschottung laesst eine Luecke fuer Software, die das ganze System anfassen muss, und sie wirkt nur, wenn der Parameter bei der Installation ausdruecklich mitgegeben wird, was dem Aufgeben der Abschottung gleichkommt. Der Entwicklungsmodus richtet sich an Packende: er laeuft weiter unter den strengen Regeln, erreicht aber Systemressourcen und druckt aus, welche Schnittstellen noch fehlen. Es ist eine Stufe zum Fehlersuchen, und solche Pakete aktualisieren sich nicht selbst.
Stufe | Bedeutung |
|---|---|
Streng | Voreinstellung; AppArmor, seccomp und Namensraeume schliessen die Anwendung ein |
Klassisch | Nur mit ausdruecklichem Parameter bei der Installation, gibt die Abschottung auf |
Entwicklung | Fuer Packende; strenge Regeln gelten weiter, fehlende Schnittstellen werden gemeldet |
Schnittstellen nach Bedarf verbunden
Eine Anwendung unter strenger Abschottung muss die Schnittstelle fuer jede Systemfaehigkeit erklaeren, die sie will, und danach vollzieht der Nutzer oder das System die Verbindung. Die Dokumentation fuehrt eine lange alphabetische Liste, je ein Eintrag von der Tonwiedergabe und der Kamera ueber Bluetooth bis zur Geraesteuerung.
Dieser Entwurf schreibt in die Erklaerung des Pakets, was eine Anwendung tun kann, sodass es vor der Installation lesbar ist. Der Preis ist, dass manche Funktionen eine von Hand gezogene Verbindung brauchen, und beim ersten Einsatz eines bestimmten Geraets stockt es gern an dieser Stelle.
Aktualisierungen kommen, und lassen sich zuruecknehmen
Fuer Auffrischungen ist der Mechanismus der Auffrischung zustaendig, der von sich aus in festem Takt laeuft, und die vorige Revision bleibt liegen, nachdem eine neue uebernommen hat. Erweist sich etwas als falsch, bringt ein einziger Befehl zum Zurueckrollen die fruehere Revision zurueck, ohne dass ein altes Paket gesucht werden muss.
Wer es lieber still haelt, kann Auffrischungen fuer ein einzelnes Paket anhalten oder die systemweite Regel aendern. Die Dokumentation merkt an, dass das Anhalten die Fassung 2.58 oder spaeter verlangt.
Reichweite ueber Distributionen
Der Abschnitt zur Installation nennt achtzehn Distributionen: Ubuntu, Debian, Fedora, CentOS, Red Hat, Rocky, AlmaLinux, Arch, Manjaro, openSUSE, Linux Mint, Kali, Parrot, Pop!_OS, Elementary, KDE Neon, GalliumOS und Raspberry Pi OS.
Diese Reichweite ist einer der Hauptvorzuege des Formats. Wo dieselbe Software an mehrere Distributionen zugleich gehen muss, ist einmal packen weniger Arbeit als mehrere Saetze zu pflegen.
Das Verhaeltnis zu unveraenderlichen Systemen
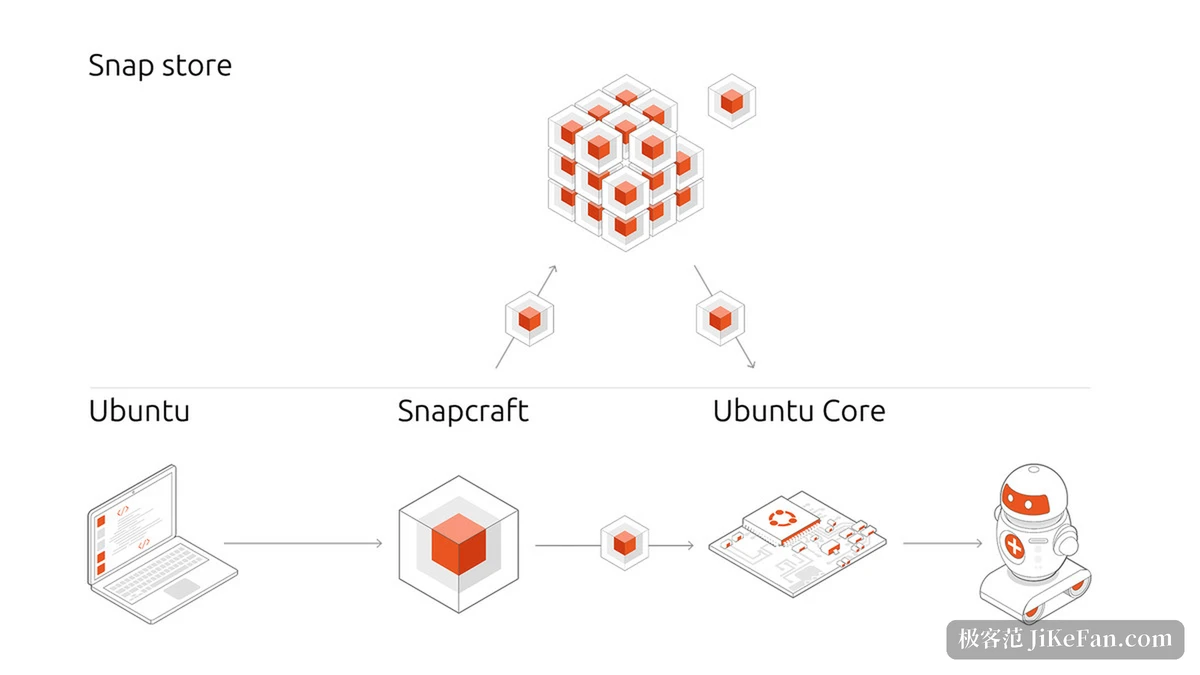
Ubuntu Core ist das eingebettete System von Canonical, offiziell beschrieben als unveraenderliches, schlankes und streng begrenztes Linux. Ein herkoemmlicher Paketverwalter fehlt dort; Anwendungen und Aktualisierungen der ganzen Maschine laufen ueber den snap-Weg, und Unterschiedsaktualisierungen, Aktualisierung aus der Luft und das Ausrollen in Umgebungen ohne Netz haengen daran.
Auf solchen Geraeten ist snapd nicht bloss ein Mittel zum Installieren von Software, sondern ein Grundbaustein, der das System in einem gleichbleibenden Zustand haelt. Vieles, was 2.78 an Verschluesselung, Saatgut und Wiederherstellung geaendert hat, dient genau diesem Fall.
Was man vorher wissen sollte
Automatische Aktualisierungen sind das voreingestellte Verhalten und keine waehlbare Funktion. Wer den Takt nicht mag, muss sie abschalten und danach selbst auf Sicherheitsaktualisierungen achten, ein Tausch, den man vorher durchdenken sollte.
Die Groesse der Pakete ist der andere haeufige Einwand. Mitgereiste Abhaengigkeiten bedeuten Doppelung, dieselbe Laufzeit liegt getrennt in mehreren Paketen, was auf einer kleinen Maschine mit knapper Platte auffaellt.
Ausserdem haengt es an Kernfunktionen. In einem Behaelter, auf einem schlanken System oder wo Kernmodule beschnitten wurden, arbeitet die Abschottung womoeglich nicht wie erwartet, und diese Schicht ist zuerst zu pruefen, wenn Aerger auftritt.
snapd loest die Aufgabe, dass ein Paket auf jeder Distribution laeuft: Abhaengigkeiten reisen mit, Abschottung in drei Stufen, Schnittstellen nach Bedarf, Aktualisierungen von selbst und ein Zurueckrollen in Reserve. Das Gewicht von 2.78 liegt auf Verschluesselung, Bausteinen und Schnittstellen, was im Alltag wenig auffaellt; Richtung unveraenderlicher Systeme wird es deutlich.