
Portmaster im Test: jede Verbindung sichtbar gemacht
Zusammenfassung
Portmaster ist eine Open Source Firewall fuer einzelne Anwendungen: jede ausgehende Verbindung wird in Echtzeit sichtbar, ein Klick erlaubt oder blockiert sie, dazu verschluesselte Namensaufloesung und gepflegte Filterlisten unter GPLv3.
Empfehlen- Name
- Portmaster
- Version
- 2.2.3
- Preis
- Kostenlos
- Open Source
- Open Source
- Betriebssystem
- WindowsLinux
- Webseite
- https://safing.io/
- Aktualisiert
- 2026-10-06 21:56
Was sich still aus dem Rechner nach draussen verbindet
Man installiert ein Notizprogramm, das ausdruecklich offline arbeiten soll, und schaut danach in die Netzwerkansicht. Innerhalb einer Minute hat es einen Updateserver, einen Telemetrieendpunkt und eine Schrifbibliothek auf einer unbekannten Domain kontaktiert. Fragt man die mitgelieferte Firewall unter Windows nach einer Erklaerung, bekommt man eine Regelliste, die niemand liest, und keine Antwort auf die einfache Frage, welches Programm gerade mit welcher Seite spricht. Das System protokolliert Verbindungen durchaus, es stellt sie nur nie so dar, dass ein normaler Mensch damit etwas anfangen kann.
Portmaster macht genau diese Frage sichtbar. Entwickelt wird das Werkzeug von Safing, einem auf Datenschutz spezialisierten Unternehmen aus Deutschland, veroeffentlicht unter der GPLv3. Der Quelltext ist damit pruefbar, und niemand muss die Aussagen des Herstellers einfach glauben. Nach der Installation erscheint jedes Programm, das eine Verbindung oeffnet, in einer laufend aktualisierten Liste: die angesprochene Domain, der Eigentuemer, die uebertragene Datenmenge, die Haeufigkeit. Ein Klick erlaubt oder blockiert. Keine Regelsyntax, keine Portnummern, kein Nachmittag mit Handbuchlektuere.
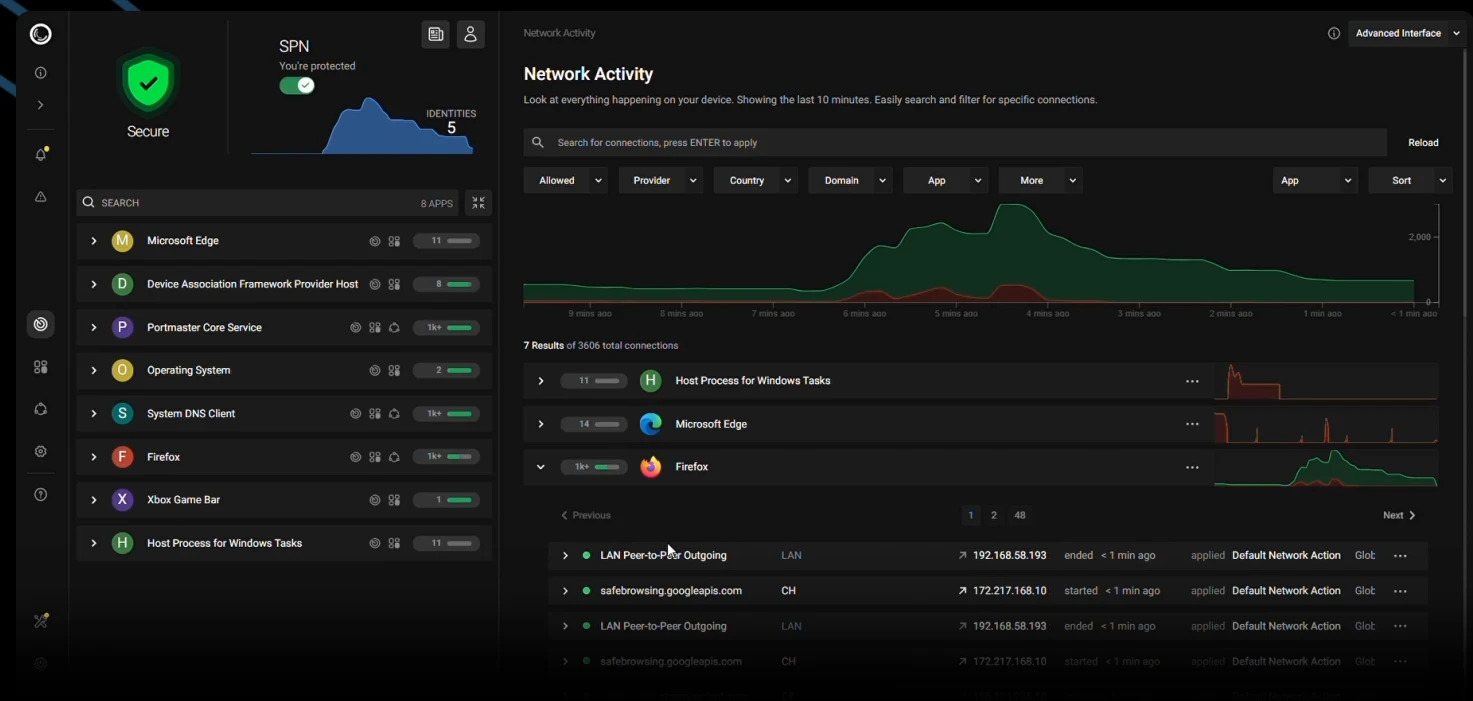
Eine Datenschutzgrundlage, die ab Werk aktiv ist
Die Voreinstellungen verdienen Aufmerksamkeit, weil die meisten Werkzeuge freizuegig ausgeliefert werden und die Haertung dem Anwender ueberlassen. Portmaster schickt alle Namensaufloesungen des Systems standardmaessig durch einen verschluesselten Kanal. Der Anbieter des Internetzugangs sieht damit, dass Verkehr existiert, aber nicht, welche Namen angefragt wurden. Eine gepflegte Filterliste blockiert bekannte Werbe und Trackingdomains, bevor die Verbindung den Rechner verlaesst, und sie gilt fuer jede Anwendung statt nur fuer einen Browser. Regeln lassen sich pro Programm setzen: ein Offlinewerkzeug wird vollstaendig abgeschnitten, ein Downloadprogramm darf nur Server einer bestimmten Region erreichen.
Technisch laeuft es als Hintergrunddienst, der mit dem System startet, die Oberflaeche bleibt lokal. Es gibt kein Konto, kein Cloud Dashboard, und der Kern verlangt kein Abonnement. Dieser Punkt wiegt schwerer, als er klingt: eine Firewall, die erst die eigene Verbindungsliste an einen Anbieter schickt, um zu entscheiden, was erlaubt wird, hat das Vertrauensproblem nur verschoben und nicht geloest.
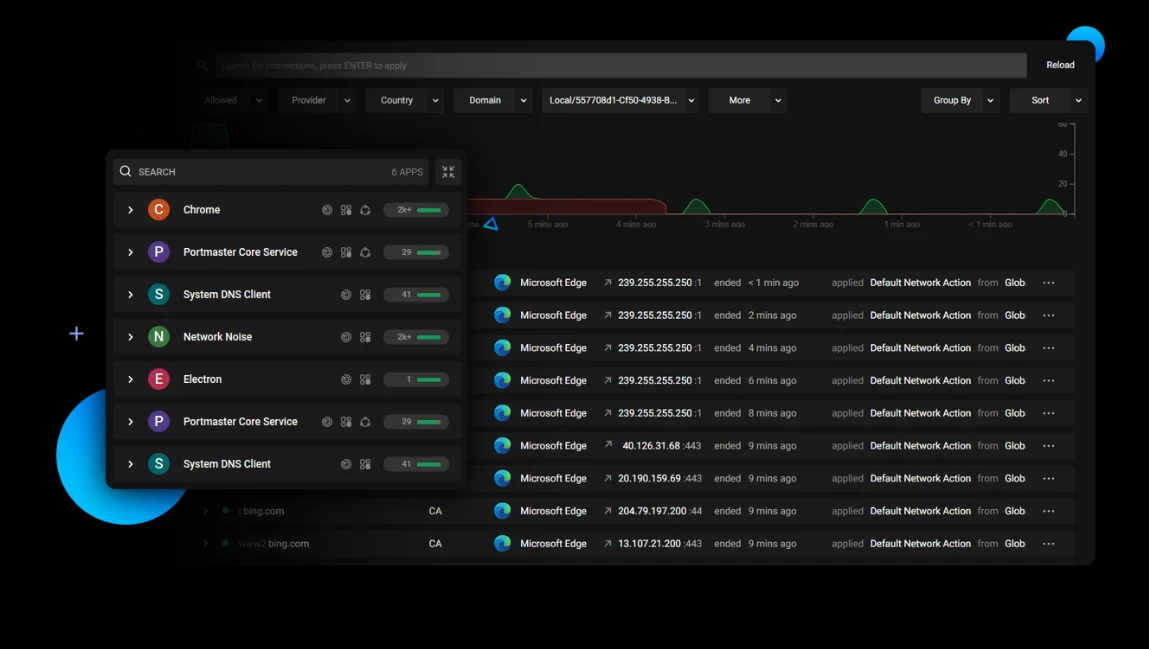
Der Wert von Portmaster liegt im Sehen. Datenschutz hoert auf, ein Schlagwort zu sein, sobald er zu einer Liste konkreter Verbindungen mit Zeitstempel und Bytezahl wird. Wer genau sieht, wohin jede Information geht, hat die Kontrolle tatsaechlich zurueck.
Was es im Alltag kostet
Version 2.2.3 ist aktuell, die Pflege ist aktiv. Windows und Linux sind ausgereift, macOS fehlt komplett, was fuer viele Interessenten ein Ausschlusskriterium ist. Ehrlich gesagt ist das Werkzeug schwerer als die Bordmittel. Die erste Sitzung besteht aus Entscheidungen: Was braucht welches Programm wirklich. Blockiert man eine Abhaengigkeit, stellt eine Funktion still ihre Arbeit ein, bis die Regel gefunden und freigegeben ist. Man rechnet mit einem Abend Einrichtung und danach mit kaum noch Aufwand.
Das Geschaeftsmodell sollte man klar benennen. Firewall, verschluesselte Aufloesung und Filterlisten sind dauerhaft kostenlos. Ein Abonnement ergaenzt mehrstufiges Routing ueber mehrere Relais, sodass kein einzelner Betreiber beide Enden sieht. Wer nur wissen will, was den Rechner verlaesst und die unerwuenschten Teile stoppen moechte, kommt mit der freien Variante aus.
Die Installation selbst ist zurueckhaltend: ein einzelnes Paket, das danach die Netzwerkschicht des Systems uebernimmt, ein Neustart, mehr nicht. Auch das Entfernen hinterlaesst keine Reste, weder Dienst noch Treiber muessen von Hand geloescht werden. Fuer alle, die eine Woche testen wollen, bevor sie sich entscheiden, ist diese Umkehrbarkeit ueberzeugender als jede Funktionsliste.
Und der Vergleich mit den Alternativen? Die meisten Firewalls verlangen eine Beschreibung des Verkehrs nach Port und Protokoll, bevor man ueberhaupt weiss, was vor sich geht. Dieses Werkzeug dreht die Reihenfolge um: erst beobachten, dann entscheiden. Genau diese Umkehrung ist das Produkt, und deshalb laesst es sich jemandem, der nie eine Regel geschrieben hat, leichter empfehlen als einem Netzwerkingenieur mit fertigem Bild aller Stroeme im Kopf.