
Bitwarden: ein Passworttresor, dessen Versprechen prüfbar ist
Zusammenfassung
Bitwarden verwaltet einen Tresor, der verschlüsselt wird, bevor er das Gerät verlässt, veröffentlicht unter einer offenen Lizenz, damit die Behauptung prüfbar bleibt, und auf einem eigenen Server betreibbar, wenn der Ort der Daten mehr zählt als Bequemlichkeit.
Empfehlen- Name
- Bitwarden
- Version
- 2026.9.1
- Preis
- Kostenlos
- Open Source
- Open Source
- Webseite
- https://bitwarden.com/
- Aktualisiert
- 2026-10-06 21:03
Die Frage ist nicht, ob man sich erinnern kann, sondern wer entschlüsseln kann
Ein Passwortmanager wird üblicherweise als Gedächtnisstütze verkauft, was das Problem unterschätzt, das er tatsächlich löst. Passwörter aufzuschreiben ist kein Versagen des Gedächtnisses, sondern eine vernünftige Antwort auf eine Welt, in der jeder Dienst ein einzigartiges Geheimnis verlangt und kein Mensch sechzehn davon halten kann. Die interessante Frage ist, was mit diesen Geheimnissen geschieht, sobald sie an einem Ort versammelt sind. Eine Liste im Notizbuch ist so sicher wie die Schublade. Eine Liste in einer Tabelle, die mit einem Konto synchronisiert wird, ist so sicher wie dieses Konto. Eine Liste in einem Dienst ist so sicher wie die Absichten und die Kompetenz des Betreibers, und beides kann ein Nutzer nicht prüfen.
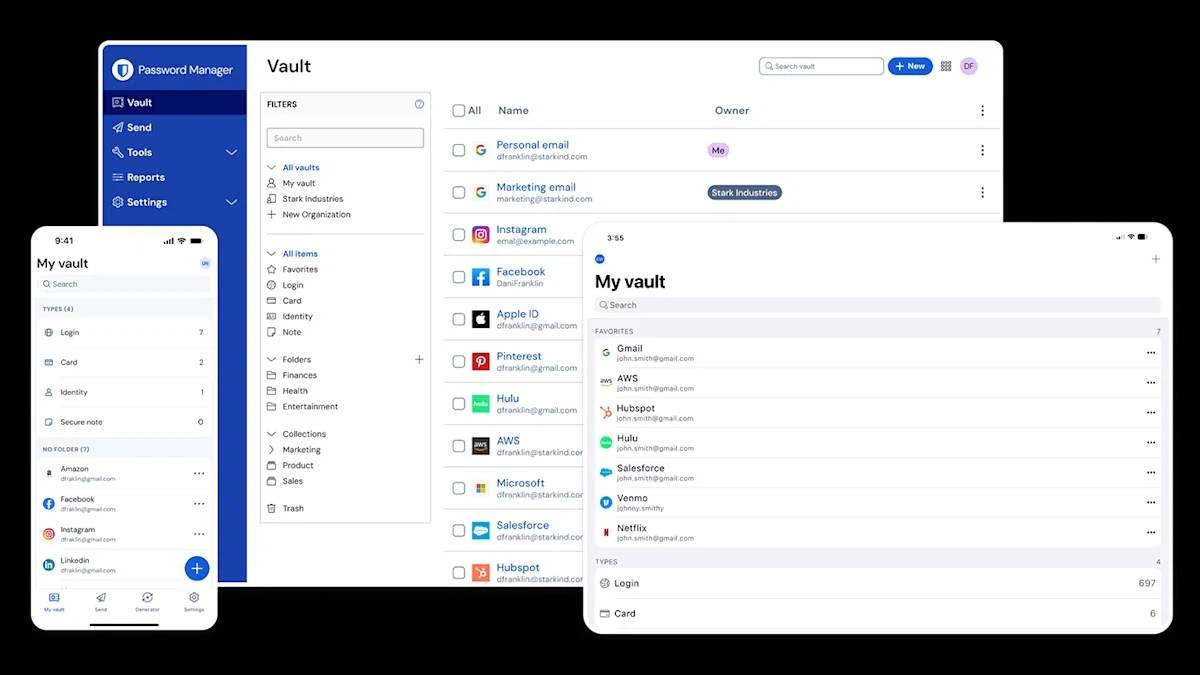
Bitwarden ist ein kostenloser Passwortmanager mit offenem Quelltext, und sein Entwurf antwortet auf das letzte Problem, nicht auf das erste. Alles wird auf dem Gerät verschlüsselt, bevor es irgendwohin geht: der Tresor, die Passwörter, die Zahlungsdaten, die Leute daneben ablegen, die sicheren Notizen. Der Hauptschlüssel, der den Tresor öffnet, existiert auf der Maschine des Nutzers und wird aus dem Master-Passwort abgeleitet, das niemals übertragen wird. Auf dem Server liegt Chiffrat, und der Server hat keinen Weg zum Klartext, weil er den Schlüssel nie hatte. Ein Einbruch in diesen Server ergibt einen Haufen Bytes, für dessen Bedeutung das Passwort des Nutzers nötig ist.
Prüfbar statt nur behauptet
Der Begriff Open Source wird so locker verwendet, dass es sich lohnt, genau zu sagen, was er hier einbringt. Verschlüsselung, die im Client geschieht, ist eine Behauptung, und Behauptungen über Kryptografie sind genau so viel wert wie die Möglichkeit, sie zu prüfen. Weil der Client-Code unter einer offenen Lizenz veröffentlicht ist, ist die Aussage, der Schlüssel verlasse das Gerät nie, eine Feststellung, die jemand außerhalb des Unternehmens durch Lesen des Codes überprüfen kann, statt ein Satz auf einer Werbeseite. Das beweist nicht, dass der Dienst gut geführt wird. Es verschiebt einen wichtigen Teil der Argumentation von Vertrauen zu Einsicht, und Vertrauen, in das man hineinschauen kann, ist eine andere Kategorie von Sache.
Die kryptografischen Entscheidungen dahinter sind konventionell, und in diesem Zusammenhang ist Konventionalität der Punkt: symmetrische Verschlüsselung des Tresors mit einem starken Standardverfahren, gesalzenes Hashing und eine absichtlich langsame Schlüsselableitung, damit das Erraten des Master-Passworts teuer bleibt. Niemand sollte von den Namen beeindruckt sein. Wichtig ist, dass die Konstruktion die gewöhnliche ist, denn exotische Kryptografie in einem Verbraucherprodukt ist ein Warnzeichen und keine Funktion.
Überall, was für einen Passwortmanager überall dort heißt, wo Menschen sich anmelden
Ein Tresor, der nur auf einem Desktop verfügbar ist, ist ein Tresor, der auf dem Telefon umgangen wird. Das Produkt deckt die drei Desktop-Systeme ab, beide mobilen Plattformen, Erweiterungen für die gängigen Browser, einen Kommandozeilenclient für Leute, die ihre Arbeit skripten, und einen Wehtresor, der von einem geliehenen Rechner aus erreichbar ist. Alle lesen denselben verschlüsselten Tresor und gleichen Änderungen zwischen Geräten ab, sodass ein auf einem Gerät erzeugtes Passwort auf den anderen erscheint, ohne dass jemand etwas kopiert.
Das Ausfüllen ist der Ort, an dem der Entwurf im Alltag sichtbar wird. Ein gespeicherter Eintrag passt sich automatisch einem Anmeldeformular zu, das Entsperren geschieht per Fingerabdruck oder Gesicht statt durch erneutes Tippen des Master-Passworts, und beides liegt hinter einer Sperre, die sich schließt, wenn das Gerät es tut: das sind die Einzelheiten, die entscheiden, ob ein Sicherheitswerkzeug benutzt oder umgangen wird. Ein Passwortmanager, der jeder Anmeldung zehn Sekunden hinzufügt, wird innerhalb einer Woche abgeschaltet, und sein Nutzer kehrt dazu zurück, überall dieselbe einprägsame Phrase wiederzuverwenden.
Was er über das Speichern von Zeichenketten hinaus tut
Drei Funktionen machen aus einem Tresor etwas Nützlicheres. Ein Generator erzeugt lange zufällige Passwörter und adressiert damit die eigentliche Ursache der meisten Kontokompromittierungen, nämlich Wiederverwendung. Die Unterstützung von Zwei-Faktor-Authentifizierung macht den Tresor zum Verwalter des zweiten Faktors ebenso wie des ersten, mit Authenticator-Anwendungen und mit Hardwareschlüsseln für Konten, die einen verdienen. Und Organisations-Tresore lassen ein Team Zugangsdaten teilen, die tatsächlich geteilt werden, mit Rechten je Mitglied, statt ein Passwort in einer Chatnachricht herumzureichen und zu hoffen, dass alle genau das Richtige vergessen.
Das Freigabemodell verdient einen Satz, weil hier die meisten Passwortmanager unangenehm werden. Ein Haushalt oder ein kleines Team hat einige Geheimnisse, die der Gruppe gehören - ein gemeinsames Versorgungskonto, ein Lieferantenportal, eine Zertifikatserneuerung - und eine weit größere Zahl, die Einzelnen gehört. Ein Werkzeug, das nur den zweiten Fall versteht, wird trotzdem für den ersten benutzt, und schlecht. Getrennte Sammlungen mit eigener Mitgliedschaft beantworten die Frage direkt.
Wo die Daten liegen, ist eine Einstellung und keine Lehre
Es gibt zwei Wege der Bereitstellung. Der offizielle Dienst ist der gewöhnliche: verschlüsselter Tresor, betreute Infrastruktur, kein Server, um den man sich kümmern muss. Der andere Weg ist, das Backend auf eigener Hardware zu betreiben, was das Projekt unterstützt und was manche Organisationen brauchen, aus Gründen, die nichts mit Paranoia zu tun haben: eine Compliance-Regel, eine Vorgabe zum Datenstandort oder schlicht der Wunsch, die Maschine zu besitzen, auf der das Schlüsselmaterial liegt. Container-Verpackung macht daraus einen realistischen Nachmittag statt eines Projekts.
Die ehrlichen Grenzen
Die kostenlose Stufe trägt den Kern ohne Gerätebegrenzung, was ungewöhnlich genug ist, um es klar zu sagen, und die bezahlten Stufen ergänzen Speicher für Anhänge, Notfallzugriff für einen vertrauenswürdigen Kontakt, Single Sign-on und Richtlinien für Organisationen. Die Aufteilung ist vernünftig, und die nützlichen Teile werden nicht als Geisel gehalten.
Drei Grenzen verdienen es, laut gesagt zu werden. Erstens bündelt ein Tresor Risiko: ein Master-Passwort bewacht jetzt alles, also muss es stark sein und erinnert werden, und sein Verlust bedeutet den Verlust des Tresors, denn ein System, das ihn für einen zurückholen könnte, wäre ein System, das ihn für jemand anderen zurückholen könnte. Zweitens läuft eine Browsererweiterung in Seiten, die sie nicht kontrolliert, was eine dauerhafte Angriffsfläche ist. Drittens ist jeder Passwortmanager ein einzelner Ausfallpunkt in einer Weise, wie es die Wiederverwendung eines schwachen Passworts nicht ist: der Ausfall ist seltener, und er ist vollständig.
Nichts davon spricht gegen die Kategorie. Es spricht dafür, die Umsetzung zu wählen, deren Behauptungen prüfbar sind, eine exportierte Sicherung des Tresors irgendwo offline zu halten und das Master-Passwort als das eine Geheimnis zu behandeln, das es wert ist, ordentlich auswendig gelernt zu werden.