
Keybase:公開鍵で組み立てた暗号化チャット、6.6.3 が現行版
要約
公開鍵暗号を日常のやり取りに持ち込んだコミュニケーション用ツール。チャットもファイル共有も端末間で暗号化され、機密性の高いメッセージには失効時刻を設定できる。5 種類のシステムに対応し、ソースは BSD ライセンスで公開されているが、更新の速度は保守中心に落ち着いている。
おすすめ- ソフト名
- Keybase
- バージョン
- 6.6.3
- 料金
- 無料
- オープンソース
- オープンソース
- OS
- WindowsmacOSLinuxAndroidiOS
- 公式サイト
- https://keybase.io/
- 更新日時
- 2026-10-12 11:06
中身を読めなくするほうが、鍵を足すより安全の本質に近い。
鍵を自分の手元に置く
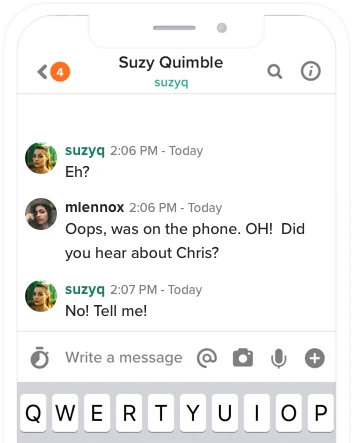
Keybase は暗号化を中心に置いたコミュニケーション用のツールだ。公式サイトの定義は短く、安全なメッセージ送受信とファイル共有と書かれている。この二つを支えるのが公開鍵暗号で、公式はこれによってメッセージを非公開に保つと説明する。利用者が鍵を持ち、サーバーは暗号文を運ぶだけという設計が、一般的なホスト型チャットとの信頼モデルの違いを決めている。
その差は最悪の場合に効いてくる。ホスト型のサービスでは運営者が両端のあいだに入り、通過する内容を原理的には読める。ここでは読める形の複製が、それを作った機器の外に出ない。運営者を信じるかどうかに関わらず、預ける信頼の量が小さい。これが宣伝文句ではなく実務上の理由だ。
代償も同じ紙に書かれている。鍵を自分で持つということは、誰にも復旧してもらえないということだ。機器の紛失や鍵の破損は問い合わせ案件ではなく、閉ざされた扉になる。だから復旧の手順は、まだ何も壊れていないうちに用意しておく必要がある。予備の機器を登録しておくか、復旧用の語句を端末とは別の場所に控えておく。
身元の確認はその相棒にあたる。公開鍵を外部のアカウントに結び付けておけば、やり取りの前に相手が誰かを確かめられる。愛称とアイコンだけで判断しなくて済む。記録を残す必要のある受け渡しでは、この確認のほうが暗号化そのものより問題を解くことが多い。暗号化した文面でも、宛先を間違えれば間違いのままだ。
ファイル、メッセージ、そして時間の区切り
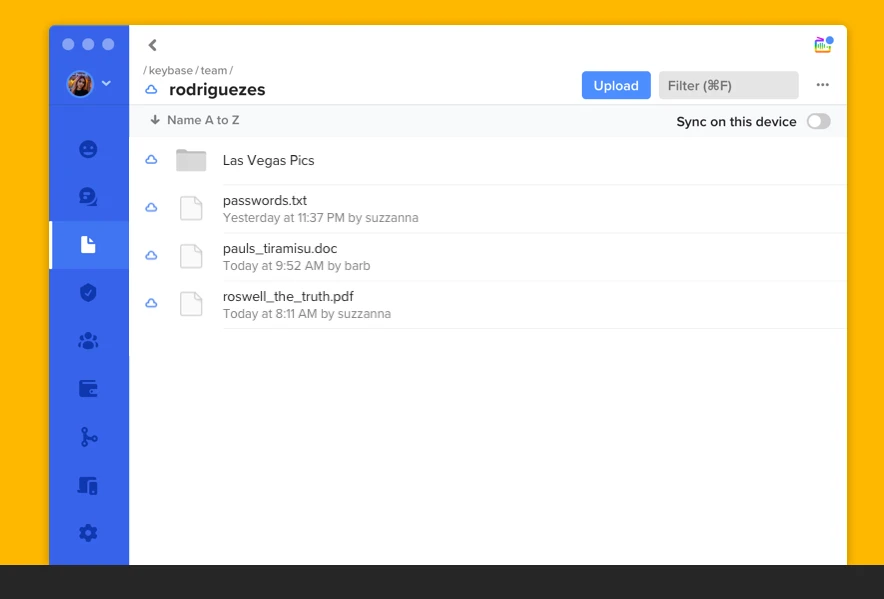
ファイルの扱いも同じ土台に乗っている。公式によれば、チームの写真や動画、文書は端末間の暗号化を保ったまま保管できる。守られる範囲は転送だけでなく長期の保管まで含む。素材を頻繁にやり取りする集まりなら、別に暗号化された保管場所を探す手間が省け、アクセスの考え方も一つで済む。
メッセージ側にはもう一段の制御がある。公式は、最も機密性の高いメッセージに期限を設定し、時刻が来たら自動的に消える仕組みを用意している。鍵の設計と合わせれば、二つの別々の心配を同時に扱える。内容がまったく読まれないこと、そして意図した以上に長く読まれないこと。どちらも完全な防御ではないが、端末を貸したときや画面を横から見られたときには効く。
想定されている利用者は、セキュリティの専門家より広い。公式は家庭、同居人、クラブ、友人同士の集まりにも触れており、入り口の敷居を低く置こうとしていることが分かる。暗号の知識がなくても使えるようにする、という狙いだ。妥当な目標だが、そのぶん既定値が責任を負うことになり、ここの既定値は厳しい側に寄っている。
項目 | 公式の説明 |
|---|---|
メッセージ | 端末間で暗号化される即時メッセージ |
ファイル | チームの写真や動画、文書を暗号化して保管 |
メッセージ制御 | 機密性の高いメッセージに失効時刻を設定 |
身元確認 | 公開鍵を外部アカウントに結び付けて確認 |
対象 | 家庭や小規模な集まりから企業のチームまで |
版 | 6.6.3(2026 年 6 月 3 日) |
対応環境、ライセンス、そして現在の速度
対応範囲はほぼ一通りそろっている。公式の説明は macOS、Windows、Linux、iPhone、Android を一つずつ挙げている。クライアントは無償で、同じアカウントはどの機器でも同じ暗号上の身元に対応する。端末で受け取ったメッセージが、別の機械で登録をやり直さずに開けるということだ。
ソースは公開リポジトリに三項 BSD ライセンスで置かれ、入手も閲覧もできる。暗号化された会話を扱う道具にとって、読めるコードは加点ではなく前提だ。それがなければ、端末間の暗号化という言葉は意図の表明にとどまる。
現在の状態は正直に書いておきたい。リポジトリの最新版は 6.6.3 で、公開は 2026 年 6 月 3 日、変更は複数アカウントの通知処理と幾つかの修正に集中している。2026 年 10 月にもコミットは続いているが、中身は依存関係の更新とコード検査の修正が中心だ。動いてはいるが、速い開発から低速の保守へとリズムが移っている。新しい機能を期待するより、形が定まった長く使える道具として扱うほうが、証拠には合っている。
この見立ては導入の仕方を左右する。機能の roadmap を必要とするチームには保守中のプロジェクトは向かない。自分で確認して手元に置ける安定した経路が欲しいチームには向く。本当に大事なものは別に複製しておけば、どのホスト型サービスにも付いて回る単一依存を外せる。
暗号化ツールへの信頼は、読めるコードと、それがまだどれだけ動いているかを見る冷静な目から生まれる。
始める前の提案を幾つか。まず関わりの深い数人で小さく試し、送受信と身元の確認が問題なく通ることを確かめてから、集まり全体を移す。チームのファイルは独立した複製を別に残し、長期の保管を一つのサービスに預けきらない。新しい機能を追いたい場合は、まずリポジトリの進み方を見てから、その上にどれだけ載せるかを決めるとよい。