
Nmap: offene Netzwerkerkundung, Zenmap steckt schon in Ausgabe 7.991
Zusammenfassung
Ein freies Werkzeug zur Netzwerkerkundung und Sicherheitspruefung, das beantwortet, welche Hosts in einem Netz leben, welche Ports offen sind und welche Dienste dahinter laufen, samt Zenmap, Ncat, Ndiff und Nping im selben Paket.
- Name
- Nmap
- Version
- 7.991
- Preis
- Kostenlos
- Open Source
- Open Source
- Betriebssystem
- WindowsmacOSLinux
- Webseite
- https://nmap.org/
- Aktualisiert
- 2026-10-11 17:12
Im Betrieb wird die Frage, was auf dieser Maschine eigentlich laeuft, meist frueher zum Problem als die Frage, wie sie zu reparieren sei.
Zuerst das Netz klar sehen
Nmap ist ein freies Werkzeug zur Netzwerkerkundung und Sicherheitspruefung, und die offizielle Seite nennt es einen Network Mapper. Die Frage, die es beantwortet, ist schlicht: Welche Hosts in einem Netz leben, welche Dienste sie anbieten, welches Betriebssystem laeuft. Die offizielle Beschreibung ist direkt und sagt, Nmap nutze rohe IP-Pakete auf eigene Weise, um zu bestimmen, welche Hosts verfuegbar sind, welche Dienste diese anbieten samt Anwendungsnamen und Version, welche Betriebssysteme und Versionen laufen, welche Art von Paketfiltern und Firewalls im Einsatz ist, und Dutzende weitere Merkmale.
Der Wert liegt nicht im Finden selbst, sondern im Anschluss. Die Seite hebt hervor, dass viele System- und Netzverantwortliche es ebenso fuer das Inventar, fuer die Planung von Dienstaktualisierungen und fuer die Ueberwachung nutzen, ob Hosts oder Dienste erreichbar sind. Alle drei ruhen auf einer Voraussetzung: erst sehen, was im Netz steht, dann haben Planung und Ueberwachung eine Grundlage. Eine alte Maschine, an die sich niemand erinnert, mit einer veralteten Dienstversion, wird meist genau so gefunden.
Von der Kommandozeile zum Fenster
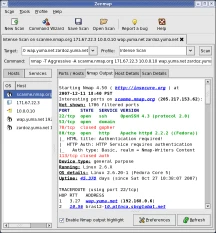
Die Schwelle zum Start ist niedriger als erwartet. Zur Bedienbarkeit erklaert die Seite, dass trotz reicher Moeglichkeiten fuer Fortgeschrittene der Anfang aus einer einzigen Anweisung mit den Schaltern fuer Ausfuehrlichkeit und Aggressivitaet bestehen kann, dass sowohl die hergebrachte Kommandozeile als auch eine grafische Oberflaeche angeboten werden, und dass fertige Pakete fuer alle bereitstehen, die nichts selbst uebersetzen wollen. Offizielle Pakete gibt es fuer Windows, macOS und Linux, der Quelltext wird wie ueblich verteilt.
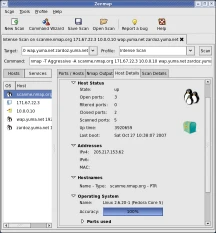
Das grafische Stueck heisst Zenmap, offiziell beschrieben als fortgeschrittene Oberflaeche und Ansicht der Ergebnisse. Drei Begleiter stehen daneben: Ncat fuer vielseitige Datenuebertragung, Umleitung und Fehlersuche, Ndiff zum Vergleichen zweier Durchgaenge und Nping zur Paketerzeugung und Antwortanalyse. Ein voller Durchgang beim Aufraeumen eines Netzes, vom Start ueber das Lesen der Ergebnisse bis zum Vergleich zweier Laeufe und dem Nachbau eines Pakets zur Pruefung, schliesst sich innerhalb des offiziellen Pakets.
Punkt
Offizielle Angabe
Einordnung
Freie Netzwerkerkundung und Sicherheitspruefung
Erkennbare Angaben
Lebende Hosts, Dienstnamen und Versionen, Systemversionen, Filtertypen
Paketinhalt
Nmap, Zenmap, Ncat, Ndiff, Nping
Plattformen
Offizielle Pakete fuer Linux, Windows, macOS
Stabile Ausgabe
7.991, mit Npcap 1.89
Ergebnisse aufbewahren macht Vergleich moeglich
Eine einzelne Ausgabe sagt wenig, der Vergleich bringt den Wert. Ndiff existiert, um das praktisch zu machen, offiziell definiert als Werkzeug zum Vergleichen zweier Durchgaenge. Die gewohnte Praxis im Betrieb ist, in festem Takt zu laufen, die Ausgabe zu behalten, spaeter erneut zu laufen und die Unterschiede anzusehen: neu geoeffnete Ports, verschwundene Dienste, gewanderte Versionsnummern. Das ist weit verlaesslicher als die Erinnerung, es habe letztes Mal anders ausgesehen.
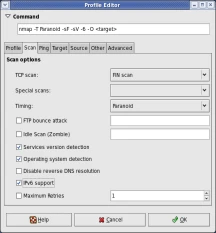
System- und Versionserkennung ist die andere unterschaetzte Ausgabe. Die Funktionsliste nennt Dutzende fortgeschrittene Verfahren zur Erfassung eines Netzes, darunter die Erkennung lebender Hosts sowie Betriebssystem und Version, und deckt sowohl TCP als auch UDP ab. Bei Hosts hinter einem Randgeraet wird damit nicht nur sichtbar, ob ein Port antwortet, sondern wer dahinter steht und in welcher Version.
Je oefter ein Netz klar angesehen wird, desto schwerer kann eine unerwartete Aenderung jemanden unvorbereitet treffen.
Zum Umgang: beim ersten Durchgang nur lebende Hosts suchen und danach Abschnitt fuer Abschnitt verfeinern, statt sofort einen vollen Lauf auf einen grossen Bereich zu werfen; Ergebnisse in festem Takt ausgeben und mit Ndiff vergleichen; und vor dem Eingriff in ein Produktionsnetz pruefen, ob die Verwaltungsbefugnis tatsaechlich vorliegt.