
Wireshark: jedes Paket sehen, das tatsächlich durch das Netz geht
Zusammenfassung
Der am weitesten verbreitete Protokollanalysator, mit tiefer Auswertung tausender Protokolle, laufendem Mitschnitt, Entschlüsselung von TLS und Funkverkehr bei vorliegenden Schlüsseln und Analyse von Sprachverbindungen. Kostenlos, quelloffen, auf allen drei Desktop-Systemen.
Empfehlen- Name
- Wireshark
- Version
- 4.7.3
- Preis
- Kostenlos
- Open Source
- Open Source
- Betriebssystem
- WindowsmacOSLinux
- Webseite
- https://www.wireshark.org
- Aktualisiert
- 2026-10-05 23:04
Das Netz ist langsam. Nenne den Grund.
Etwas ist langsam geworden, und die ehrliche Antwort ist, dass man nicht weiß, warum. Es könnte die Namensauflösung sein, die zu lange braucht, bevor die Verbindung überhaupt beginnt. Es könnten Pakete sein, die neu übertragen werden, weil irgendetwas auf dem Weg sie verwirft. Es könnte der Server selbst sein, der zweihundert Millisekunden nachdenkt, bevor er antwortet. Ohne Mitschnitt sehen alle drei von außen gleich aus, und an Werkzeugen bleibt ein Ping und eine Vermutung.
Wireshark ist das Werkzeug, das die Frage entscheidet, und es ist der am weitesten verbreitete Protokollanalysator überhaupt, getragen von einer Stiftung statt eines Unternehmens, kostenlos und quelloffen unter der zweiten Fassung der Allgemeinen Öffentlichen Lizenz. Es wird jährlich mehr als zwanzig Millionen Mal heruntergeladen und läuft unter Windows, macOS und Linux. Sein Vorgänger erschien 1998, was achtundzwanzig Jahre fortlaufender Entwicklung bedeutet – lange genug, dass die meisten seltsamen Ecken der Netztechnik bereits von jemandem angetroffen und in einen Auswerter gegossen wurden.
Die Kernfähigkeit ist der laufende Mitschnitt jedes Pakets, das eine Schnittstelle passiert, und anschließend dessen feldweises Aufklappen den Stapel hinunter: der Rahmen, der IP-Kopf, die TCP-Sequenznummern, der HTTP-Kopf. Jede Schicht erscheint so, wie sie ist, Byte für Byte – das ist der Unterschied zwischen der Kenntnis, dass etwas fehlgeschlagen ist, und der Kenntnis, wo.
Ein Auswerter für mehr als dreitausend Protokolle
Eingebaut sind Auswerter für über dreitausend Protokolle. Die verbreiteten – TCP/IP, HTTP, DNS, TLS – sind der Anfang und nicht der Umfang. Protokolle der Industriesteuerung, Sprachdienste, Datenbankprotokolle und Funkprotokolle sind alle abgedeckt, weshalb das Werkzeug an Orten auftaucht, die weit von gewöhnlicher Web-Fehlersuche entfernt sind.
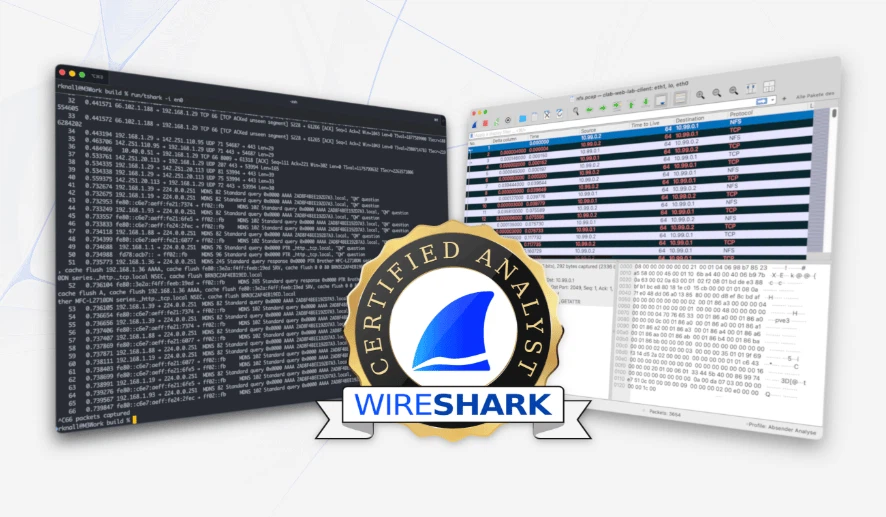
Jedes Feld eines aufgezeichneten Pakets lässt sich hervorheben, und der Filter kann logische Verknüpfungen und reguläre Ausdrücke, sodass die Pakete, auf die es ankommt, mit einem einzigen Ausdruck herausgezogen werden statt durch Scrollen. Erst diese Verbindung macht aus einer Wand von Verkehr eine lesbare Erzählung.
Ein konkretes Beispiel zeigt, warum andere Werkzeuge es nicht ersetzen. Die HTTPS-Anfrage einer Seite läuft in eine Zeitüberschreitung. Im Mitschnitt geht die Begrüßung des Clients hinaus, die Begrüßung des Servers kommt zurück, und dann bleibt die Stufe des Zertifikats stehen. Diese Reihenfolge sagt, dass das Netz in Ordnung ist und die Zertifikatskette des Servers falsch konfiguriert wurde – eine Schlussfolgerung, die weder ein Ping noch die Entwicklerwerkzeuge eines Browsers erreichen, weil keines von beiden den Handschlag selbst sieht.
Verschlüsselter Verkehr, mit dem richtigen Schlüssel geöffnet
Verschlüsselte Protokolle lassen sich entschlüsseln, wenn das Material vorliegt: TLS, IPsec und Funkverkehr unter WPA oder WPA2. Mit einem Sitzungsschlüssel oder einem vorab vereinbarten Schlüssel wird der verschlüsselte Strom zu einfachem HTTP wiederhergestellt, zu SQL-Abfragen, sogar zu Fernzugriffsbedienung – so untersucht ein Sicherheitsteam verschlüsselten Verkehr auf Verhalten, das dort nicht hingehört. Ein Modul für Sprachverkehr spielt SIP- und RTP-Ströme ab, sodass ein Gespräch, das kaputt klang, so gehört werden kann, wie es tatsächlich ankam.
Schaubilder und Profile für unterschiedliche Aufgaben
Die bildliche Auswertung ist eingebaut und nicht angeschraubt: Durchsatz über die Zeit, die Form eines TCP-Stroms, die Veränderung des Überlastfensters, die Verteilung der Ankunftszeiten. Zusammen mit Farbergeln und eigenen Profilen lässt sich die Oberfläche für verschiedene Arten von Arbeit umstellen – ein Profil für die Jagd auf Verzögerung sieht völlig anders aus als eines zum Lesen von Anwendungsverkehr, und der Wechsel ist ein Menüpunkt statt einer Neukonfiguration.
Das ist kein Werkzeug, das man jeden Tag öffnet. Aber wenn die Frage lautet, was auf der Leitung tatsächlich geschieht, antwortet nichts anderes. Quelloffen unter einer freien Lizenz, getragen von einer gemeinnützigen Stiftung, achtundzwanzig Jahre Weiterentwicklung – für alle in Netzbetrieb, Sicherheitsanalyse oder Backend-Entwicklung ist das Erlernen eine der lohnenderen Investitionen.