
Sandboxie-Plus 1.19 haertet die Kiste
Zusammenfassung
Sandboxie-Plus 1.19 ist eine grosse Haertung statt neuer Funktionen: Ueberlaeufe, Lesen ausserhalb der Grenzen und Wettlaeufe sind geschlossen.
Empfehlen- Name
- Sandboxie-Plus
- Version
- 1.19
- Preis
- Kostenlos
- Open Source
- Open Source
- Betriebssystem
- Windows
- Webseite
- https://sandboxie-plus.com/
- Aktualisiert
- 2026-11-13 23:00
Ein Installationspaket unklarer Herkunft ist gerade im Downloadordner gelandet, und vor dem Doppelklick kommt die Pause: schreibt es sich ins System, aendert es die Registrierung, legt es einen Autostart an, bleibt nach dem Entfernen Rest uebrig? Ein solches Programm erst in eine Kiste zu sperren, ist unter Windows eine Uebung von ueber zehn Jahren. Eine Schicht sitzt zwischen Programm und echtem System, und die Kiste danach zu loeschen heisst, dass nichts geschehen ist.
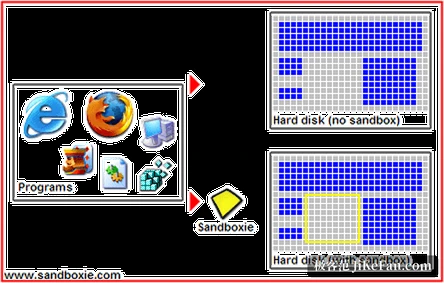
Man denke sich das System als ein Blatt Papier, auf das jedes Programm schreibt, und ein boesartiges versucht, sich hineinzuschreiben. Die Kiste legt eine klare Folie darueber: das Programm schreibt auf die Folie, merkt keinen Unterschied, und die Folie abzuziehen laesst das Papier, wie es war.
Sandboxie-Plus ist das aelteste Mitglied dieser Familie. Es laesst ein Programm in einer abgeschotteten Umgebung laufen, faengt Aenderungen an Dateien, Registrierung und Prozessen ab und leitet sie um, sodass das Programm zu schreiben glaubt, waehrend nichts das echte System erreicht. Das Projekt erscheint als Plus und Classic, beide teilen einen Dienst und einen Treiber im Kern mit gleicher Haerte der Abschottung; der Unterschied liegt in Oberflaeche und Funktionen. Plus traegt eine neu geschriebene Oberflaeche auf Qt, in der neue Arbeit landet, Classic behaelt die urspruengliche.
In der Praxis liegen Dateien aus einer Kiste in einem Verzeichnis SANDBOX auf dem Systemlaufwerk, Registrierungsaenderungen werden getrennt abgelegt, und den Kisteninhalt zu leeren raeumt beides weg. Deshalb scannt auch eine Antivirussoftware diesen Ordner, und ein Fund darin wird durch Leeren der Kiste beantwortet.
Was die Fassung 1.19 repariert
Die Fassung von Ende Oktober ist eine seltene grosse Reparatur statt neuer Funktionen. Neue Faehigkeiten fehlen in den Hinweisen fast ganz, stattdessen geht es um den Umgang mit Speicher, die Pruefung von Anfragen, Zugriffskontrollen und Synchronisierung: Ueberlauf im Puffer, Lesen ausserhalb der Grenzen, nicht initialisierter Speicher, der an den Aufrufer zurueckgeht, verlorene Ressourcen und Wettlaeufe, die in einem Absturz oder Stillstand enden koennen.
Auch das Lesen der Einstellungen wurde straffer, fehlerhafte Eingaben werden abgewiesen, und der Schutz, der das Bearbeiten je Abschnitt begrenzt, ist schwerer zu umgehen. Einige Punkte gehoeren zu der Sorte, bei der eine Regel bestand und nie wirkte: das Blockieren von IPv4 Adressen der Schleife funktionierte nicht, und die Pruefung auf Ueberschneidung von Bereichen der Firewall war falsch geschrieben, was eine Sperrregel ausschalten konnte.
Die Fassung davor hatte die dringendsten Punkte bereits geschlossen, und 1.19 ist der breitere Durchgang danach. Das Projekt empfiehlt, nach der Aktualisierung die gewohnte Arbeit laufen zu lassen und bei Rueckschritten eine Fassung zurueckzugehen.
Was die Plus Linie zusaetzlich bringt
Jenseits der Oberflaeche richtet sich Plus an intensive Nutzung. Der Verwalter fuer Schnappschuesse speichert den jetzigen Zustand einer Kiste und rollt spaeter darauf zurueck, ein Test mit einem Installationspaket beginnt also mit einer Sicherung und endet mit einer Rueckkehr. Eine verschluesselte Kiste haelt ihre Daten unter AES, was zu Material passt, das nicht in einem offenen Verzeichnis liegen soll. Jede Kiste kann eine eigene Firewall fuer das Netz auf Basis der Filterplattform von Windows tragen, mit Blocklisten und Umleitung fuer DNS, was auch den Schritt ins Netz einzaeunt.
Ressourcen lassen sich je Prozess und je Kiste begrenzen, im Speicher und in der Zahl der Prozesse, und Ausloeser fuehren Aktionen an Punkten wie Start, Einrichtung und Ende einer Kiste aus. Einige Punkte neigen zum Schutz der Privatsphaere: eine Kiste im vertraulichen Modus wehrt ungewoehnliche Zugriffe auf Nutzerdaten ab, eine gehaertete Kiste verengt die verfuegbaren Systemaufrufe und Endpunkte, und Bildschirmfotos aus Programmen in einer Kiste lassen sich verhindern. Dazu kommt ein tragbarer Modus, der alles in ein Verzeichnis entpackt.
Es urteilt nicht, ob etwas ein Virus ist
Das Projekt zieht die Grenze in seinen eigenen Antworten deutlich: eine Kiste trennt keine guten von schlechten Programmen, sie nimmt an, dass jedes schaden kann, und laesst keines das System veraendern. Der Vorteil ist, keine Virensignaturen zu brauchen und vor etwas ohne Signatur gelassen zu bleiben. Der Preis ist, dass sie nie sagt, ob ein Programm schadet, sondern nur, dass es das System nicht beruehren konnte.
Darum lautet der Rat, beides zu verbinden. Eine Antivirussoftware stoppt bekannte Gefahren, eine Kiste die unbekannten. Dicht ist sie auch nicht: das Projekt gibt zu, dass von Zeit zu Zeit jemand einen Weg aus einer Kiste findet, und nur schnell nachbessert. Sie als eine Schicht zu behandeln, die das Risiko senkt, statt die ganze Sicherheit auf sie zu setzen, macht sie im Alltag bequem.
Wofuer es am bequemsten ist
Die Form ist leicht: kein vollstaendiges Abbild des Systems, kein Neustart, ein Rechtsklick und das Programm laeuft in einer Kiste. Sie regelt die Aenderungen eines Programms am System und mischt sich darueber hinaus nicht ein. Wer regelmaessig Werkzeuge unklarer Herkunft ausprobiert oder eine Webseite und einen Anhang irgendwo oeffnen muss, das sich nach Belieben leeren laesst, findet hier eine bequeme Schicht. Wer nur gelegentlich ein oder zwei Programme abschotten will, hat nach der Installation nichts zu verwalten, und ein zusaetzlicher Eintrag im Kontextmenue genuegt.