
VeraCrypt 1.26.31 nimmt sich den Schritt vor, an dem Updates bisher scheitern
Zusammenfassung
Fassung 1.26.31 repariert den Weg des Updates selbst: eine belegte Dienstdatei wird jetzt abgewartet, erneut versucht und notfalls beim naechsten Start ersetzt. Dazu kommen die Migration der Startladersicherung und die Pruefung der sicheren Firmware auf verschluesselten Systemlaufwerken.
Empfehlen- Name
- VeraCrypt
- Version
- 1.26.31
- Preis
- Kostenlos
- Open Source
- Open Source
- Betriebssystem
- WindowsmacOSLinux
- Webseite
- https://veracrypt.io/
- Aktualisiert
- 2026-11-06 23:00
Je laenger ein verschluesseltes Laufwerk im Einsatz ist, desto mehr fuehlt sich ein Update wie ein Risiko an. Fassung 1.26.31 bringt fast nichts Neues und steckt die Arbeit dorthin, wo ein Update bisher haengen bleibt.
Am 2. November 2026 erschien VeraCrypt 1.26.31, neun Tage nach 1.26.30 vom 24. Oktober. Nur die letzte Stelle der Versionsnummer ist um eins gewandert, was sonst auf eine stille Ausbesserung hindeutet. Die Ankuendigung sagt etwas anderes: fast jede Aenderung liegt auf dem Weg des Updates, also an der Stelle, an der ein Fehler eine Maschine kostet und nicht nur ein Bedienelement.
Der Schritt, der haengen bleibt, wird jetzt eigens behandelt
Beim Wechsel von 1.26.30 muss die Installation die ausfuehrbare Datei hinter dem Systemdienst ersetzen. Laeuft dieser Dienst noch, ist die Datei belegt, der Ersatz scheitert und die ganze Installation bleibt stehen. Die neue Fassung wartet, bis der Prozess des bevorrechtigten Dienstes beendet ist, versucht die belegten Dateien erneut und legt den Schritt, falls er sich nicht durchsetzen laesst, auf den naechsten Neustart. Fuer ein Werkzeug, das bereits eingerichtet ist und taeglich laeuft, ist ein Fehler, der aufgefangen und spaeter zu Ende gebracht wird, mehr wert als ein zusaetzliches Menue.
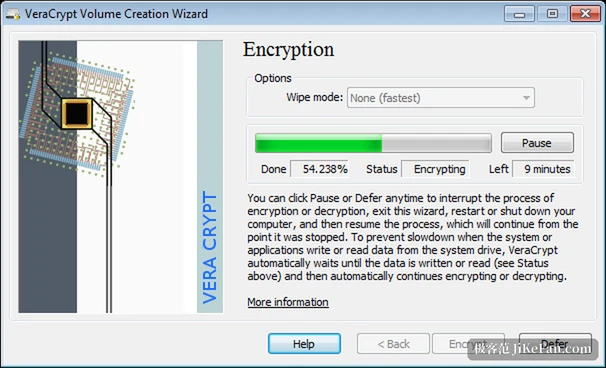
Maschinen mit verschluesseltem Systemlaufwerk tragen eine zweite Ebene. Beim Update aus dem Paket muss die Sicherung des urspruenglichen Startladers umziehen, der Startlader selbst erneuert und die Vertraeglichkeit mit der sicheren Firmware geprueft werden. Scheitert eine dieser drei Aufgaben, kann die Maschine vor dem Betriebssystem stehen bleiben. Diese Fassung repariert die ganze Kette und fasst zusaetzlich die Konfiguration fuer Funktionsupdates der Plattform an, die Art, wie ein gescheiterter Umzug der Sicherung zurueckgenommen wird, und den Fall, dass die Aktualisierung des Dienstes scheitert: die Meldung nennt jetzt die betroffene Datei oder den betroffenen Eintrag in der Registrierung, statt einen allgemeinen Fehlercode auszugeben.
Ein Zeitfenster auf dem Rettungsdatentraeger
Die Stelle, die Startkomponenten beglaubigt, wandert von der aelteren Windows Production PCA 2011 zur Windows UEFI CA 2023. Ein heute erstellter Rettungsdatentraeger kann noch eine Kopie des Startverwalters enthalten, die unter der alten Stelle beglaubigt wurde, und nach dem Umzug wird diese Kopie vielleicht nicht mehr erkannt, sodass der Datentraeger das System nicht mehr sieht. Der Ersteller sagt es jetzt deutlich: die Sicherung darin wird nicht von selbst erneuert, der Datentraeger muss neu gebaut werden. Im selben Zug wurde das Aufraeumen des alten Verzeichnisses fuer Systemverschluesselung unter ProgramData vorsichtiger. Schreibgeschuetzte Dateien und umgeleitete Pfade stehen unter Schutz, eine zurueckgespielte Sicherung bleibt erhalten, und alte Treiberdateien verschwinden erst, nachdem die Aenderung am Eintrag der Installation geprueft wurde.
Eine leisere Aenderung auf den anderen Systemen
Unter Linux, macOS und BSD ist die Ausbesserung weniger sichtbar, aber sicherheitsgerichtet. Programme, die aus VeraCrypt heraus gestartet werden, erben nicht mehr die Leitung zum bevorrechtigten Dienst und auch keine anderen offenen Datei- oder Geraetekennungen. Die Ankuendigung nennt dazu eine verlaesslichere Einbindung und aufgefrischte Uebersetzungen. Auf dem Bildschirm ist davon nichts zu sehen; es geht darum, einen Weg ueber offene Kennungen zu schliessen, der sich sonst gegen den Prozess verwenden liesse.
Was das Werkzeug eigentlich verschlossen haelt
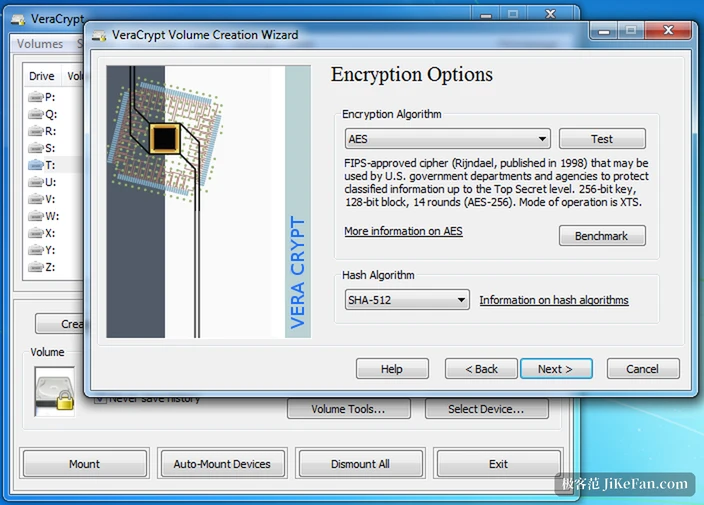
VeraCrypt ist freie, quelloffene Festplattenverschluesselung fuer Windows, macOS und Linux, und der Code stammt in gerader Linie von TrueCrypt 7.1a ab. Es baut ein virtuelles verschluesseltes Laufwerk in einer gewoehnlichen Datei und bindet es als echtes Laufwerk ein, es verschluesselt eine ganze Partition oder einen wechselbaren Datentraeger, und es verschluesselt das Laufwerk mit Windows, sodass vor dem Start ein Kennwort verlangt wird. Die Verschluesselung laeuft in Echtzeit und bleibt unsichtbar: Lesen und Schreiben gehen parallel und in Fliessarbeit, moderne Prozessoren steuern ihre Beschleunigung bei, und der Alltag unterscheidet sich kaum von einem offenen Laufwerk. Versteckte Laufwerke und ein verstecktes Betriebssystem legen eine Ebene der Abstreitbarkeit darueber, fuer den Fall, dass jemand ein Kennwort verlangt.
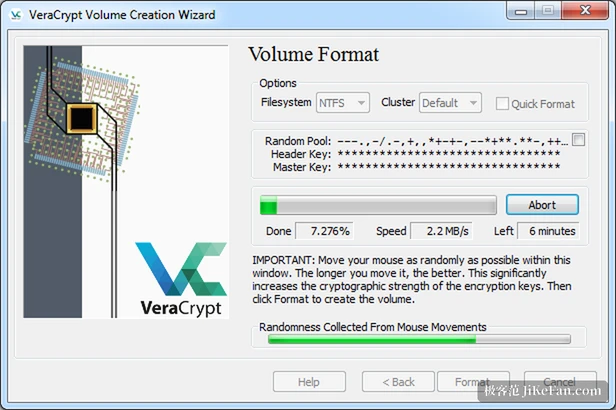
Der Unterschied in der Staerke liegt in der Ableitung des Schluessels. Laut Dokumentation sind beim Verschluesseln einer Systempartition 200 000 Durchgaenge voreingestellt, bei einem gewoehnlichen Laufwerk 500 000, und eine eigene PIM kann beide Zahlen erhoehen. Der Preis sind ein paar Sekunden mehr beim Einbinden, im Betrieb entstehen keine Kosten. Entschluesselte Daten liegen der Beschreibung nach nur im Arbeitsspeicher und gehen nicht auf den Datentraeger zurueck, sodass Ausschalten oder Stromverlust das Laufwerk abhaengt und den Inhalt wieder unlesbar macht.
Wer jetzt wechseln sollte
Drei Gruppen gewinnen am direktesten. Die erste sind alle, die beim letzten Mal am Ersatz der Dienstdatei haengen blieben und nur durch eine Neuinstallation zurueckkamen; dieser Weg wurde fuer sie neu geschrieben. Die zweite sind alle mit einem verschluesselten Systemlaufwerk, das aus dem Paket aufgesetzt wurde, denn genau das sind der Umzug der Startladersicherung und die Pruefung der sicheren Firmware. Die dritte sind alle, die VeraCrypt unter Linux oder BSD als Baustein betreiben, wo die Vererbung offener Kennungen und die Einbindung mehr zaehlen als die Oberflaeche.
Eine Erinnerung, die nie unwichtiger wird: es gibt keinen Weg zurueck. Ein vergessenes Kennwort oder eine verlorene Schluesseldatei laesst den Inhalt im Laufwerk zurueck. Vor dem Update zu pruefen, ob Kennwort und Schluesseldatei gesichert sind, ist mehr wert als das Update selbst. Maschinen, die nie ausgehen und ein Laufwerk das ganze Jahr eingebunden halten, sollten sich das ebenfalls abgewoehnen.
1.26.31 wird niemanden begeistern. Es bessert die rauesten Stellen des Updatewegs aus, und bei einem verschluesselten Laufwerk bedeutet ein gescheiterter Neustart weniger eine Chance mehr, dass die Daten noch da sind.