
哪個程式在偷偷連網?AdGuard 8.0.4 讓你逐個應用看流量
摘要
把過濾從 DNS 層推到網路層,逐個應用決定流量怎麼走,順手把統計攤開給你看。AdGuard 8.0.4 收尾了 8.0 的改版,補上無障礙與穩定性。
推薦- 軟體名稱
- AdGuard
- 版本
- 8.0.4
- 開源
- 非開源
- 作業系統
- Windows
- 更新時間
- 2026-11-06 23:00
它裝的不是瀏覽器外掛,而是一層在系統裡跑的過濾器——網頁之外的用戶端、桌面應用發出的請求,也走這條管道。
廣告早就不只長在網頁裡了。裝個程式,桌面右下角時不時彈一個推薦;下個檔案,真正的下載按鈕旁邊總有一個更像按鈕的廣告位;連用戶端裡的「訊息」都可能夾著推廣。瀏覽器外掛能清掉網頁那一層,但走出瀏覽器,它就管不到了。
Windows 版 AdGuard 走的是另一條路。8.0 版本今年 8 月發佈,把過濾從 DNS 層擴到網路層;最新補丁 8.0.4 在 11 月 5 日推送,修的是往 8.0 搬移、過濾器編輯器與在地化留下的一堆毛病。
裝進系統裡,才攔得住
按官網的說法,AdGuard 會在系統裡安裝一個網路驅動,資料的收發都經過它,裝置上每個應用的流量因此都能被檢查。DNS 過濾也還在,但它的顆粒度粗:知道網域,不知道具體是哪個請求。HTTPS 過濾補上這一層——解密流量後能看清完整路徑,於是只掐追蹤請求,其餘照常放行。
代價是它要在系統裡生成並安裝一個根憑證。這件事官網寫得很直白,也說明移除之後對系統做的變更會被還原。換句話說,它要求你把一部分網路信任交給它,用不用取決於你對這家公司的判斷。
逐應用管,而不是一刀切
8.0 新加了兩個板塊。應用管理 裡,任何應用一連網就會出現在清單中。你可以決定哪些應用的流量走 AdGuard、哪些應用裡要攔廣告和追蹤器、哪些應用單獨開 HTTPS 過濾。預設策略是全部過濾,但 HTTPS 攔截對新應用保持關閉,避免一上來就把某個程式弄壞。
統計 則把流量攤開:按公司看這台機器向誰發過請求,按應用與網域看具體數字。哪個背景程式在偷偷上報,翻一遍就有答案。這個面板的價值不在好看,而在於它讓「誰在連網」從黑箱變成一份可查的清單。
8.0.4 補了哪些地方
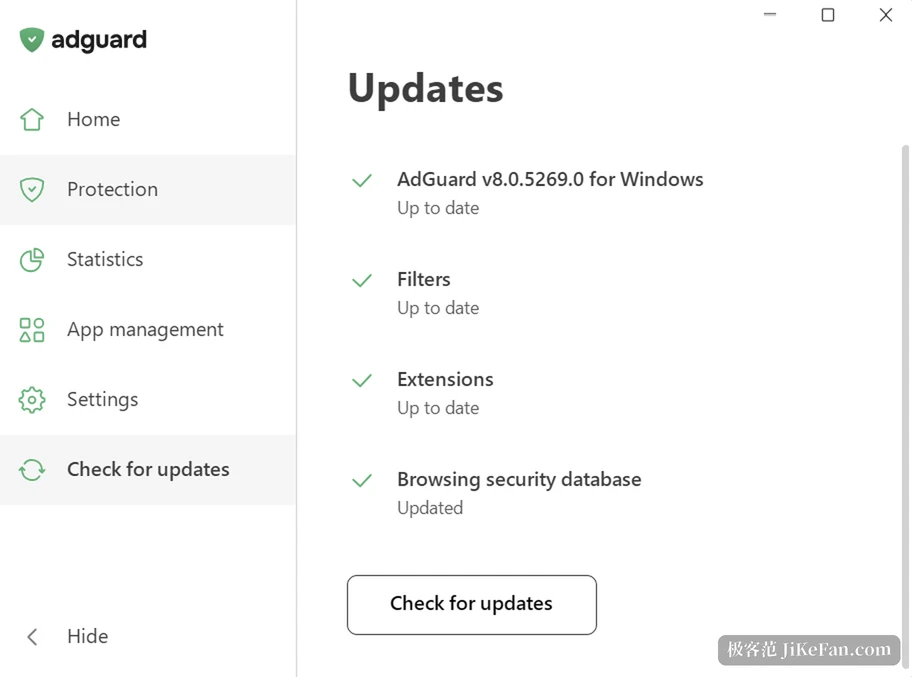
8.0 是一次大改版,8.0.4 更像收尾:更新頁籤每次打開都會重新檢查,失敗時給一個「重試」,過濾器是否最新也能正確顯示;匯出日誌與日誌等級挪到了「支援」下的「日誌」;滑鼠的前進後退鍵可以在應用內導覽。無障礙是這一版的重點,追蹤保護、DNS 伺服器、DNS 規則、使用者規則、白名單、黑名單這幾處不可用的設定現在有語音說明,保護關閉時讀屏會解釋原因。
功能上補了兩個小口子:DNS-over-QUIC 協定支援了 Quad9,DNS 規則新增攔截模式。修復清單更長——過濾器編輯器和擴充的崩潰、批次增刪規則時的閃退、複製貼上與匯入匯出規則時遇到的空元素,還有登入某個遊戲商店時冒出來的 CPU 佔用升高與記憶體洩漏。相容性也重做了一遍,官方說恢復了幾十款遊戲和一批常用程式的正常使用。
值不值得用
它適合那種「廣告來源不止網頁」的人:桌面用戶端裝得多、程式來源雜、經常在非瀏覽器環境裡被推廣打斷。官網提供 14 天試用,夠把常用程式挨個過一遍——先看應用管理裡冒出多少陌生程式,再看統計裡有沒有意料之外的請求,這兩眼基本就能判斷它對你有沒有用。
如果只在瀏覽器裡看網頁,外掛那套方案更輕;一旦把範圍擴到整台機器,就要接受驅動和憑證這兩件不那麼輕的東西。這不是白來的便利,是一次明確的交換。
AdGuard 8.0.4 沒帶來什麼驚喜,它把 8.0 那套「整機流量可見可控」的框架補紮實了:能看清誰在連網,能決定誰走哪條路。願意為這份可見性付出一個驅動和一個憑證,這件事才成立。