
金鑰留在用戶端、密碼庫放在自家伺服器:Passbolt 5.16 的團隊憑證做法
摘要
面向團隊的開源憑證管理平台。密碼庫可自架在自有伺服器或防火牆之內,瀏覽器擴充、手機端與命令列共用同一份加密資料。分享時以 OpenPGP 公鑰加密,私鑰始終由用戶端保管。
- 軟體名稱
- Passbolt
- 版本
- 5.16
- 開源
- 開源
- 作業系統
- WindowsmacOSLinuxiOSAndroidWeb
- 更新時間
- 2026-10-17 16:14
技術團隊要管的口令,通常多過要管的人。伺服器、資料庫、內部系統、外包帳號,口令在對話紀錄與表格之間流轉,誰改過、誰看過、離職後有沒有收回,事後往往說不清。Passbolt 針對的就是這一段:把密碼庫放回自家伺服器,讓瀏覽器、手機與命令列讀同一份加密資料,金鑰則在用戶端產生。
帳號比人多的團隊,卡在分享這一步
官方的定位是面向團隊的憑證管理平台,服務對象寫得明確:安全意識較強的技術團隊,規模從五人的小組到五千人的組織都能放進去。全球使用機構的數字寫在官網上,五萬家以上,列舉的行業包含政府部門、國防機構與資訊技術企業。
開發方是總部設在盧森堡的 Passbolt SA,官網把「歐洲製造」當正式賣點,並註明加入了 FIDO 聯盟。
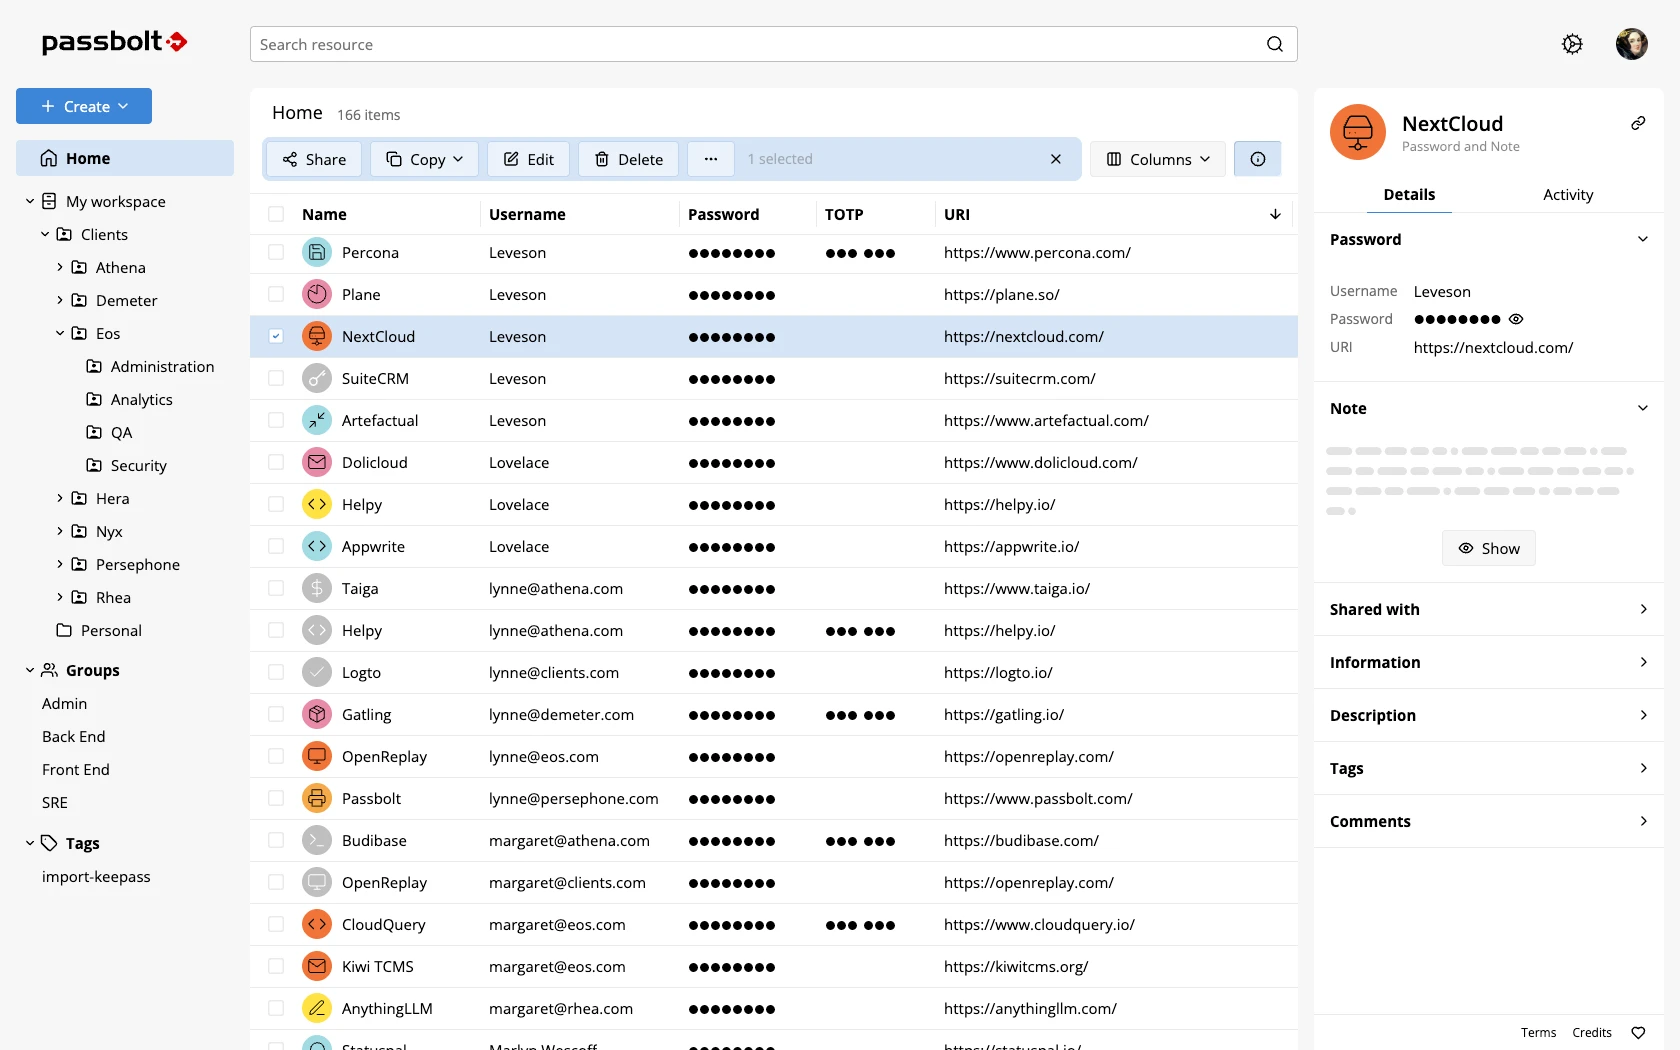
三條部署路線:套件、容器、雲端
資料放在哪裡,先由部署形態決定。主線是自架:裝進自有伺服器或防火牆之內,官方給的三種走法是直接裝套件、用容器編排、從原始碼部署。安全頁另外提到可以跑在空氣隔離環境,整台機器不接外網,這對涉密與強監管場景是硬需求。安裝腳本覆蓋主流 Linux 發行版,容器映像與虛擬機映像則是兩條捷徑。
不想自己維護伺服器的團隊,可以選託管在歐洲的雲端版本。資料中心位於歐盟境內,每個客戶的工作區資料各自落在獨立資料庫裡做邏輯隔離。自架與雲端共用同一套用戶端,換環境不必換習慣。
加密發生在用戶端,不在伺服器
與常見線上密碼庫的差別,就在加密的位置。Passbolt 建在 OpenPGP 這套開放標準上,成員各自在本機產生一對金鑰。公鑰交給伺服器,私鑰留在裝置裡,官方原文寫的是私鑰始終不經過伺服器。分享一條口令時,系統拿接收方的公鑰加密,能解開的只有持有對應私鑰的人。
再細一層是逐條處理:每條記錄各有自己的金鑰,一條外洩牽不出其餘內容;每次更新都重新輪換,避免一個庫金鑰被長期共用。登入預設要私鑰加口令的雙因素組合,官方另備多因素層。防釣魚靠一組三字母權杖配顏色,與網址比對,仿冒頁面不容易蒙混過去。
三種用戶端讀同一份庫
客戶端覆蓋面是這個專案的長處。瀏覽器擴充是主力,負責自動填入、強密碼產生與站點比對。手機端應用在移動中檢索與填入,桌面端另有原生程式。三處讀的是同一份加密資料,不會出現這裡改了、那裡還是舊值的情況。
給維運與開發的那條路,是命令列工具加 JSON 介面。官方列出的命令有建立、刪除、匯出、讀取、列舉、移動與分享,取用口令的動作因此能寫進流水線:部署時臨時注入環境變數,用完即棄,憑證不落在程式碼倉庫裡。介面完全開放,官方另有 SDK 給自建面板呼叫。官方倉庫的發行標籤目前是 5.16.0。
權限三層、留痕與三檔授權
協作的關鍵,在權限切得夠不夠細。Passbolt 分資料夾、群組、角色三層:私人資料夾歸個人,共享資料夾按群組授權,角色以基於角色的存取控制為底,再加「只授予必要權限」與「即時授權」兩條原則。平時按需開通、用完立即收回,官方特別說明這種收回在金鑰層面一樣生效。
留痕方面,管理員能看活動日誌,誰在什麼時候取用、修改或分享了哪一條,都留著;要接自有系統時,日誌可按系統日誌格式匯出。資質上,官網列 SOC 2 Type II 稽核報告與 GDPR 合規,寫明每年至少一次獨立第三方滲透測試,另設漏洞賞金計畫,稽核報告對外公開。雲端靜態資料採 256 位元 AES 加密。
授權分三檔。社群版以 AGPLv3 開源,永久可用,成員數無上限,含密碼與資料夾管理、使用者與群組、雙因素認證、瀏覽器擴充與命令列、開放介面,以及基於角色的存取控制。Pro 版加上標籤管理、目錄服務同步、單一登入、帳號復原與活動日誌,標價每位使用者每月 4.9 美元,按年計費,十人起訂,超過一百人有批量折扣。企業版按需報價,多了高可用與災難復原諮詢、遷移託管與更短的回應時限。整條產品線每月第二個週三發版,路線圖由社群投票排優先順序。
口令要留在自家伺服器、每一次取用又要說得清楚,Passbolt 給的是一條完整鏈路:OpenPGP 端到端加密打底,三種用戶端共用一份庫,權限與稽核逐層收口,社群版開源可用,進階能力按成員數訂閱。