
把陌生程式關進沙箱:Sandboxie-Plus 1.19 這次只做加固
摘要
Sandboxie-Plus 1.19 幾乎沒有新功能,通篇在補記憶體處理、請求校驗與競態問題,連一直沒生效的 IPv4 回環攔截也補上了,Plus 版另有快照與加密。
推薦- 軟體名稱
- Sandboxie-Plus
- 版本
- 1.19
- 收費
- 免費
- 開源
- 開源
- 作業系統
- Windows
- 更新時間
- 2026-11-13 23:00
下載了一個來路不明的安裝包,雙擊之前總要先猶豫一下:裝完會不會往系統裡塞東西、會不會改登錄檔、添啟動項,移除之後還留一堆殘渣。在 Windows 上把這類程式先關進沙箱跑一遍,是很多人用了十幾年的老辦法:程式與真實系統之間多一層攔截,跑完把沙箱刪掉,等於什麼都沒發生。
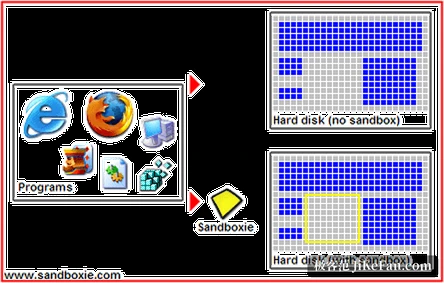
把系統想成一張紙,每個程式都在紙上寫字,惡意程式會想辦法把自己寫進去。沙箱相當於在紙面蓋一層透明片:程式寫在透明片上,看著沒差別,嫌髒了抽走,紙還是原來那張。
Sandboxie-Plus 是這套老辦法裡資歷最深的一個。它把程式放進隔離環境執行,檔案、登錄檔、行程上的改動都攔下來重導向,程式自己以為寫得進去,實際一筆都沒落到真實系統。專案分 Plus 與 Classic 兩個版本,共用同一套服務與核心驅動,隔離強度一致,差別在介面與功能:Plus 是後來重寫的 Qt 介面,新加的功能幾乎都只落在這條線上,Classic 保留原本的介面。
落到實作上,沙箱裡的檔案實際存放在系統碟的 SANDBOX 目錄,登錄檔改動另存在別處,刪掉沙箱內容就一併清掉。也因為如此,防毒軟體照樣掃得到這個目錄,發現裡面有問題時清空沙箱即可。
1.19 這一版在修什麼
十月下旬發布的這一版是一次少見的大規模修補。更新說明裡幾乎找不到新增功能,通篇是記憶體處理、請求校驗、存取檢查與同步這幾類問題:緩衝區溢位、越界讀取、把未初始化記憶體的內容帶回給呼叫方、資源洩漏,以及可能造成當掉或死鎖的競態。
設定讀寫也一併收緊,畸形輸入直接拒掉,按節限制編輯的保護不再容易繞過。還有幾處屬於「規則本來就有,但沒真正生效」:IPv4 回環位址的攔截此前一直沒起作用,防火牆規則區間的重疊判斷寫錯,可能讓攔截規則失效。
上一版已經修掉其中要緊的幾處,1.19 收尾的是更大範圍的清理。官方建議升級後按平時的用法跑一遍,遇到回退可以退回上一版。
Plus 版多出來的那部分
介面之外,Plus 版給的偏向重度使用。快照管理員能把某個沙箱目前的狀態存一份,需要時回滾回去,試裝軟體前先存一次,出了問題退回原樣。加密沙箱用 AES 存放沙箱資料,適合處理不方便留在明文目錄裡的東西。每個沙箱還能單獨掛一套以 Windows 篩選平台為底的網路防火牆,配 DNS 的黑名單與重新導向,把連網這一步也框住。
資源側可以限制單一行程與整個沙箱的記憶體占用、沙箱裡的行程總數;觸發器則在沙箱初始化、啟動、終止這些節點上自動執行動作。另外幾項偏隱私:隱私模式沙箱擋掉對使用者資料的非常規存取,加固沙箱收緊系統呼叫與端點的可用範圍,還能阻止沙箱裡的程式截圖。安裝形態上有攜帶模式,把檔案全部解到一個目錄裡帶走。
它不負責判斷誰是病毒
官方在常見問題裡把邊界劃得很清楚:沙箱不分好程式壞程式,它假定所有程式都可能有害,一律不讓它們改動系統。好處是不需要病毒庫,碰上還沒有特徵的新東西也不慌;代價是它不會告訴你這個程式到底有沒有問題,只保證它沒能耐改你的系統。
所以官方的建議是兩者並用:防毒軟體攔住已知威脅,沙箱擋住未知的。它也不是萬無一失,官方承認隔一段時間就會有人在沙箱裡找到能越出去的路子,只是補得比較快。把它當成降低風險的一層,而不是把安全的賭注全押上去,用起來才踏實。
拿它幹什麼最順手
它的形態很輕:不必裝一整套系統映像,也不必重開機,右鍵選一下就在沙箱裡跑起來。管的是程式對系統的改動,沙箱之外的事它並不插手。如果經常要試一些來源說不清的工具,或者需要把網頁、郵件附件放進一個隨時能清空的地方打開,這就是順手的一層。只想偶爾隔離一兩個程式的話,裝完基本不用管它,右鍵選單裡多一項就夠了。