
誰動了登錄、誰摸了檔案:Process Monitor 4.11
摘要
Process Monitor 4.11 免費且深入,即時攤開檔案系統、登錄與行程活動;過濾不丟資料,每個操作都留執行緒堆疊,開機階段也能全程記錄。
推薦- 軟體名稱
- Process Monitor
- 版本
- 4.11
- 收費
- 免費
- 開源
- 非開源
- 作業系統
- Windows
- 更新時間
- 2026-10-06 19:31
Process Monitor 是一套免費、而且刻意做得很深的監看工具,出自作業系統廠商自家的進階工具集,現行版本 4.11,日期為 2026 年 9 月 10 日。它的身世很好交代:把兩套老工具的功能合而為一,一套看檔案系統、一套看登錄,然後再疊上一長串增強。官方的說法毫不客氣,它那些獨特的能力會讓它成為系統排查與惡意行為分析工具箱裡的核心器具。
它做的事,是把 Windows 的檔案系統、登錄,以及行程與執行緒的活動即時攤開,把平時看不見的底層動作擺到眼前,讓你看著它們一件件過去。
能力清單有多長
官方列出的能力,涵蓋了一套認真的診斷工具該有的每個細節。過濾是無損的,把視野收窄的過程不會丟掉資料。每一個操作都會留下執行緒堆疊,很多情況下可以直接指到根本原因。行程詳情——映像路徑、命令列、使用者與工作階段識別碼——捕獲得完整可靠。任何事件屬性都能設成欄位,而過濾條件可以下在任何一個資料欄位上,包括那些根本沒被設成欄位的。
規模也不含糊。記錄架構可以撐到數千萬筆事件、數十億位元組的日誌資料。行程樹工具能顯示一次追蹤裡所有行程之間的關係。原生記錄格式保留全部資料,還能載進另一個實例裡重看。搜尋隨時可以取消,開機階段的全量操作記錄同樣支援。懸停提示分成兩層:行程提示給映像資訊,詳情提示給那些塞不進欄位的格式化資料。
實際介面長什麼樣
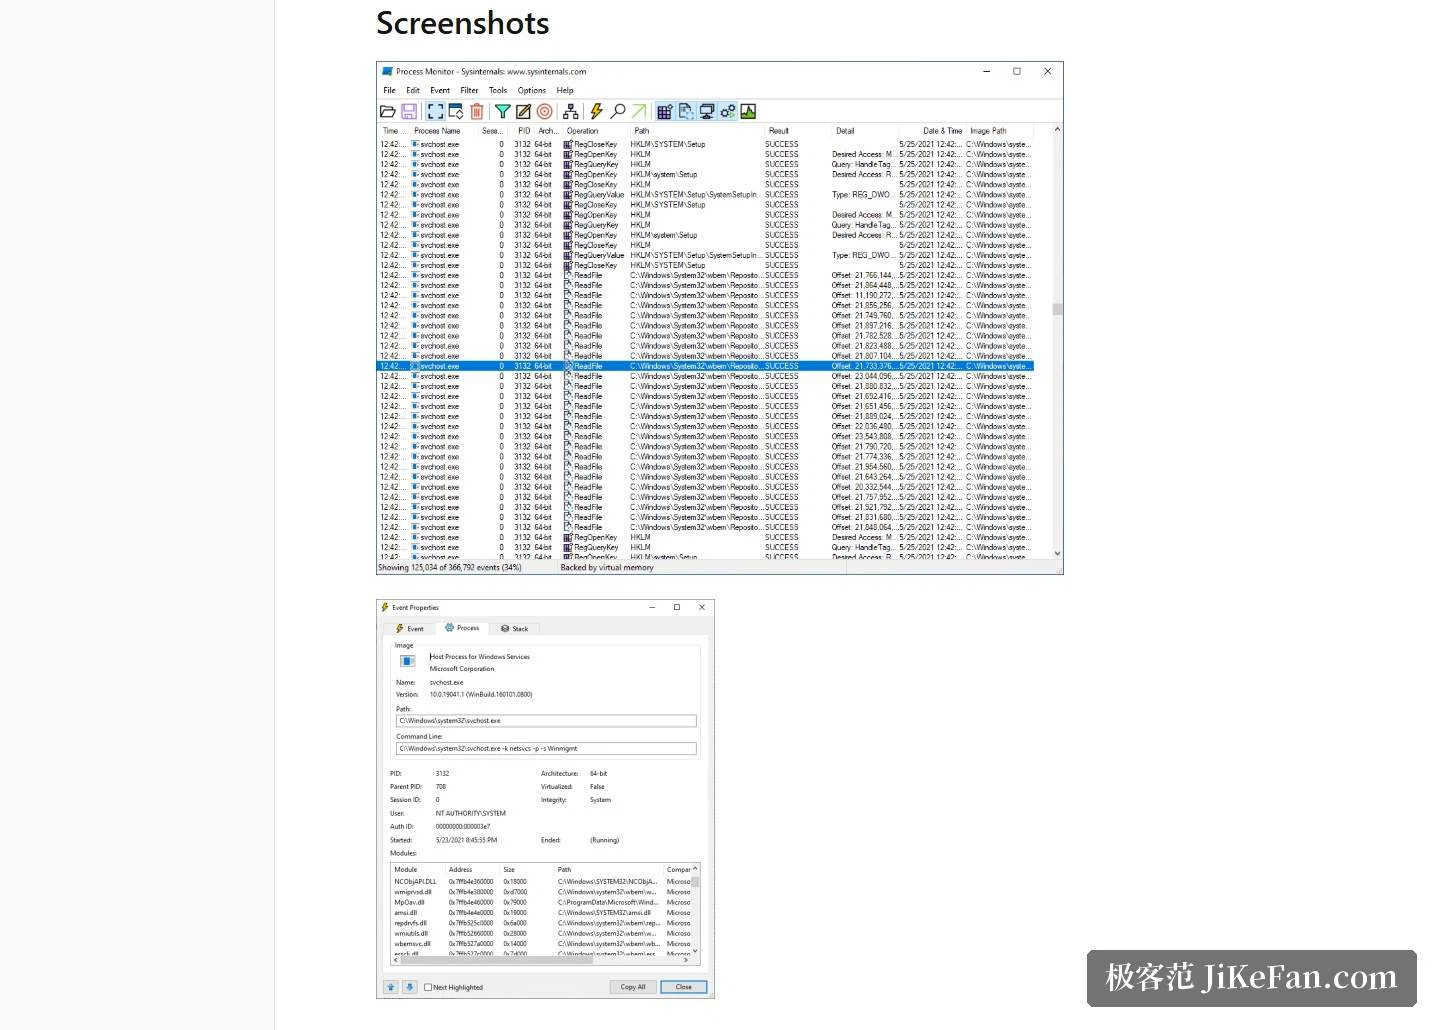
官方頁附了兩張截圖。主視窗是典型的事件流,每一列就是一次檔案或登錄操作,帶著時間戳、行程、操作與結果。事件屬性視窗挖得更深,能看到映像、命令列與載入的模組。上手前的建議樸素得有點可愛:先讀說明,再在真實系統上把每一個選單項目走過一遍。
取得與執行環境
下載包大約 3.1 MB。可以直接下載,也可以透過廠商為這套工具開的線上通道免安裝執行。系統需求寫得明確:用戶端要 Windows 11 以上,伺服器端要 Windows Server 2019 以上。另外還有一份 Linux 版,放在程式碼託管服務上。想一次拿齊整套的人,可以把整個工具集打包成單一下載;此外也有 Arm64 組建,以及走系統應用程式商店的版本,安裝與更新都交給商店處理。
過濾不丟資料這件事,意義比聽起來大。不是每換一個問題就得重新追一次,而是一次追蹤可以從好幾個角度反覆切出來。同一份現場擺在眼前,換一個懷疑的對象再看一遍,中間的因果關係還在。每個操作都留執行緒堆疊,道理也接在同一條線上:只給結果,看不出它是從哪裡來的;把呼叫的鏈條留在手邊,才有辦法順著往上追到那一步。
這類工具的價值就在「看得見」。登錄是誰改的、檔案被誰動過、執行中的程式背後是哪一條命令列,全部即時攤開。免費、官方出品、體積又小,還附上過濾器與行程樹,要追查古怪的故障或可疑的行程時,替代品並不多。