
NoScript 的白名單思路——預設不信任,13.6.36 版
摘要
開放的瀏覽器安全擴充,對未分類的網站先採保守的信任等級,再由使用者決定哪些網站可以執行腳本。權限可按站台個別設定,同一套元件也內建在洋蔥瀏覽器裡。版本 13.6.36。
推薦- 軟體名稱
- NoScript
- 版本
- 13.6.36
- 收費
- 免費
- 開源
- 開源
- 作業系統
- WindowsmacOSLinux
- 更新時間
- 2026-10-15 22:11
現在的網頁已經不是文書,而是一支長得像檔案的程式。
為什麼預設是不信任
今天打開一個頁面,等於執行別人的腳本。流量統計、廣告框架、工作階段追蹤、線上客服小工具、A/B 測試函式庫,全都在你讀文章的同一個分頁裡跑。它們看不到,卻都吃機器資源,其中少數還是那種不需要任何人點擊就能送達的攻擊的投遞路線。
NoScript 走的方向與多數工具相反。它不去維護一份「壞東西」清單,而是先把未分類的網站當成不可信,再由使用者逐一放行。結果是:新網站會顯示內容,但在獲得允許之前什麼都不執行;第一次造訪慢一點,攻擊面小很多。
這套擴充是開放的,同一份元件也內建在洋蔥瀏覽器裡;在那裡,封鎖腳本屬於威脅模型的一部分,不是可有可無的附加品。13.6.36 延續的就是這條線:設計幾年沒變,因為支撐它的理由沒變。
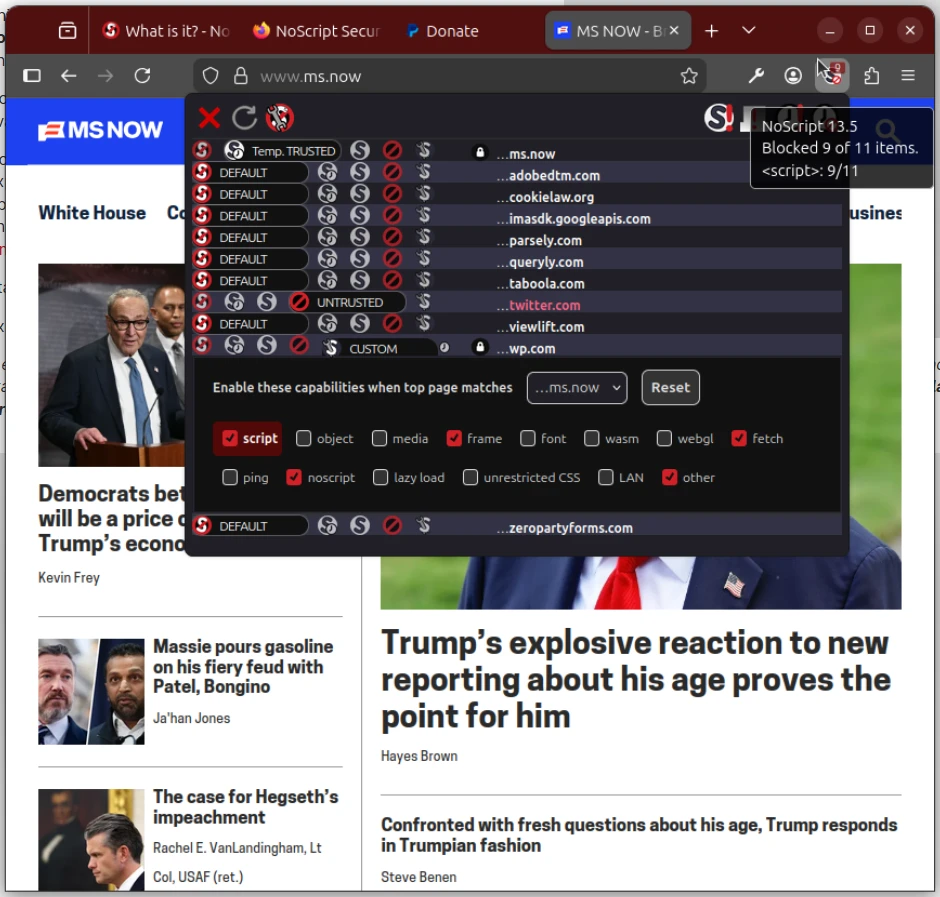
顆粒度就是全部的重點
如果一份白名單每個網站只有一個開關,那幾乎沒用,因為網站很少只有單一來源。一篇文章會向某個網域要字型、向另一個要影片、向第三個要留言、向第四個要統計。NoScript 把這些來源分開列出,於是讀者可以放行網站本身與內容傳遞網路,同時把追蹤器留在外面。
權限可以按網站設定,更重要的是可以按情境設定。臨時權限夠看完一段影片,五分鐘後自動失效;永久權限留給每天都要去的少數幾個站。兩者並存,安全預設才不會變成讓人一氣之下整個關掉的障礙。
另外還有一道跨站腳本防護,專門看「某個網站試圖把腳本注入另一個網站」這種模式。這與一般追蹤器是不同問題,但在接受使用者內容的網站上特別要緊——那裡攻擊者有可能把程式碼送進別人會讀到的頁面。
代價,以及適合誰
代價真實存在,也該講清楚。腳本被擋之後,很多網站會出現明顯故障:選單打不開、表單送不出去、播放器只剩一塊黑色。第一次造訪變成一場逐一放行的練習,而有些網站永遠不會正常,因為它從頭到尾都假設腳本環境是通的。
所以它不適合想要「瀏覽器像家電一樣」的人。它適合願意為每個新網站花幾分鐘設定、以換取知道到底跑了什麼的人;也適合在瀏覽那些價值高於便利的內容時使用,例如敏感題目的查證,或一旦失去會很麻煩的帳號。
項目 | 官方說法 |
|---|---|
目前版本 | 13.6.36 |
形態 | 瀏覽器安全擴充 |
預設立場 | 未分類網站採保守信任等級 |
控制方式 | 按網站設定權限,可臨時可永久 |
另有內建 | 洋蔥瀏覽器內含同一元件 |
授權 | 開放原碼 |
沒有人搞得懂的安全設定,最後會被關掉。能活下來的那一套,代價看得見、也調得動。
實務提醒:先給臨時權限,去過幾次之後再考慮升級為永久;放行之後先重新載入頁面,再判斷網站是不是壞了;頁面還是不對勁時,確認被擋的是網站本身,還是它向某個第三方來源要的東西。