
Wireshark : voir chaque paquet qui traverse réellement le réseau
Résumé
L'analyseur de protocoles le plus répandu, avec un décodage profond de milliers de protocoles, la capture en direct, le déchiffrement de TLS et du sans-fil lorsque les clés sont fournies, et l'analyse des appels vocaux. Gratuit, libre, sur les trois systèmes de bureau.
Recommander- Nom
- Wireshark
- Version
- 4.7.3
- Tarif
- Gratuit
- Open source
- Open source
- Système
- WindowsmacOSLinux
- Mis à jour
- 2026-10-05 23:04
Le réseau est lent. Nommez la cause.
Quelque chose est devenu lent, et la réponse honnête est qu'on ne sait pas pourquoi. Il peut s'agir de la résolution de noms qui traîne avant même que la connexion ne commence. Il peut s'agir de paquets retransmis parce que quelque chose sur le chemin les jette. Il peut s'agir du serveur lui-même, qui réfléchit deux cents millisecondes avant de répondre. Sans capture, les trois se ressemblent vues de l'extérieur, et il ne reste qu'un ping et une intuition.
Wireshark est l'outil qui tranche la question, et c'est l'analyseur de protocoles le plus répandu qui soit, porté par une fondation et non par une entreprise, gratuit et libre sous la deuxième version de la licence publique générale. Il est téléchargé plus de vingt millions de fois par an et fonctionne sous Windows, macOS et Linux. Son prédécesseur est apparu en 1998, ce qui fait vingt-huit ans de développement continu – assez long pour que la plupart des recoins étranges des réseaux aient déjà été rencontrés par quelqu'un et encodés dans un décodeur.
La capacité centrale est de capturer en direct chaque paquet qui traverse une interface, puis de le déplier champ par champ le long de la pile : la trame, l'en-tête IP, les numéros de séquence TCP, l'en-tête HTTP. Chaque couche apparaît telle qu'elle est, octet par octet, ce qui sépare le fait de savoir que quelque chose a échoué de celui de savoir où.
Un décodeur pour plus de trois mille protocoles
Des décodeurs pour plus de trois mille protocoles sont intégrés. Les plus courants – TCP/IP, HTTP, DNS, TLS – sont le début et non l'étendue. Les protocoles de contrôle industriel, la téléphonie sur IP, les protocoles de bases de données et les protocoles sans fil sont tous couverts, ce qui explique que l'outil apparaisse dans des lieux très éloignés du débogage web ordinaire.
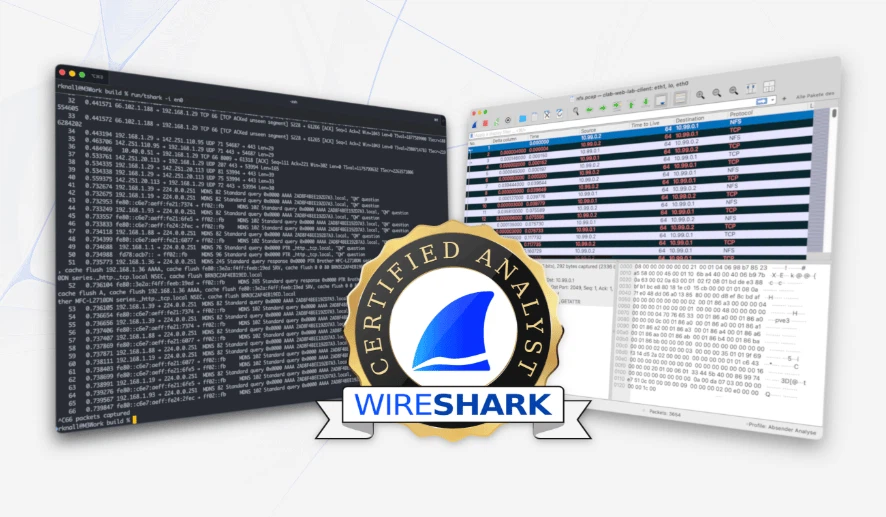
N'importe quel champ d'un paquet capturé peut être mis en évidence, et le moteur de filtre accepte la logique booléenne et les expressions régulières : les paquets qui comptent s'extraient par une seule expression au lieu d'un défilement. C'est cette combinaison qui transforme un mur de trafic en récit lisible.
Un exemple concret montre pourquoi rien d'autre ne le remplace. La requête HTTPS d'un site expire. Dans la capture, le salut du client sort, celui du serveur revient, puis l'étape du certificat se bloque. Cette séquence dit que le réseau va bien et que la chaîne de certificats du serveur est mal configurée – une conclusion qu'un ping et les outils de développement d'un navigateur ne peuvent pas atteindre, car ni l'un ni les autres ne voient la poignée de main elle-même.
Le trafic chiffré, ouvert avec la bonne clé
Les protocoles chiffrés se déchiffrent lorsque la matière est disponible : TLS, IPsec et le sans-fil sous WPA ou WPA2. Avec une clé de session ou une clé prépartagée, le flux chiffré est restitué en HTTP simple, en requêtes SQL, jusqu'aux opérations de bureau à distance : c'est ainsi qu'une équipe de sécurité examine un trafic chiffré à la recherche de comportements qui n'ont rien à y faire. Un module pour la voix rejoue les flux SIP et RTP, si bien qu'un appel qui sonnait mal peut être entendu tel qu'il est réellement arrivé.
Graphiques, et des profils pour des métiers différents
L'analyse visuelle est intégrée et non rapportée : débit dans le temps, forme d'un flux TCP, évolution de la fenêtre de congestion, répartition des instants d'arrivée. Avec des règles de couleur et des profils personnalisés, l'interface se réorganise selon la nature du travail – un profil pour traquer la latence n'a rien à voir avec un profil pour lire du trafic applicatif, et passer de l'un à l'autre est une entrée de menu, non une reconfiguration.
Ce n'est pas un outil qu'on ouvre tous les jours. Mais quand la question devient ce qui se passe réellement sur le fil, rien d'autre ne répond. Libre sous une licence libre, porté par une fondation à but non lucratif, vingt-huit ans d'itérations : pour qui travaille dans l'exploitation réseau, l'analyse de sécurité ou le développement côté serveur, l'apprendre est l'un des meilleurs investissements disponibles.