
Keybase:把公鑰機制搬進日常對話,訊息與檔案都走端對端加密
摘要
把公鑰密碼學用在日常通訊裡的工具,聊天與檔案分享都以端對端加密處理,最敏感的訊息還能設定時限自行消失;用戶端涵蓋五類系統,原始碼以 BSD 授權公開,只是更新節奏已轉為低速維護。
推薦- 軟體名稱
- Keybase
- 版本
- 6.6.3
- 收費
- 免費
- 開源
- 開源
- 作業系統
- WindowsmacOSLinuxAndroidiOS
- 更新時間
- 2026-10-12 11:06
讓內容在別人手上也讀不出來,比再加一道鎖更接近安全的本意。
金鑰握在自己手上
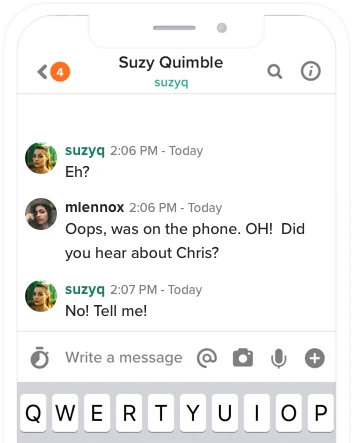
Keybase 是一套以加密為核心的通訊工具。官網首頁把定位寫得很省字:安全的即時訊息與檔案分享。撐起這兩件事的是公鑰密碼學,官方說法是靠它讓訊息保持私密。使用者自己保管金鑰,伺服器只負責轉送密文,這個安排決定了它與一般代管式聊天服務在信任模型上的根本分野。
差別在最壞情況下才看得出來。代管服務的營運方夾在兩端之間,理論上讀得到經過的內容;這裡可讀的那一份從不離開產生它的裝置。無論信不信任維護者,需要交付出去的信任都比較少,這是實務上的理由,不是宣傳說詞。
代價也寫在同一張紙上。自己握著金鑰,等於沒有人能替你救回來——裝置遺失或金鑰損毀不是開一張工單,而是一道關上的門。所以復原習慣要在一切還正常的時候先安排好:多註冊一台裝置,或把復原語句抄下來收在機器以外的地方。
身分核對是配套的一環。把公鑰與社群帳號綁定之後,雙方可以先確認對象是誰再交換內容,不必只憑暱稱與頭像判斷。對需要留下脈絡的資料傳遞來說,這層確認往往比加密本身更能解決問題:加過密的訊息,寄錯人仍然是寄錯。
檔案、訊息與時間邊界
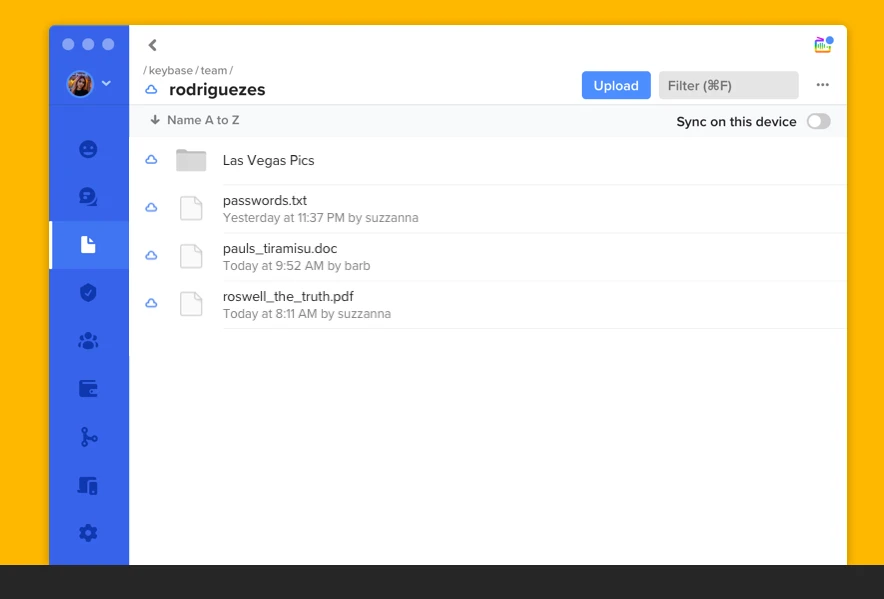
檔案能力與聊天共用同一個底座。官方說明團隊的照片、影片與資料都以端對端加密存放,保護範圍因此不只涵蓋傳輸,還包含長期留存。對於經常互傳素材的團體,這省掉了另外找一個加密網路硬碟的功夫,也讓存取模型只有一套而不是兩套。
訊息這邊多了一道控制。官方支援替最敏感的訊息設定時限,時間一到自行消失。配上前面那套機制,等於同時照顧兩件擔心的事:內容完全沒被讀到,以及內容沒有被讀得比預期久。兩者都稱不上完整防護,但面對手機被借去看、螢幕被旁人瞄到這類日常狀況,確實有用。
官方設定的適用對象比安全團隊更寬。說明裡提到家庭、室友、社團與朋友群組,這句話透露了入門門檻的設定:不需要懂密碼學也能上手。目標合理,只是如此一來預設值就得承擔大部分責任,而這裡的預設值偏向嚴格。
項目 | 官方說明 |
|---|---|
訊息 | 端對端加密的即時訊息 |
檔案 | 團隊的照片、影片與資料以加密方式存放 |
訊息控制 | 可替敏感訊息設定消失時限 |
身分 | 公鑰與社群帳號綁定後可核對身分 |
適用對象 | 從家庭、小圈子到企業團隊 |
版本 | 6.6.3,2026 年 6 月 3 日 |
平台、授權與當前的節奏
平台覆蓋得算完整。官方描述逐項列出 macOS、Windows、Linux、iPhone 與 Android,用戶端本身不收費,同一個帳號在不同裝置上對應到同一套加密身分,手機上收到的訊息在桌機上直接打得開,不必再走一次註冊流程。
原始碼以三條款 BSD 授權放在公開儲存庫,可以取得也可以審閱。對處理加密通訊的工具而言,程式碼讀得到是前提而非加分:少了這一項,端對端加密就只是關於意圖的聲明。
當前狀態值得如實交代。儲存庫裡最新一版是 6.6.3,發布於 2026 年 6 月 3 日,改動集中在多帳號的通知處理與若干修正。儲存庫在 2026 年 10 月還有提交,但內容以相依套件更新與程式檢查修正為主。也就是說它還在運轉,只是節奏已從快速開發轉為低速維護。把它當成一件已經定型、可以長期使用的工具,比期待它持續長出新功能更貼近證據。
這個判讀會影響怎麼導入。維護模式對需要功能藍圖的團隊並不合適,對想要一條能自己檢查、自己留著的穩定通道則剛好。把真正重要的內容另外備份一份,就能去掉任何代管服務都逃不掉的單點依賴。
對加密工具的信任,一半來自讀得到的程式碼,一半來自對它還跑得多快的清醒認識。
幾個起步建議。先找最相關的幾個人做一輪小規模試用,確認收發與身分核對都順,再把整個群組搬過去。團隊檔案另外留一份獨立備份,別讓長期歸檔只押在單一服務上。如果新功能對你很重要,先看儲存庫的更新節奏,再決定要往上疊多少東西。