
VeraCrypt 1.26.31 s attaque a l etape qui fait echouer les mises a jour
Résumé
La version 1.26.31 repare le chemin de mise a jour lui meme : un fichier de service verrouille est desormais attendu, repris, puis remplace au redemarrage si besoin. La migration de la copie du chargeur de demarrage et le controle du demarrage sur pour les disques systeme chiffres sont corriges dans le meme lot.
Recommander- Nom
- VeraCrypt
- Version
- 1.26.31
- Tarif
- Gratuit
- Open source
- Open source
- Système
- WindowsmacOSLinux
- Mis à jour
- 2026-11-06 23:00
Plus un volume chiffre reste en service longtemps, plus une mise a jour ressemble a un risque. La version 1.26.31 de VeraCrypt n ajoute presque rien et met son effort a empecher la mise a jour elle meme de caler.
La version 1.26.31 est sortie le 2 novembre 2026, neuf jours apres la 1.26.30 du 24 octobre. Seul le dernier chiffre du numero a bouge de un, ce qui annonce d ordinaire une retouche discrete. Les notes de version disent autre chose : presque tous les changements se placent sur le chemin de la mise a jour, la ou une erreur coute une machine et pas une option.
L etape qui casse, traitee a part cette fois
En venant de la 1.26.30, l installation doit remplacer le fichier executable derriere le service systeme. Si ce service tourne encore, le fichier est verrouille, le remplacement echoue et toute l installation s arrete la. La nouvelle version attend que le processus du service privilegie se termine, reprend les fichiers verrouilles, et si le remplacement refuse encore elle reporte l etape au redemarrage suivant. Pour un outil deja installe et utilise chaque jour, un echec rattrape et termine plus tard vaut mieux qu un menu de plus.
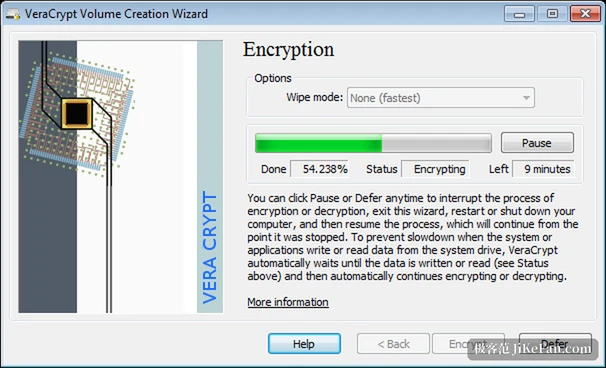
Les machines dont le disque systeme est chiffre portent une seconde couche d ennuis. La mise a jour depuis le paquet doit deplacer la copie de sauvegarde du chargeur de demarrage d origine, rafraichir le chargeur lui meme et lancer un controle de compatibilite avec le demarrage sur. Si une seule de ces trois taches echoue, la machine peut s arreter avant le systeme. Cette version repare toute la chaine et touche aussi la configuration utilisee quand la plateforme livre une mise a jour de fonctions, la facon de revenir apres un deploiement de sauvegarde rate, et le cas ou la mise a jour du service echoue : le message nomme desormais le fichier ou la valeur de registre fautive au lieu de rendre un code vague.
Un avertissement qui arrive avant les degats
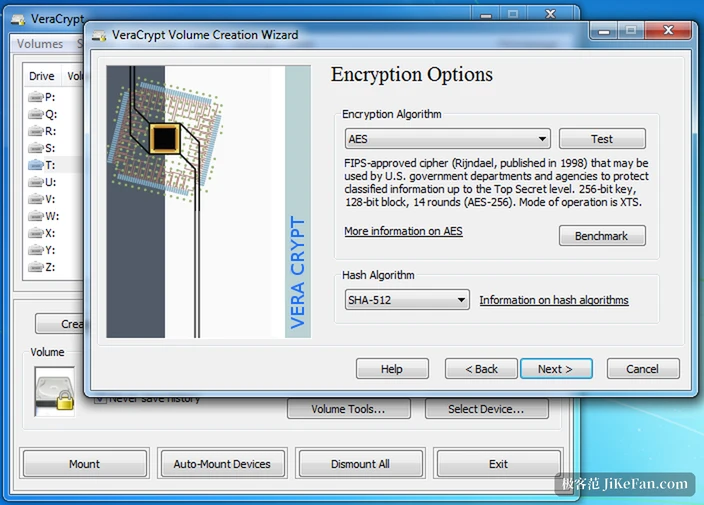
L autorite qui signe les composants de demarrage passe de l ancienne Windows Production PCA 2011 a Windows UEFI CA 2023. Un disque de secours fabrique aujourd hui peut encore contenir une copie du gestionnaire de demarrage signee sous l ancienne autorite, et une fois le transfert termine cette copie risque de n etre plus reconnue, ce qui laisserait le disque incapable de voir le systeme. Le fabricant du disque le dit maintenant clairement : la copie interieure ne se rafraichit pas toute seule, le disque doit etre refait. Dans le meme lot, le nettoyage de l ancien dossier d aide au chiffrement systeme sous ProgramData est devenu plus prudent. Les fichiers en lecture seule et les chemins rediriges sont proteges, une sauvegarde restauree est conservee, et les anciens fichiers de pilote ne partent qu apres verification du changement dans l enregistrement de l installation.
Un changement plus discret sur les autres systemes
Sur Linux, macOS et BSD, la correction se voit moins mais penche du cote de la securite. Les programmes lances depuis VeraCrypt n heritent plus du canal vers le service privilegie, ni d autres descripteurs de fichier ou de peripherique deja ouverts. Les notes mentionnent aussi un montage plus fiable et des traductions rafraichies. Rien de tout cela ne s affiche ; le but est de fermer un chemin de descripteur qui pourrait sinon servir contre le processus.
Ce que l outil tient vraiment ferme
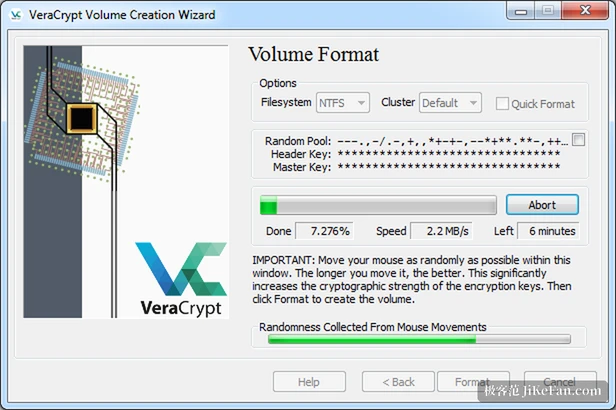
VeraCrypt est un chiffrement de disque libre et ouvert pour Windows, macOS et Linux, et son code descend de TrueCrypt 7.1a. Il sait fabriquer un disque chiffre virtuel dans un fichier ordinaire et le monter comme un vrai disque, chiffrer une partition entiere ou un support amovible, ou chiffrer le disque qui porte Windows pour qu un mot de passe soit exige avant le demarrage. Le chiffrement se fait en temps reel et reste invisible : les lectures et les ecritures passent en parallele et en flux, les processeurs recents apportent leur acceleration, et l usage quotidien ne se distingue presque pas d un disque en clair. Les volumes caches et un systeme cache ajoutent une couche de deni plausible pour le moment ou quelqu un reclame le mot de passe.
La difference de solidite se joue dans la derivation de la cle. La documentation donne 200 000 iterations par defaut pour chiffrer une partition systeme et 500 000 pour un volume standard, et un PIM personnel peut relever l une ou l autre. Le prix se limite a quelques secondes de plus au montage, sans cout pendant l usage. Les donnees dechiffrees ne vivraient qu en memoire et ne retourneraient pas sur le disque, si bien qu une extinction ou une coupure demonte le volume et rend son contenu illisible.
Qui devrait bouger maintenant
Trois groupes y gagnent le plus. Le premier reunit ceux qui sont restes bloques la derniere fois sur le remplacement du fichier de service et ne sont revenus qu en reinstalleant ; ce chemin a ete reecrit pour eux. Le second rassemble ceux qui font tourner un disque systeme chiffre deploye depuis le paquet, car leur situation est exactement le deploiement de la sauvegarde du chargeur et le controle du demarrage sur. Le troisieme concerne ceux qui utilisent VeraCrypt comme brique sur Linux ou BSD, ou l heritage des descripteurs et la fiabilite du montage comptent plus que l interface.
Un rappel qui ne perd jamais de son poids : il n existe aucun chemin de recuperation. Un mot de passe oublie ou un fichier de cle perdu laisse le contenu dans son volume. Verifier que le mot de passe et le fichier de cle sont sauvegardes avant de lancer la mise a jour vaut plus que la mise a jour elle meme. Les machines qui ne s eteignent jamais et gardent un volume monte toute l annee meritent aussi de perdre cette habitude.
La 1.26.31 n enthousiasmera personne. Elle repare les coins les plus rudes du chemin de mise a jour, et sur un disque chiffre, un redemarrage rate de moins est une chance de plus que les donnees soient encore la.