
Bitwarden : un coffre de mots de passe dont la promesse est vérifiable
Résumé
Bitwarden garde un coffre chiffré avant même de quitter l'appareil, publié sous une licence ouverte pour que l'affirmation reste vérifiable, et déployable sur son propre serveur quand l'emplacement des données compte plus que la commodité.
Recommander- Nom
- Bitwarden
- Version
- 2026.9.1
- Tarif
- Gratuit
- Open source
- Open source
- Mis à jour
- 2026-10-06 21:03
La question n'est pas de se souvenir, mais de savoir qui peut déchiffrer
Un gestionnaire de mots de passe est généralement vendu comme une aide à la mémoire, ce qui sous-estime le problème qu'il résout réellement. Écrire ses mots de passe n'est pas un échec de la mémoire, c'est une réponse raisonnable à un monde où chaque service exige un secret unique et où aucun être humain n'en retient seize. La question intéressante est ce qui arrive à ces secrets une fois rassemblés au même endroit. Une liste dans un carnet est aussi sûre que le tiroir. Une liste dans un tableur synchronisé avec un compte est aussi sûre que ce compte. Une liste dans un service est aussi sûre que les intentions et la compétence de l'exploitant, et un utilisateur ne peut vérifier ni l'une ni l'autre.
Bitwarden est un gestionnaire de mots de passe gratuit et open source, et sa conception répond au dernier problème plutôt qu'au premier. Tout est chiffré sur l'appareil avant d'aller où que ce soit : le coffre, les mots de passe, les coordonnées de paiement que les gens rangent à côté, les notes sécurisées. La clé principale qui ouvre le coffre existe sur la machine de l'utilisateur et dérive du mot de passe maître, qui n'est jamais transmis. Ce qui repose sur le serveur est du chiffré, et le serveur n'a aucun chemin vers le clair parce qu'il n'a jamais eu la clé. Une intrusion dans ce serveur ne livre qu'un tas d'octets dont la signification exige le mot de passe de l'utilisateur.
Vérifiable, pas seulement affirmé
L'expression open source est employée si mollement qu'il vaut la peine de préciser ce qu'elle achète ici. Un chiffrement réalisé dans le client est une affirmation, et les affirmations sur la cryptographie valent exactement ce que vaut la possibilité de les vérifier. Parce que le code du client est publié sous une licence ouverte, l'énoncé selon lequel la clé ne quitte jamais l'appareil devient une constatation que quelqu'un de l'extérieur peut vérifier en lisant le code, et non une phrase sur une page publicitaire. Cela ne prouve pas que le service est bien tenu. Cela déplace une partie importante de l'argumentation de la confiance vers l'inspection, et une confiance inspectable est une autre catégorie de chose.
Les choix cryptographiques derrière tout cela sont conventionnels, et dans ce contexte la convention est le point : chiffrement symétrique du coffre avec un algorithme standard solide, hachage salé, et une fonction de dérivation de clé délibérément lente pour que deviner le mot de passe maître reste coûteux. Personne ne devrait être impressionné par les noms. L'important est que la construction soit l'ordinaire, car une cryptographie exotique dans un produit grand public est un signal d'alarme et non une fonction.
Partout, ce qui pour un gestionnaire de mots de passe veut dire partout où l'on se connecte
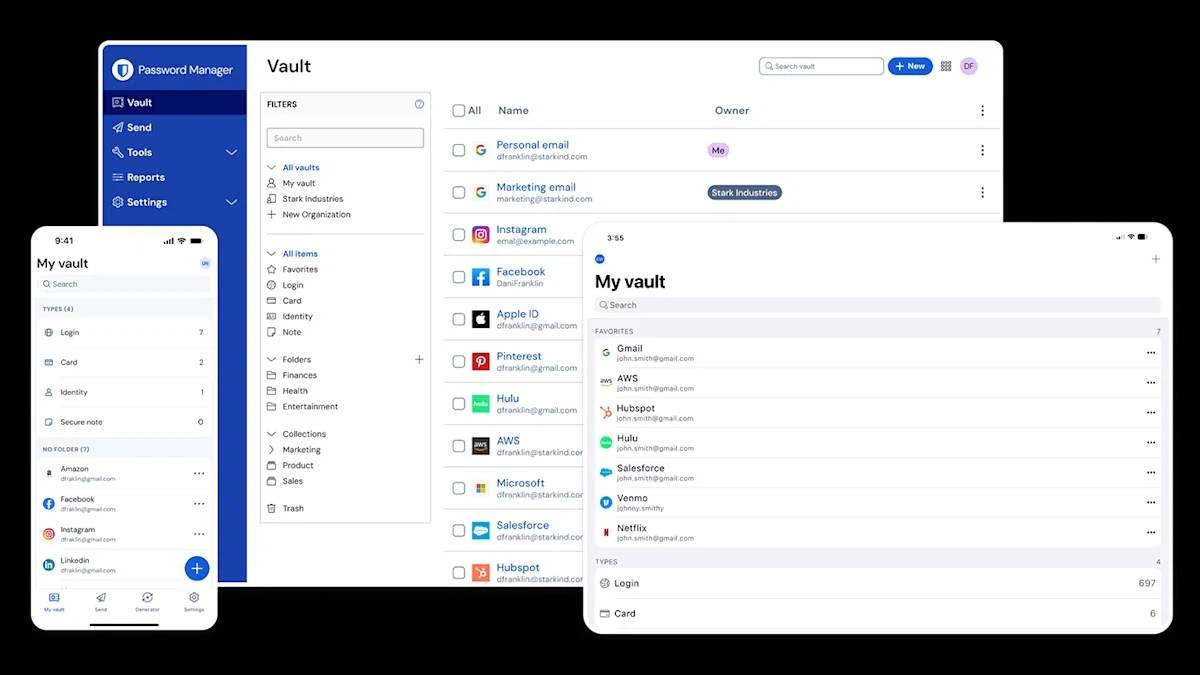
Un coffre disponible uniquement sur un ordinateur de bureau est un coffre que l'on contourne sur un téléphone. Le produit couvre les trois systèmes de bureau, les deux plateformes mobiles, des extensions pour les navigateurs courants, un client en ligne de commande pour ceux qui scriptent leur travail, et un coffre web accessible depuis une machine empruntée. Tous lisent le même coffre chiffré et synchronisent les changements entre appareils, si bien qu'un mot de passe créé sur l'un apparaît sur les autres sans que personne ne copie quoi que ce soit.
Le remplissage est l'endroit où la conception se voit à l'usage. Associer automatiquement une entrée enregistrée à un formulaire de connexion, déverrouiller par empreinte ou par visage au lieu de retaper le mot de passe maître, et garder les deux derrière un verrou qui se ferme quand l'appareil le fait : ce sont les détails qui décident si un outil de sécurité est utilisé ou contourné. Un gestionnaire qui ajoute dix secondes à chaque connexion est désactivé en une semaine, et son utilisateur retourne à réutiliser partout la même phrase mémorable.
Ce qu'il fait au-delà de stocker des chaînes
Trois fonctions transforment un coffre en quelque chose de plus utile. Un générateur produit de longs mots de passe aléatoires et s'attaque à la cause réelle de la plupart des compromissions de comptes, à savoir la réutilisation. La prise en charge de la double authentification fait du coffre le dépositaire du second facteur autant que du premier, avec les applications d'authentification et avec des clés matérielles pour les comptes qui en méritent une. Et les coffres d'organisation permettent à une équipe de partager des identifiants réellement partagés, avec des droits par membre, au lieu de faire circuler un mot de passe dans un message et d'espérer que chacun oublie la bonne quantité.
Le modèle de partage mérite une phrase, car c'est là que la plupart des gestionnaires deviennent pénibles. Un foyer ou une petite équipe possède quelques secrets qui appartiennent au groupe - un compte de service public commun, un portail fournisseur, un renouvellement de certificat - et un nombre bien plus grand qui appartiennent aux individus. Un outil qui ne comprend que le second cas sera quand même employé pour le premier, et mal. Des collections distinctes avec leurs propres membres répondent directement à la question.
L'emplacement des données est un réglage, pas une doctrine
Deux voies de déploiement existent. Le service officiel est l'ordinaire : coffre chiffré, infrastructure gérée, aucun serveur à maintenir. L'autre voie consiste à faire tourner le backend sur du matériel que l'on contrôle, ce que le projet permet et que certaines organisations exigent pour des raisons sans rapport avec la paranoïa : une règle de conformité, une obligation de résidence des données, ou simplement le désir de posséder la machine qui détient le matériel de clé. L'empaquetage en conteneur en fait un après-midi réaliste plutôt qu'un projet.
Les limites honnêtes
L'offre gratuite porte le cœur sans limite d'appareils, ce qui est assez inhabituel pour être dit clairement, et les offres payantes ajoutent le stockage des pièces jointes, l'accès d'urgence pour un contact de confiance, l'authentification unique et des politiques pour les organisations. Le partage est raisonnable, et les parties utiles ne sont pas prises en otage.
Trois limites méritent d'être dites à voix haute. La première est qu'un coffre concentre le risque : un seul mot de passe maître garde désormais tout, il doit donc être fort et il doit être retenu, et le perdre signifie perdre le coffre, car un système capable de le récupérer pour vous serait un système capable de le récupérer pour quelqu'un d'autre. La deuxième est qu'une extension de navigateur s'exécute dans des pages qu'elle ne contrôle pas, ce qui constitue une surface d'attaque permanente. La troisième est que tout gestionnaire de mots de passe est un point de défaillance unique d'une manière que la réutilisation d'un mot de passe faible n'est pas : la défaillance est plus rare, et elle est totale.
Rien de tout cela n'argumente contre la catégorie. Cela argumente pour choisir la mise en oeuvre dont les affirmations sont vérifiables, pour garder une sauvegarde exportée du coffre quelque part hors ligne, et pour traiter le mot de passe maître comme le seul secret qui vaille d'être appris par coeur correctement.