
Autoruns : voir enfin tous les points de démarrage que Windows cache
Résumé
Le gestionnaire des tâches ne montre qu'une partie de ce qui se lance au démarrage. Autoruns, issu de la boîte à outils système de Microsoft, réunit tâches planifiées, services, pilotes, extensions du shell et accroches d'ouverture de session, avec vérification en ligne des empreintes.
Recommander- Nom
- Autoruns
- Version
- 14.3
- Tarif
- Gratuit
- Open source
- Propriétaire
- Système
- Windows
- Mis à jour
- 2026-10-20 22:00
Tout programme qui démarre avec la machine doit s'inscrire quelque part. Autoruns se contente de lire toutes ces inscriptions, y compris celles que le gestionnaire des tâches n'a jamais été conçu pour afficher.
L'onglet de démarrage n'ouvre qu'une petite fenêtre
Sur une installation de Windows utilisée depuis un an, l'onglet dédié au démarrage paraît rassurant par sa brièveté. Une douzaine de lignes, la moitié déjà désactivée, deux éléments signalés comme lourds. On en conclut volontiers que le tableau est complet et que la lenteur restante vient d'ailleurs. En réalité cet onglet ne lit que deux endroits, les clés Run de la base de registre et le dossier de démarrage de chaque utilisateur, c'est-à-dire exactement là où un installateur bien élevé dépose son entrée. Tout le reste qui se lance pendant l'amorçage se trouve hors de ce champ.
Les tâches planifiées se déclenchent sans que personne n'ouvre un dossier. Les services démarrent bien avant qu'un bureau n'existe. Les pilotes se chargent sous le système d'exploitation lui-même. Les extensions du shell s'accrochent au processus du navigateur de fichiers, les modules complémentaires au navigateur web, les moniteurs d'impression au spouleur, et les notifications d'ouverture de session exécutent du code à l'instant où une session commence. Il existe même des clés dont l'unique raison d'être est de nommer une bibliothèque injectée dans d'autres processus. Chacun de ces mécanismes a des usages légitimes, et chacun est un endroit où quelque chose peut s'installer durablement.
Les onglets de catégorie sont le mode d'emploi
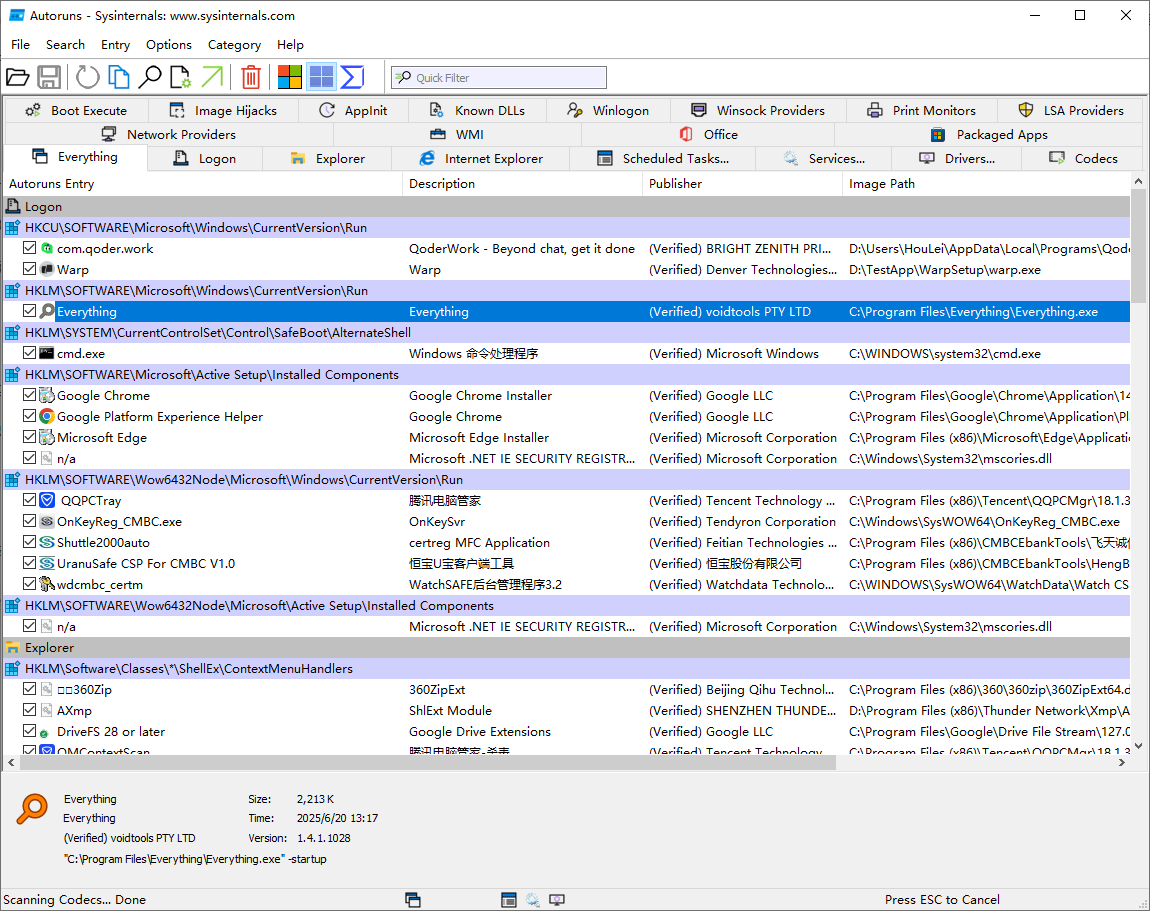
La première ouverture déroute d'une manière très concrète. La liste n'est pas seulement longue, elle est envahie par des composants qui appartiennent à Windows lui-même. L'écran se remplit de noms inquiétants qui se révèlent parfaitement normaux après vérification. Parcourir l'ensemble une fois équivaut à un cours sur l'architecture interne du système. Autoruns répartit les entrées selon le mécanisme qui les charge : ouverture de session, extensions du navigateur de fichiers, modules du navigateur web, tâches planifiées, services, pilotes, codecs, exécutables de la phase d'amorçage, et une bonne douzaine de catégories plus fines, chacune sur son propre onglet. Ces onglets ne sont pas décoratifs, ils forment une carte de la surface de démarrage, plus instructive que n'importe quel schéma de séquence.
Sur chaque ligne, le menu contextuel révèle le fichier derrière l'entrée, saute à l'emplacement exact de la base de registre qui l'a produite et permet la suppression. Une option séparée masque toutes les entrées portant une signature de Microsoft. Cette seule case à cocher est le contrôle le plus utile du programme. Activée, elle réduit la liste à une fraction de sa longueur, et ce qui subsiste relève généralement de code tiers, plus quelques composants de pilotes réellement indispensables.
Où se logent de préférence les logiciels indésirables
Les logiciels indésirables ordinaires ne touchent souvent pas aux clés Run, parce que c'est le premier endroit où l'on regarde. Ils préfèrent les recoins plus discrets : listes d'injection de bibliothèques, gestionnaires de notification d'ouverture de session, piles de fournisseurs réseau et autres points d'entrée de bas niveau que les outils de nettoyage courants n'énumèrent jamais. Couvrir précisément ces recoins est la raison d'être du programme. Chaque ligne peut en outre être confrontée par son empreinte à un service en ligne d'analyse antivirus, ce qui répond vite à une question pratique : ce fichier est-il connu comme hostile, ou simplement inconnu de moi.
La fonction la plus souvent négligée est l'analyse hors ligne. Le programme peut être pointé vers le disque d'une machine qui ne démarre plus, qu'il s'agisse d'un volume monté ou d'une image capturée auparavant, et il énumère les entrées de démarrage de cette installation comme s'il tournait localement. Pour qui a dû récupérer un système bloqué avant l'écran d'ouverture de session, cela transforme une heure de tâtonnements en un inventaire lisible. Une variante en ligne de commande existe pour les scripts et les investigations à distance.
À qui cela sert vraiment
Le public visé est volontairement étroit. Les administrateurs système, les intervenants en réponse à incident et tous ceux qui aiment savoir comment leur machine est assemblée en profiteront pendant des années. Si le seul objectif est d'empêcher un ordinateur portable de mettre quatre-vingt-dix secondes à afficher le bureau, il suffit d'ouvrir la liste, de masquer les entrées signées, de désactiver deux coupables évidents et de n'y plus penser. Dans les deux cas le gain est identique : la machine cesse d'être une boîte noire. Le programme est gratuit, tient en un seul exécutable et ne fonctionne que sous Windows, ce qui, pour un outil destiné à inspecter les entrailles de Windows, n'est pas une limite.
Le véritable apport n'est pas le nettoyage, c'est la carte. Une fois qu'on a vu chaque endroit où du code peut s'accrocher au démarrage, le système cesse d'être mystérieux et devient vérifiable point par point.