
snapd 2.78 : des paquets Linux uniformes, les dependances avec, les mises a jour poussees seules
Résumé
snapd 2.78 est le service derriere le format de paquet snap. Les dependances voyagent avec l application, l isolement vient en trois niveaux, les interfaces se connectent a la demande, et dix huit distributions sont citees. La version est sortie le 7 octobre 2026.
Recommander- Nom
- snapd
- Version
- 2.78
- Tarif
- Gratuit
- Open source
- Open source
- Système
- Linux
- Site
- https://snapcraft.io
- Mis à jour
- 2026-10-20 16:43
Un snap porte ses propres bibliotheques, se monte en lecture seule une fois installe et laisse deux versions coexister. Il faut quelqu un pour faire tourner tout cela : ouvrir le paquet, dresser le montage, accorder les droits demandes par le manifeste et remplacer la revision selon le calendrier. Ce quelqu un est snapd.
Ce dont il a la charge
snapd est le service derriere le format de paquet Linux uniforme nomme snap, et il s occupe du montage, de l octroi des droits selon une regle et de la livraison des mises a jour. La version actuelle est 2.78.
Ce que le format apporte, c est l uniformite entre distributions. Le meme paquet sous Ubuntu et sous Fedora execute le meme contenu, et les bibliotheques deja presentes sur le systeme ne le touchent presque pas. Le prix se tient au meme endroit, car des dependances emportees signifient que la meme bibliotheque d execution git plusieurs fois.
Ce que 2.78 a change
La version 2.78 est sortie le 7 octobre 2026, et ce n est pas une version preparatoire. Trois domaines remplissent l essentiel du journal.
Le premier est le chiffrement du disque entier. Une reconfiguration rafraichit desormais le trousseau de cles, reconstruit l etat et juge le chiffrement par le parcours complet ; les cles voyagent par un descripteur de fichier en memoire. Pour les appareils sous Ubuntu Core, le niveau de securite d un port Thunderbolt se regle sans autre preparation.
Le second est celui des composants et de la configuration. Un rafraichissement de la graine tient compte des composants et empeche le retrait d un composant qu elle nomme, et l environnement d execution d une application trouve le dossier des composants. La base de configuration lit et ecrit les entrees integrees, fait passer les changements par l ensemble des contraintes avant de toucher l etat, et signale les erreurs jusqu a la cle precise.
Le troisieme est celui des interfaces. Cette version ajoute une interface d observation des pilotes, laisse l interface de contenu partager des fichiers par composants, apprend au controle d alimentation les attributs normalises d un seuil de charge, et permet un redemarrage avec marque sur l interface d arret. Quelques autres retouches concernent l identification des appareils et les chemins contenant des espaces. Le journal d audit enregistre desormais les actions d administration et les acces non autorises sous la forme qui, quoi, pourquoi, ce qui rend une enquete bien plus claire qu avant.
Quelques points touchent l usage quotidien : le controle de l espace disque recoit une option de reserve et ne rafraichit que les paquets necessaires quand la place manque, les groupes de quotas sortent de l apercu, l avis a l utilisateur lors d un rafraichissement est actif par defaut, et le redemarrage en mode de recuperation devient une entree a usage unique.
Trois niveaux d isolement
L isolement strict est la regle par defaut. Il enferme une application avec trois pieces du noyau : AppArmor tient les regles d acces, seccomp tient les appels systeme, et les espaces de noms separent la vue du systeme de fichiers et des processus, si bien que l application ne voit pas le monde hors de son conteneur. Une camera ou le dossier de l utilisateur ne s atteignent que par une declaration d interface.
L isolement classique laisse une ouverture pour les logiciels qui doivent toucher au systeme entier, et il ne prend effet que si le parametre est passe explicitement a l installation, ce qui revient a renoncer a l isolement. Le mode de developpement vise ceux qui empaquettent : il tourne toujours sous les regles strictes mais atteint les ressources du systeme et imprime les interfaces encore manquantes. C est un niveau de mise au point, et ces paquets ne se mettent pas a jour d eux memes.
Niveau | Ce que cela veut dire |
|---|---|
Strict | Par defaut ; AppArmor, seccomp et les espaces de noms enferment l application |
Classique | Seulement avec un parametre explicite a l installation, et cela renonce a l isolement |
Developpement | Pour ceux qui empaquettent ; les regles strictes tiennent, les interfaces manquantes sont signalees |
Des interfaces connectees a la demande
Une application sous isolement strict doit declarer l interface de chaque capacite du systeme qu elle veut, puis l utilisateur ou le systeme acheve la connexion. La documentation tient une longue liste alphabetique, une entree de la lecture audio et de la camera en passant par le sans fil jusqu au controle d appareil.
Ce dessin ecrit dans la declaration du paquet ce qu une application peut faire, si bien que cela se lit avant l installation. Le prix est que certaines fonctions exigent une connexion faite a la main, et le premier usage d un appareil donne est l endroit ou l on cale le plus volontiers.
Les mises a jour arrivent, et se defont
Les rafraichissements sont l affaire du mecanisme de rafraichissement, qui par defaut suit un rythme fixe, et la revision precedente reste en place une fois la nouvelle installee. Si quelque chose se revele fautif, une seule commande de retour ramene la revision d avant sans rechercher un vieux paquet.
Qui prefere l immobilité peut suspendre les rafraichissements d un seul paquet ou changer la regle a l echelle du systeme. La documentation note que suspendre demande la version 2.58 ou plus recente.
La portee entre distributions
La section sur l installation cite dix huit distributions : Ubuntu, Debian, Fedora, CentOS, Red Hat, Rocky, AlmaLinux, Arch, Manjaro, openSUSE, Linux Mint, Kali, Parrot, Pop!_OS, Elementary, KDE Neon, GalliumOS et Raspberry Pi OS.
Cette portee est l un des principaux arguments du format. Quand le meme logiciel doit partir vers plusieurs distributions a la fois, empaqueter une fois coute moins que tenir plusieurs jeux.
Le lien avec les systemes immuables
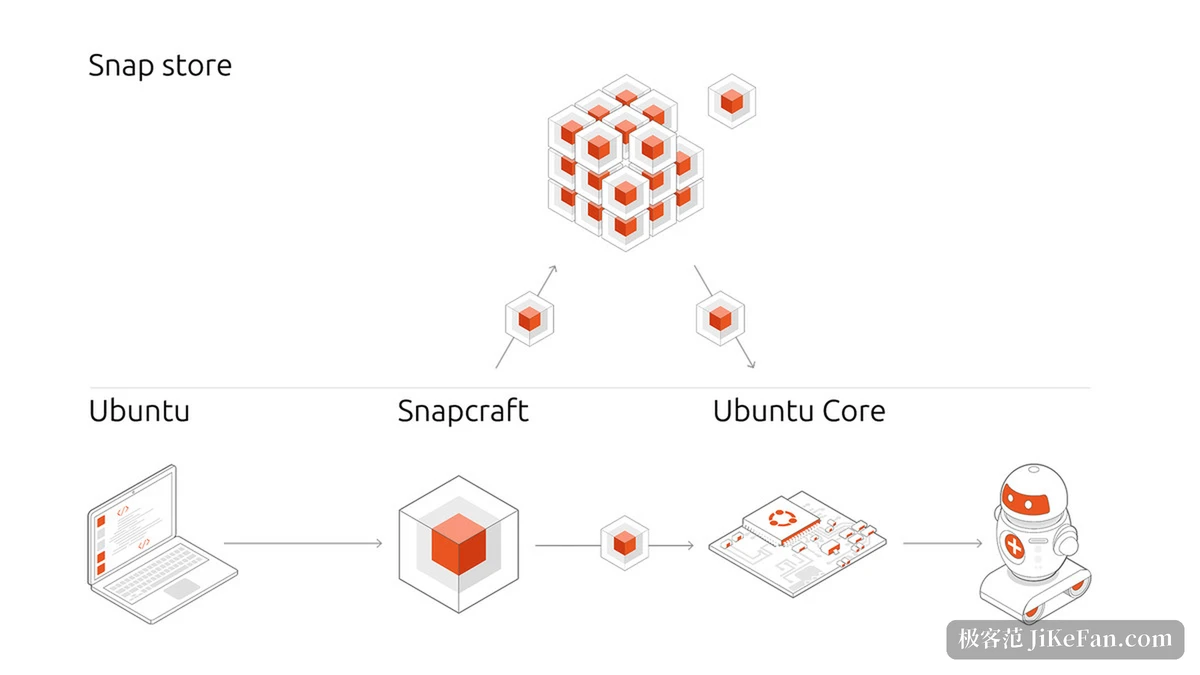
Ubuntu Core est le systeme embarque de Canonical, decrit officiellement comme un Linux immuable, minimal et strictement limite. Un gestionnaire de paquets classique n y existe pas ; les applications et les mises a jour de la machine entiere passent par la route snap, et les mises a jour differentielles, celles par les airs et le deploiement hors ligne en dependent.
Sur ces appareils, snapd n est pas seulement un moyen d installer des logiciels mais une piece de base qui tient le systeme dans un etat coherent. Beaucoup de ce que 2.78 a change autour du chiffrement, de la graine et du mode de recuperation sert exactement ce cas.
Ce qu il faut savoir avant
Les mises a jour automatiques sont le comportement par defaut et non une option. Qui n aime pas ce rythme doit les couper, et ensuite surveiller lui meme les mises a jour de securite, un echange a peser d avance.
La taille des paquets est l autre reproche frequent. Des dependances emportees veulent dire des doublons, la meme bibliotheque d execution stockee separement dans plusieurs paquets, ce qui se voit sur une petite machine a court de disque.
Il s appuie aussi sur des fonctions du noyau. Dans un conteneur, sur un systeme amaigri ou la ou des modules du noyau ont ete coupes, l isolement peut ne pas se comporter comme prevu, et c est cette couche qu il faut regarder d abord en cas d ennui.
snapd resout le fait qu un paquet tourne sur n importe quelle distribution : les dependances voyagent, l isolement vient en trois niveaux, les interfaces se connectent a la demande, et les mises a jour se poussent seules en laissant un retour possible. Le poids de 2.78 porte sur le chiffrement, les composants et les interfaces, ce que le quotidien remarque peu ; du cote des systemes immuables, cela devient evident.