
OpenClaw 2026.11.3: haengt das Update, lahmt die Platte
Version 2026.11.3
Zusammenfassung
OpenClaw 2026.11.3 bringt keine neuen Merkmale: unterbrochene Aktualisierungen holen das Gateway zurueck, Sicherungen auf langsamer Platte laufen durch.
Empfehlen- Name
- OpenClaw
- Version
- 2026.11.3
- Preis
- Kostenlos
- Open Source
- Open Source
- Betriebssystem
- WindowsmacOSLinux
- Webseite
- https://openclaw.ai
- Aktualisiert
- 2026-11-15 12:09
Die selbst gehostete Plattform fuer Assistenten OpenClaw hat am 10. November die Fassung 2026.11.3 herausgegeben, mit Programmen fuer Windows, macOS und Linux. Neue Merkmale bringt sie nicht. Der Hersteller schreibt in die erste Zeile, es sei eine Sicherheitsfassung. Die Arbeit liegt an drei Stellen: eine unterbrochene Aktualisierung soll sich selbst zu Ende bringen, Sicherungen auf langsamer Ablage sollen nicht mehr auf halbem Weg ablaufen, und einige Naehte, durch die Zugangsdaten entweichen koennten, sind geschlossen.
Eine Aktualisierung, die auf halbem Weg stehen bleibt
Selbst gehostete Software fuerchtet nicht den Start, sondern den Abbruch mitten im Aufstieg: das Tor steht still, der Dienst ist fort, und jemand muss es herausfischen. Diese Fassung kuemmert sich um solche Reste. Bricht eine verwaltete Aktualisierung oder eine Reparatur ab, wird das Tor wieder hochgezogen, sobald die Pruefung einen Neustart erlaubt. Kann ein Lauf weder starten noch pruefen, reicht der Reparaturweg Anweisungen zum Starten von Hand und zum Abfragen des Zustands. Die Ankuendigung haengt eine Warnung an: ein zurueckgeholtes Tor heisst nicht, dass die Aktualisierung fertig ist, beides gehoert auseinandergehalten.
Ein paar verwandte Fehler gingen mit. Unter Windows verliert das Tor seine eigene Sperre, wenn die Startinformationen nicht zusammenpassen, und unter Linux kann ein Arbeitsfaden mit alter Prozessnummer die Startphase so verwirren, dass sie die Sperre nicht als Zombie erkennt; beides ist behoben. Ein Aufstieg von 2026.9.3 oder 2026.9.4 bleibt nicht mehr an der ersten Anwesenheitspruefung haengen, wenn eine vorhandene Kennung zu bekommen ist. Und eine abgebrochene Paketaktualisierung meldete frueher irrtuemlich Erfolg, jetzt haelt es den abgebrochenen Zustand und den Weg zurueck ehrlich fest.
Sicherungen auf langsamen Platten teilten eine Frist
Eine gescheiterte Sicherung sieht nach einer kaputten Platte aus und ist meist eine Frage des Wartens. In der alten Umsetzung teilten alle Dateien einer grossen Sicherung eine einzige Frist fuer die Ermittlung in SQLite, also lief eine langsame Platte der ganzen Aufgabe davon. Die Pruefung wiederholt sich jetzt in kleineren Gruppen, und solange nicht eine einzelne Datei dauerhaft zu spaet kommt, laeuft die Sicherung zu Ende. Auch die Meldung in der Ermittlungsphase ist ehrlicher geworden: statt einer vagen Fehlermeldung zeigt sie nun auf die Anleitung zur Wiederherstellung.
Zugangsdaten und Sandkasten werden enger
Der Hersteller nennt die Fassung eine Sicherheitsfassung, und die Arbeit landet an drei Stellen. Der Transport der Arbeitsfaden ueberspringt die Pruefung des Zertifikats nicht mehr, wenn der Fingerabdruck leer ist, sondern geht ueber die gewoehnliche Pruefung der Stelle, und ein HTTPS Fingerabdruck in falscher Form wird abgewiesen. Vorschauen von Bildern einer Sitzung im geforderten Sandkasten landen nur in erlaubten Verzeichnissen, auch im Modus mit vollem Zugriff, wobei ein Verwalter einzelne Bilder freigeben kann. Das Lesen der Einstellungen gibt Werte aus eingebetteten Umgebungsvariablen nicht mehr im Klartext aus, und wo sich nichts sicher verbergen laesst, wird die rohe Einstellung gar nicht erst gedruckt.
Zwei weitere Punkte gehen leicht unter. Der verwaltete Hintergrunddienst und der mitgelieferte Sprachserver erben jetzt eine engere Umgebung, der Schluessel des Tores wird ihnen also nicht mehr nebenbei mitgegeben. Und wenn eine Erweiterung eines Anbieters eine Verbindung auf einen anderen Ursprung umleiten will oder ohne Ziel ein eigenes einsetzt, wird das abgewiesen, damit Zugangsdaten nicht am falschen Ende landen.
Kanaele und das Gedaechtnis
In Matrix Raeumen brachte ein sich wiederholender offener Verweis zusammen mit einer Nachricht, die den Roboter nennt, das Tor in der Pruefung der Erwaehnung zum Stehen, und Nachrichten aus langen Satzzeichen haengten die Abbruchpruefung auf; beides ist geaendert. Ein Teams Roboter, der den zwischengespeicherten Zusammenhang einer anderen Nachricht erbte, und Mattermost Verzeichnisse, die bei einem gemeinsam genutzten Zeichen fuer mehrere Konten eine eigene Instanz uebersahen, gehoeren zum selben Paket.
Im Gedaechtnis loeschte die Verdichtung einen handgeschriebenen Kommentar samt ganzem Block, wenn der Kommentar direkt an einer Marke hing; in Sitzungen mit vielen Werkzeugaufrufen wurden Entscheidungen und Aufgaben aus der Zusammenfassung verdraengt; und die Zugangsdaten fuer die Einbettung wurden zwischen Anbietern vererbt, was nun getrennt ist. Zusammen sind es 56 Anfragen, 44 direkte Einreichungen und 36 Beitragende.
Wie man OpenClaw 2026.11.3 liest: 56 Anfragen, 44 direkte Einreichungen, 36 Beitragende, ein Paket, das repariert und nichts Neues bringt.
Was das Ding eigentlich ist
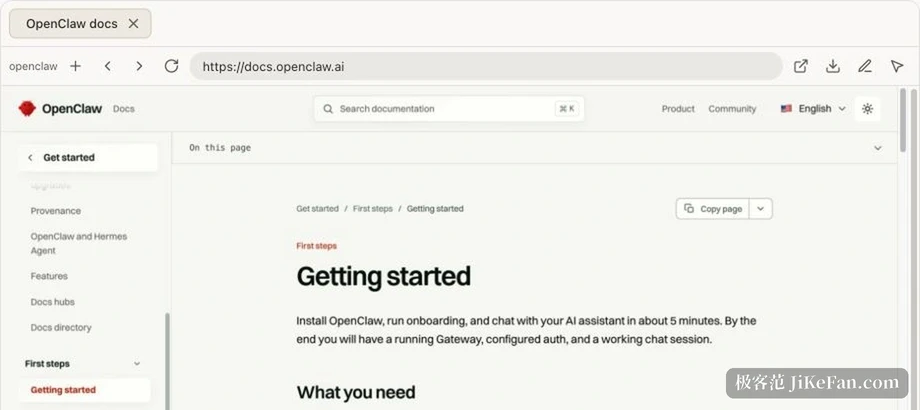
OpenClaw ist ein selbst gehostetes Tor, das auf der eigenen Maschine laeuft. Ein einziger Prozess ist die eine Wahrheit fuer Sitzungen, Wege und Kanaele und verbindet Chat Anwendungen wie Discord, Slack, Feishu, Matrix und Microsoft Teams mit einem Assistenten, auf einem Laptop, einem Server zu Hause oder einem gemieteten Rechner. Es steht unter MIT Lizenz, getragen von einer unabhaengigen Stiftung nach 501(c)(3), ohne bezahlte Stufe und ohne gehosteten Dienst; das Programm fuer den Schreibtisch deckt macOS, Windows und Linux ab, dazu gibt es eine Konsole fuer Telefon und Browser. Kanaele, Faehigkeiten, Modelle und Gedaechtnis bleiben in der Einstellung vor Ort, und darauf stuetzen sich viele, die geplante Aufgaben und lange Automatik darauf laufen lassen.
Fassung 2026.11.3 ist ein Wartungspaket. Man liest sie nicht, indem man nach Merkmalen sucht, sondern indem man fragt, ob einen dieser Fallen trifft. Dazu zaehlen eine haengende Aktualisierung, eine Sicherung, die auf langsamer Platte ablaueft, und eine Angriffsflaeche ueber Umgebungsvariablen.