
VeraCrypt 1.26.31, 업그레이드가 멈추던 지점만 골라 고쳤다
요약
1.26.30 에서 올릴 때 서비스 실행 파일이 잠겨 있어 교체에 실패하고 설치가 그 자리에서 멈추는 일이 있었습니다. 시스템 디스크를 암호화한 기기라면 부팅 로더의 보관본 이전과 안전 부팅 검사까지 겹칩니다. 1.26.31 은 그 경로를 한꺼번에 고치고 복구 디스크에 안내 문구를 더했습니다.
추천- 이름
- VeraCrypt
- 버전
- 1.26.31
- 요금
- 무료
- 오픈소스
- 오픈소스
- 운영체제
- WindowsmacOSLinux
- 공식 사이트
- https://veracrypt.io/
- 업데이트
- 2026-11-06 23:00
암호화한 디스크를 오래 쓸수록 업그레이드는 위험한 일처럼 느껴진다. VeraCrypt 1.26.31 은 새 기능을 거의 더하지 않고 업그레이드 자체가 멈추지 않게 하는 데 힘을 쏟았다.
2026 년 11 월 2 일, VeraCrypt 1.26.31 이 나왔다. 앞선 판인 1.26.30 이 10 월 24 일이었으니 사이는 9 일뿐이다. 판 번호도 세 번째 자리가 하나 올라간 정도라 눈에 띄지 않는 손질처럼 보인다. 그런데 공개된 설명을 펼쳐 보면 바뀐 내용이 거의 모두 업그레이드 경로에 몰려 있다. 잘못되면 기능 하나가 줄어드는 것이 아니라 기기 한 대를 잃는 자리다.
멈추던 단계를 이번에는 따로 떼어 고쳤다
1.26.30 에서 올릴 때 설치 과정은 시스템 서비스가 쓰는 실행 파일을 바꿔 넣어야 한다. 서비스가 아직 돌고 있으면 파일이 잠겨 있어 교체가 실패하고 설치도 그 자리에서 멈춘다. 1.26.31 은 권한을 가진 서비스 프로세스가 끝나기를 기다린 뒤 잠긴 파일을 다시 시도하고, 그래도 바꿀 수 없으면 이 단계를 다음 재시작으로 넘긴다. 이미 설치해 두고 매일 쓰는 도구라면 실패를 받아내고 나중에 마무리하는 처리가 항목 하나가 늘어나는 것보다 값지다.
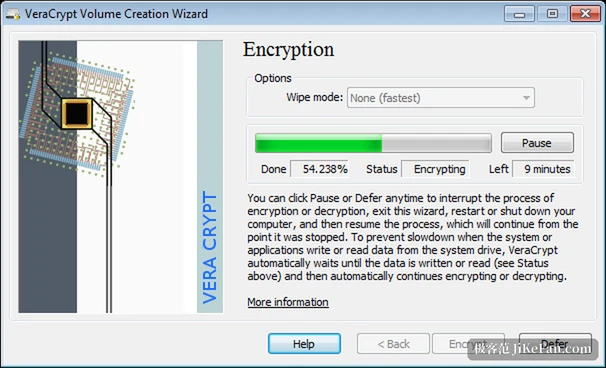
시스템 디스크를 암호화한 기기에는 문제가 한 겹 더 있다. 패키지로 올릴 때는 원래 부팅 로더의 보관본을 옮기고, 부팅 로더 자체를 새로 넣고, 안전 부팅과의 호환성도 확인해야 한다. 이 세 가지 가운데 하나만 어긋나도 기기는 부팅 단계에서 멈출 수 있다. 이번 판은 그 경로를 한꺼번에 고치고, 플랫폼이 기능 업데이트를 배포할 때 쓰는 설정과 보관본 이전이 실패했을 때 되돌리는 방식, 서비스 업데이트가 실패했을 때의 처리도 함께 손봤다. 실패하면 이제 어떤 파일이나 어떤 등록 값이 문제인지 알려 주고, 두루뭉술한 번호만 돌려주지 않는다.
복구 디스크에 남는 시간 차이를 먼저 알린다
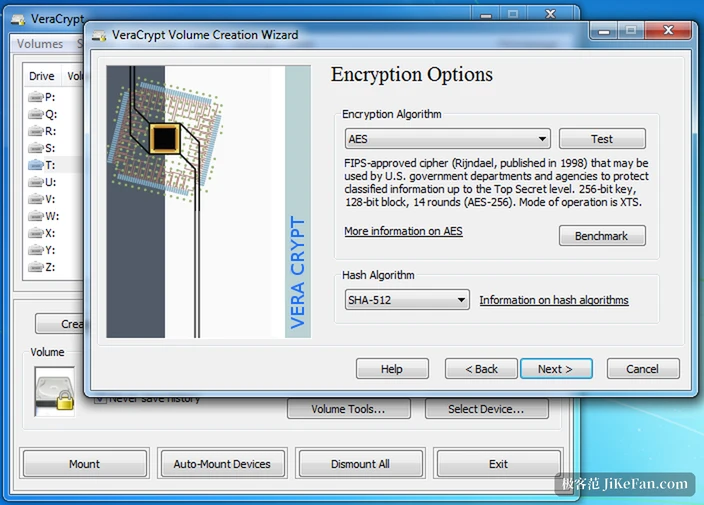
부팅 구성 요소에 서명하는 체계가 오래된 Windows Production PCA 2011 에서 Windows UEFI CA 2023 으로 옮겨 가고 있다. 옮기는 동안 복구 디스크에 옛 서명으로 된 부팅 관리자 보관본이 남아 있으면 나중에 복구 디스크가 시스템을 알아보지 못할 수 있다. 1.26.31 은 복구 디스크를 만들 때 그 사실을 그대로 알린다. 안에 든 보관본은 저절로 새로워지지 않으니 디스크를 다시 만들어야 한다. 같은 묶음에서 ProgramData 아래 옛 시스템 암호화 지원 폴더를 정리하는 일도 더 조심스러워졌다. 읽기 전용 파일과 다른 곳으로 돌린 경로는 보호되고, 되돌린 보관본은 남으며, 옛 드라이버 파일은 설치 등록 정보의 변경이 확인된 뒤에야 지워진다.
다른 운영체제 쪽은 조용하지만 안전에 가까운 한 수
Linux, macOS, BSD 에서는 눈에 잘 띄지 않지만 성격은 안전 쪽에 가까운 변경이 들어갔다. VeraCrypt 에서 띄운 외부 프로그램은 이제 권한을 가진 서비스의 통로를 물려받지 않고, 이미 열려 있던 다른 파일이나 장치 식별자도 물려받지 않는다. 설명에는 붙이는 동작의 신뢰성이 올라갔다는 점과 번역과 문서를 새로 고쳤다는 점도 함께 적혀 있다. 화면에 드러나는 것은 없다. 악용될 수 있는 통로 하나를 닫는 것이 목적이다.
이 도구가 실제로 잠그고 있는 것
VeraCrypt 는 Windows, macOS, Linux 를 지원하는 무료 공개 디스크 암호화 도구이고 그 계보는 TrueCrypt 7.1a 까지 거슬러 올라간다. 평범한 파일 안에 가상의 암호화 디스크를 만들어 실제 디스크처럼 붙일 수 있고, 파티션 전체나 들고 다니는 저장 장치를 암호화할 수 있으며, Windows 가 설치된 디스크를 암호화해 부팅 전에 암호를 먼저 묻게 할 수도 있다. 암호화는 실시간으로 이뤄지고 겉으로 드러나지 않는다. 읽기와 쓰기는 병렬과 흐름 처리로 지나가고 요즘 처리 장치의 가속도 빌려 쓰기 때문에, 일상적인 쓰임은 암호화하지 않은 디스크와 거의 다르지 않다. 숨은 볼륨과 숨은 운영체제는 암호를 내놓으라는 요구를 받는 상황을 위한 그럴듯한 부인 공간을 한 겹 더한다.
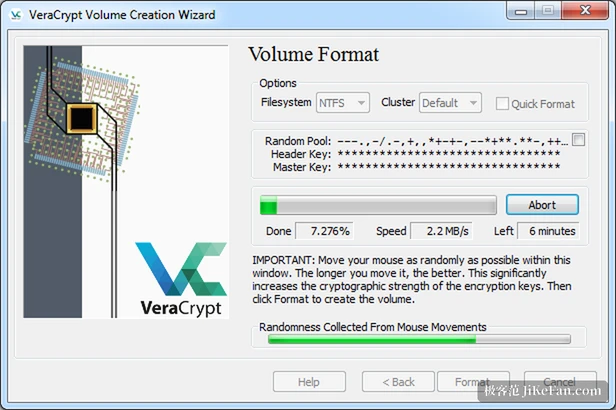
강도의 차이는 열쇠를 끌어내는 방식에서 나온다. 공식 설명에 따르면 시스템 파티션을 암호화할 때는 200,000 회, 표준 볼륨은 500,000 회가 기본이며 사용자 PIM 으로 더 올릴 수 있다. 대가는 붙일 때 몇 초를 더 기다리는 것뿐이고 쓰는 동안의 부담은 없다. 복호화된 자료는 메모리에만 잠시 있고 디스크로 되돌아가지 않는다고 설명되어 있어, 전원을 끄거나 끊기면 볼륨이 풀리고 안의 내용은 다시 읽을 수 없는 상태로 돌아간다.
지금 올려야 하는 사람
세 부류가 가장 직접적으로 이득을 본다. 첫째는 지난번 1.26.30 에서 올릴 때 서비스 파일 교체에서 막혀 다시 설치해야 돌아온 사람이고, 그 경로가 이번에 새로 만들어졌다. 둘째는 시스템 디스크를 암호화해 두고 패키지로 배포하는 습관이 있는 사람이며, 부팅 로더 보관본 이전과 안전 부팅 확인이 바로 그 상황에 맞는다. 셋째는 Linux 나 BSD 에서 VeraCrypt 를 기반 부품으로 쓰는 사람이고, 식별자 상속 문제와 붙이는 동작의 신뢰성이 화면보다 더 중요하다.
한 가지는 짚어 두어야 한다. 이 도구에는 되찾는 길이 없다. 암호를 잊거나 열쇠 파일을 잃으면 암호화한 볼륨 안의 것은 그대로 안에 남는다. 그래서 올리기 전에 암호와 열쇠 파일의 보관본을 확인하는 일이 올리는 일 자체보다 무겁다. 전원을 끄지 않고 볼륨을 계속 붙여 두는 기기도, 다 쓰면 떼는 습관을 들일 만하다.
1.26.31 은 누군가를 들뜨게 할 판이 아니다. 업그레이드 길에서 가장 아픈 곳을 고쳤다. 암호화한 디스크에서는 실패하는 재시작이 한 번 줄어드는 것이 자료가 아직 거기 있다는 확률을 하나 올리는 일이다.