
x64dbg Débogueur : regarder un programme pendant qu'il tourne
Résumé
Un débogueur pour les programmes Windows, en 64 et 32 bits, qui montre ce qu'un binaire fait réellement pendant qu'il tourne : points d'arrêt, mémoire lisible et modifiable, analyse dynamique et système d'extensions.
Recommander- Nom
- x64dbg Débogueur
- Version
- 2026.05.27
- Tarif
- Gratuit
- Open source
- Open source
- Système
- Windows
- Site
- https://x64dbg.com/
- Mis à jour
- 2026-10-14 22:00
Le code source dit ce qui doit arriver
Lire un programme est une façon de le comprendre. Le regarder tourner en est une autre, et pour un binaire qui arrive sans source, c'est la seule. Un débogueur est l'instrument de cette seconde approche : il arrête le programme à des endroits choisis, montre l'état de toutes choses à cet instant et laisse avancer une instruction à la fois. x64dbg est un débogueur pour les programmes Windows, en 64 comme en 32 bits, et il transforme un exécutable opaque en une suite de décisions observables.
L'interface porte le poids
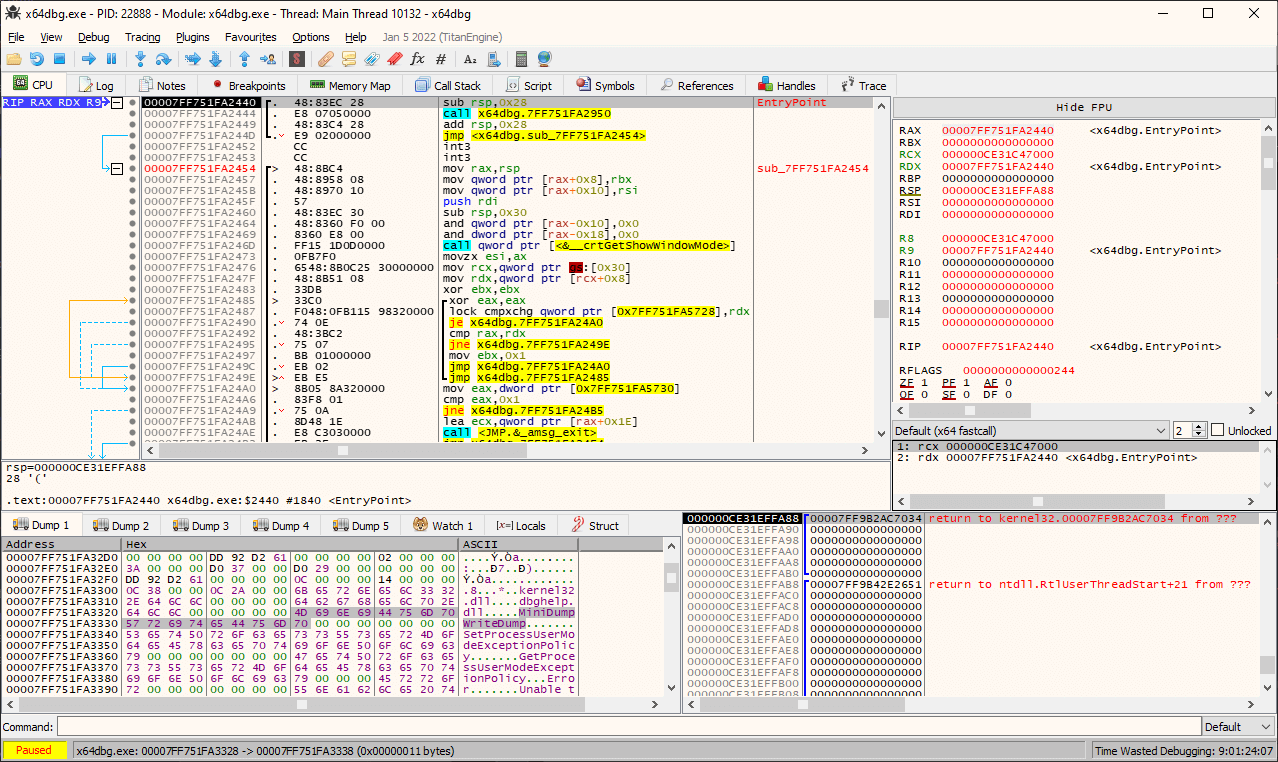
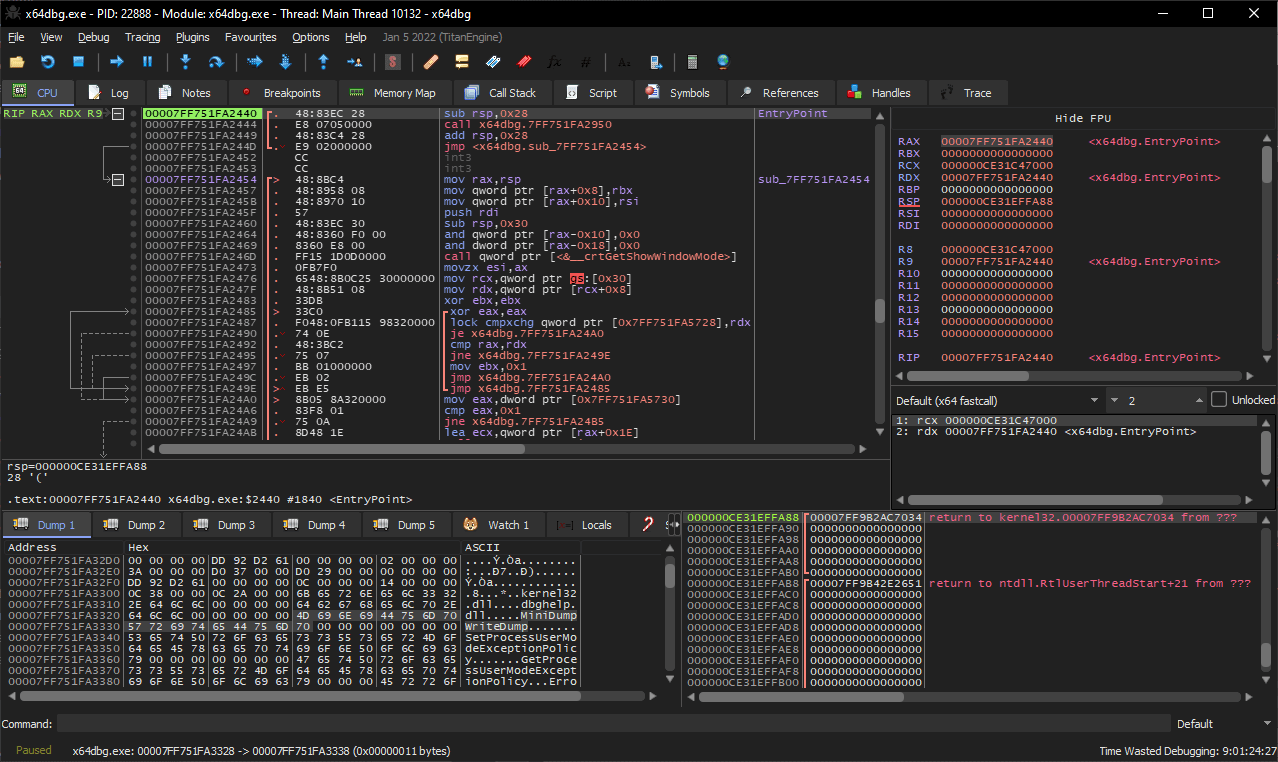
Le débogage produit beaucoup d'information d'un coup, et sa disposition décide si l'activité est praticable. x64dbg présente désassemblage, registres, mémoire et pile d'appels en volets qui restent visibles ensemble, de sorte que le rapport entre une instruction et son effet est un coup d'œil et non une recherche. Ça n'a rien de cosmétique. Un débogueur qui cache le contexte derrière des onglets oblige à garder l'état en tête, et la mémoire humaine est le mauvais endroit pour cela.
Les points d'arrêt et la discipline qu'ils imposent
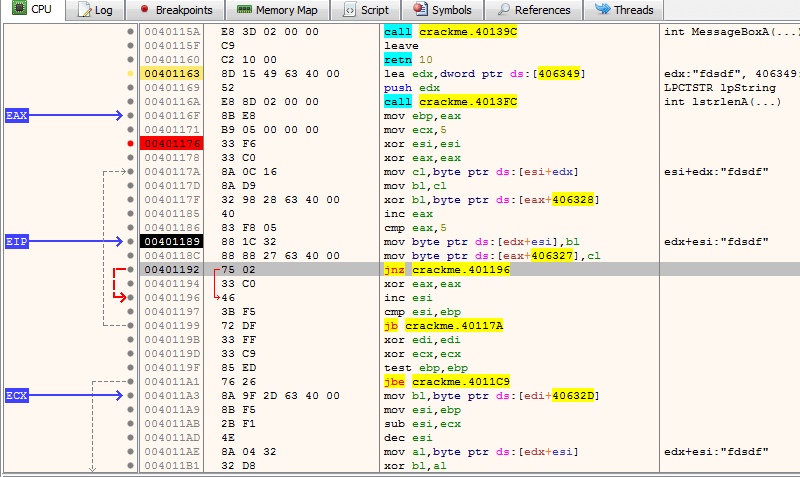
L'opération centrale est d'arrêter l'exécution à un endroit choisi et de regarder autour. Points d'arrêt logiciels, matériels et conditionnels existent tous, ce qui compte car le moment intéressant n'est souvent pas une adresse mais une adresse atteinte sous une condition. Surveiller une valeur et ne s'arrêter qu'à son changement, c'est la différence entre lire un journal de mille événements et regarder celui qui a cassé quelque chose.
Une mémoire que l'on peut lire et modifier
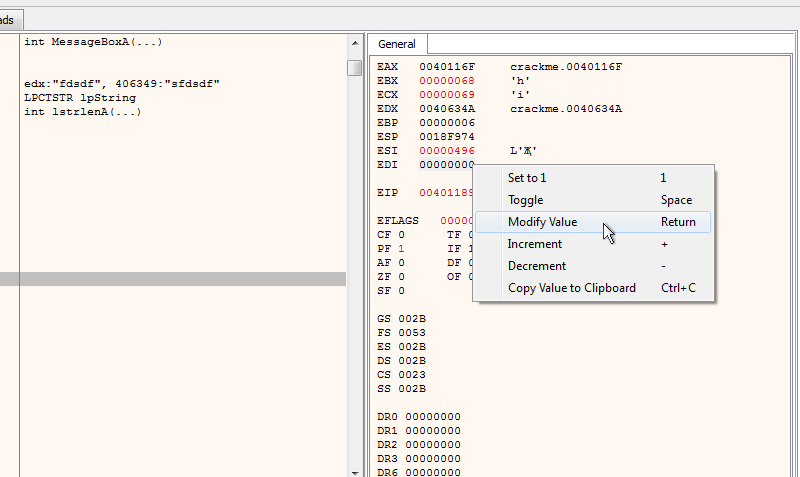
Un programme garde son état en mémoire, donc un débogueur capable de l'afficher avec exactitude et de le modifier délibérément devient un moyen de tester des hypothèses. Changer un octet et voir si la branche part de l'autre côté. Inspecter un tampon et voir si la longueur que le programme croit correspond à celle qui est arrivée. C'est la partie qui sépare le débogage de la supposition, car une hypothèse testable sur un programme en cours d'exécution cesse d'être une opinion.
Sessions locales et distantes
Déboguer le programme sur la machine devant soi est le cas courant. Déboguer un programme qui tourne ailleurs est le cas qui apparaît quand le défaut ne se reproduit que sur un système précis, ou quand le logiciel examiné ne doit pas être perturbé par l'analyse. Prendre en charge les deux signifie que la même enquête peut passer de l'installation commode à celle qui est nécessaire sans changer d'instrument.
L'analyse dynamique comme méthode
L'inspection statique lit un fichier et raisonne. L'analyse dynamique l'exécute et observe. C'est pour la seconde qu'un débogueur existe, et elle répond à des questions que la lecture statique ne peut pas trancher : quelles branches sont réellement prises avec cette entrée, ce qui est chargé et quand, où l'exécution s'arrête quand les données sont malformées. Pour le travail de sécurité, c'est souvent le seul moyen de voir un comportement assemblé à l'exécution plutôt qu'écrit dans le fichier.
Les extensions, parce que l'analyse est spécifique
Chaque enquête a sa forme et un débogueur ne peut pas livrer une fonction pour chacune. Le système d'extensions laisse l'outil grandir vers la tâche : routines de dépaquetage, scripts pour des inspections répétitives, vues adaptées à un format particulier. Il en résulte que le même débogueur sert un développeur qui traque une erreur de mémoire et un chercheur qui cartographie un binaire inconnu, sans que l'un paie pour les exigences de l'autre.
Le logiciel libre comme argument
Pour un outil qui inspecte d'autres logiciels, être libre est plus qu'une question de licence. Cela signifie que le débogueur lui-même peut être examiné plutôt que cru, ce qui est une exigence raisonnable quand l'instrument se place entre vous et ce que vous analysez. Cela signifie aussi que l'outil peut être modifié pour une manière inhabituelle d'enquêter, au lieu d'attendre qu'un fournisseur le juge digne d'effort.
Qui l'utilise, et pour quoi
Les développeurs s'en servent pour trouver la raison d'un plantage que le source n'explique pas, surtout dans du code qu'ils n'ont pas écrit. Les chercheurs en sécurité s'en servent pour comprendre ce que fait un binaire inconnu, que la question porte sur un comportement malveillant ou simplement non documenté. Les étudiants s'en servent pour voir comment un programme compilé s'exécute vraiment, une leçon que nulle lecture ne transmet. Le fil commun est le besoin d'observer plutôt que de supposer.
Ce qu'il exige de son utilisateur
Ce n'est pas un outil qui cache son sujet. Lire de l'assembleur, la disposition de la mémoire et les conventions d'appel forment le vocabulaire, et qui ne l'a pas trouvera l'interface honnête jusqu'à l'inhospitalité. La documentation et les didacticiels existent et valent le temps, car l'alternative n'est pas un débogueur plus simple mais l'incapacité de répondre à la question. C'est un outil qui récompense le savoir et l'enseigne lentement.
Une position raisonnable sur son périmètre
C'est un débogueur Windows, et il fait ce travail à fond plutôt que de se disperser entre plateformes. Il est gratuit et libre, ce qui compte pour un outil de recherche, car l'accès ne devrait pas dépendre d'une validation budgétaire. Et ce n'est ni un décompilateur, ni une suite de désassemblage, ni un bac à sable pour logiciel malveillant ; c'est la partie du flux où le programme tourne et où quelqu'un regarde. Une description étroite pour un outil qui finit au centre de beaucoup de travail.
Pourquoi il reste installé
La plupart des débogueurs s'ouvrent rarement et comptent énormément quand ils s'ouvrent. Ce qui décide qu'un outil reste, c'est le peu de place qu'il prend le jour où il faut : s'il démarre vite avec un binaire, si les volets sont là où la mémoire les attend, si une extension existe déjà pour le problème du moment. x64dbg a été construit par des gens qui l'utilisent, cela se voit dans ces détails, et c'est la raison pratique pour laquelle il est devenu la réponse par défaut à une question qui arrive sans prévenir.