
Sandboxie-Plus 1.19 durcit la boite autour des programmes
Résumé
Sandboxie-Plus 1.19 est un durcissement massif : debordements, lectures hors limites et courses sont fermes, et un blocage inoperant est corrige.
Recommander- Nom
- Sandboxie-Plus
- Version
- 1.19
- Tarif
- Gratuit
- Open source
- Open source
- Système
- Windows
- Mis à jour
- 2026-11-13 23:00
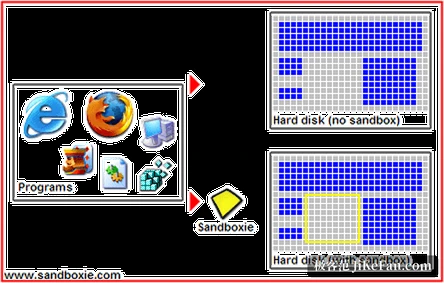
Un paquet d'installation d'origine incertaine vient d'arriver, et avant le double clic vient la pause : va t il ecrire dans le systeme, changer le registre, ajouter un demarrage automatique, laisser des restes apres la desinstallation ? Enfermer un tel programme dans une boite avant de l'essayer est une habitude de plus de dix ans sous Windows. Une couche se place entre le programme et le vrai systeme, et supprimer la boite ensuite revient a dire que rien ne s'est passe.
Voyez le systeme comme une feuille sur laquelle chaque programme ecrit, et un programme hostile tente de s'y inscrire. La boite pose un film transparent sur la feuille : le programme ecrit sur le film, ne voit aucune difference, et retirer le film laisse le papier tel qu'il etait.
Sandboxie-Plus est le plus ancien membre de cette famille. Il fait tourner un programme dans un environnement isole, intercepte les changements de fichiers, de registre et de processus et les redirige, si bien que le programme croit avoir ecrit alors que rien n'atteint le vrai systeme. Le projet se presente en Plus et Classic, partageant un service et un pilote de noyau avec la meme force d'isolement ; la difference tient a l'interface et aux fonctions. Plus porte une interface Qt reecrite, ou atterrit le travail nouveau, Classic garde l'originale.
En pratique, les fichiers ecrits dans une boite vivent dans un dossier SANDBOX sur le disque systeme et les changements de registre sont stockes a part, donc vider le contenu de la boite efface les deux. C'est aussi pourquoi un antivirus inspecte ce dossier, et une trouvaille y est reglee en vidant la boite.
Ce que la version 1.19 repare
La version de la fin octobre est une grande reparation, ce qui est rare, et non un lot de nouveautes. Les capacites nouvelles brillent par leur absence dans les notes, qui traitent plutot de la gestion de la memoire, de la validation des demandes, des controles d'acces et de la synchronisation : debordement de tampon, lectures hors limites, memoire non initialisee rendue a l'appelant, ressources perdues et courses pouvant finir en arret ou en blocage.
La lecture des reglages a ete resserree elle aussi, les entrees malformees sont refusees d'emblee, et la protection qui limite l'edition par section est plus difficile a contourner. Plusieurs points appartiennent a la famille des regles qui existaient sans agir : le blocage des adresses de bouclage IPv4 ne fonctionnait pas, et le test de chevauchement des plages de regles du pare-feu etait mal ecrit, ce qui pouvait desactiver une regle de blocage.
La version precedente avait deja ferme les points urgents, et la 1.19 est le balayage plus large qui suit. Le projet conseille de derouler le travail habituel apres la mise a jour et de revenir d'une version en cas de regression.
Ce que la ligne Plus ajoute
Au dela de l'interface, Plus vise un usage intensif. Le gestionnaire d'instantanes garde l'etat courant d'une boite et y revient plus tard : essayer un installateur commence donc par une sauvegarde et finit par un retour. Une boite chiffree garde ses donnees sous AES, ce qui convient a ce qui ne doit pas rester dans un dossier ouvert. Chaque boite peut porter son propre pare-feu reseau bati sur la plateforme de filtrage de Windows, avec listes de blocage et redirection DNS, ce qui encadre aussi le passage vers le reseau.
Les ressources se limitent par processus et par boite, en memoire comme en nombre de processus, et des declencheurs executent des actions a des points comme le demarrage, l'initialisation et la fin d'une boite. Quelques elements penchent vers la confidentialite : une boite en mode discret repousse les acces inhabituels aux donnees de l'utilisateur, une boite durcie retrecit les appels systeme et les points d'acces disponibles, et les captures d'ecran des programmes d'une boite peuvent etre empechees. Un mode portable existe, qui decompresse tout dans un seul dossier.
Il ne juge pas si un programme est un virus
Le projet trace la limite clairement dans ses propres reponses : une boite ne separe pas les bons programmes des mauvais, elle suppose que chacun peut nuire et n'en laisse aucun changer le systeme. L'avantage est de n'avoir besoin d'aucune signature et de rester calme devant ce qui n'en a pas encore. Le prix est qu'elle ne dit jamais si un programme nuit, seulement qu'il n'a pas pu toucher le systeme.
D'ou le conseil d'employer les deux. Un antivirus arrete les menaces connues, une boite les inconnues. Elle n'est pas etanche non plus : le projet admet que quelqu'un trouve de temps en temps un chemin pour sortir d'une boite, et ne fait que corriger vite. La traiter comme une couche qui baisse le risque, plutot que de miser toute la securite dessus, la rend confortable a l'usage.
A quoi elle sert le plus commodement
La forme est legere : aucune image complete du systeme, aucun redemarrage, un clic droit et le programme tourne dans une boite. Ce qu'elle regit, ce sont les changements qu'un programme apporte au systeme, et elle ne s'occupe pas du reste. Qui essaie souvent des outils d'origine floue, ou doit ouvrir une page et une piece jointe dans un endroit vidable a volonte, trouve la une couche commode. Pour isoler un ou deux programmes de temps en temps, il n'y a rien a gerer apres l'installation, et une entree de plus dans le menu contextuel suffit.