
Nmap : decouverte de reseau libre, Zenmap deja dans la version 7.991
Résumé
Un outil libre de decouverte de reseau et d audit de securite, qui repond quels hotes vivent dans un reseau, quels ports sont ouverts et ce qui tourne derriere, avec Zenmap, Ncat, Ndiff et Nping dans le meme paquet.
Recommander- Nom
- Nmap
- Version
- 7.991
- Tarif
- Gratuit
- Open source
- Open source
- Système
- WindowsmacOSLinux
- Site
- https://nmap.org/
- Mis à jour
- 2026-10-11 17:12
Au quotidien de l exploitation, la question de ce que cette machine ouvre vraiment arrive souvent avant celle de savoir comment la reparer.
Voir d abord le reseau clairement
Nmap est un outil libre de decouverte de reseau et d audit de securite, et le site officiel le definit comme un Network Mapper. La question a laquelle il repond est simple : quels hotes vivent dans un reseau, quels services ils proposent, quel systeme tourne. La description officielle est directe et indique que Nmap emploie des paquets IP bruts d une facon propre pour determiner quels hotes sont disponibles, quels services ils offrent avec le nom et la version de l application, quels systemes et versions tournent, quel type de filtres et de pare feu est en usage, et des dizaines d autres caracteristiques.
La valeur n est pas dans la decouverte mais dans la suite. Le site souligne que beaucoup d administrateurs systeme et reseau l utilisent aussi pour l inventaire, pour planifier les mises a jour de services et pour surveiller si hotes ou services repondent. Les trois reposent sur une premisse : voir ce qui tient dans le reseau, et planification comme surveillance trouvent une base. Une vieille machine dont personne ne se souvient, avec une version perimee d un service, se trouve generalement ainsi.
De la ligne de commande a la fenetre
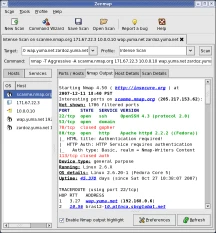
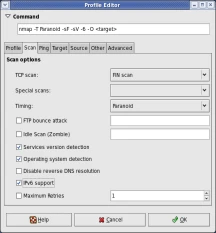
Le seuil de depart est plus bas qu on ne croit. Sur la facilite d usage, le site explique que malgre de riches possibilites pour les utilisateurs avances, le debut peut se reduire a une seule commande avec les indicateurs de detail et d insistance, que la ligne de commande classique et une interface graphique sont toutes deux offertes, et que des paquets prets existent pour qui ne veut pas compiler. Des paquets officiels couvrent Windows, macOS et Linux, et les sources sont diffusees comme d habitude.
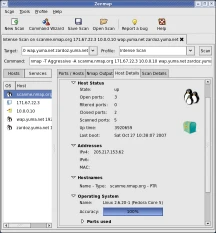
La piece graphique s appelle Zenmap, decrite officiellement comme une interface avancee et un lecteur de resultats. Trois compagnons se tiennent a cote : Ncat pour le transfert de donnees souple, la redirection et la mise au point, Ndiff pour comparer deux passes et Nping pour la generation de paquets et l analyse des reponses. Un tour complet de rangement d un reseau, du lancement a la lecture des resultats, en passant par la comparaison de deux passes et la construction d un paquet pour verifier a la main, se ferme a l interieur du paquet officiel.
Point
Description officielle
Position
Decouverte de reseau et audit de securite libres
Ce qu il determine
Hotes vivants, noms et versions de services, versions de systeme, types de filtres
Contenu du paquet
Nmap, Zenmap, Ncat, Ndiff, Nping
Plateformes
Paquets officiels pour Linux, Windows et macOS
Version stable
7.991, avec Npcap 1.89
Garder les resultats rend la comparaison possible
Une sortie unique dit peu, la comparaison apporte la valeur. Ndiff existe pour rendre cela praticable, defini officiellement comme un outil pour comparer deux passes. L habitude courante en exploitation est de lancer a intervalle fixe, garder la sortie, relancer plus tard et regarder les differences : ports nouvellement ouverts, services disparus, numeros de version deplaces. C est bien plus fiable que le souvenir que ce n etait pas comme ca la derniere fois.
La detection du systeme et de la version est l autre sortie sous estimee. La liste des fonctions cite des dizaines de techniques avancees pour cartographier un reseau, dont la decouverte d hotes vivants et la detection du systeme et de la version, en couvrant le balayage des ports TCP et UDP. Pour des hotes derriere un equipement de bord, ce qui devient visible n est pas seulement s un port repond, mais qui se tient derriere et dans quelle version.
Plus un reseau est regarde clairement souvent, plus un changement inattendu a du mal a prendre quelqu un au depourvu.
Pour bien s en servir : pour une premiere passe, ne chercher que les hotes vivants et affiner segment par segment depuis la liste, plutot que de lancer tout de suite un balayage complet sur une grande plage ; exporter les resultats a intervalle fixe et comparer les passes avec Ndiff ; et avant de toucher un reseau de production, verifier que l autorisation de gestion est bien detenue.