
SSHYard 1.1.3:纯原生 SSH 客户端把 AI 助手接进终端
摘要
SSHYard 1.1.3 于十一月十三日发布,纯 Go 写的原生 SSH 客户端,把终端、SFTP 与能动手的 AI 助手收进十兆上下窗口,权限还分三档,默认关着。
推荐- 软件名称
- SSHYard
- 版本
- 1.1.3
- 收费
- 免费
- 开源
- 开源
- 操作系统
- WindowsmacOSLinux
- 更新时间
- 2026-11-13 23:00
SSHYard 是一款开源的 SSH 与 SFTP 客户端,Windows、macOS 和 Linux 三端都有对应构建,把远程终端、服务器文件管理和一个能直接动手的 AI 助手收进了同一个窗口。项目在十一月中旬推进到 1.1.3,从第一次公开到现在只过去一个多月,迭代节奏相当快。
一个窗口,少切两次
管服务器的人对这套流程多半很熟:终端开一个窗口敲命令,传文件再开一个 SFTP 客户端,看负载又得 ssh 进去敲 top,遇到看不明白的报错再切到浏览器里查一句。SSHYard 让这些动作共用同一条连接、同一份凭据,终端在左,文件面板在右,AI 面板贴在旁边,切换成本被压到最短。
它的自述很直白:一款面向 macOS、Windows 与 Linux 的原生 SSH / SFTP 客户端,把终端、文件管理与 AI 辅助放进同一个应用里。不套壳,也不做浏览器里的远程面板。
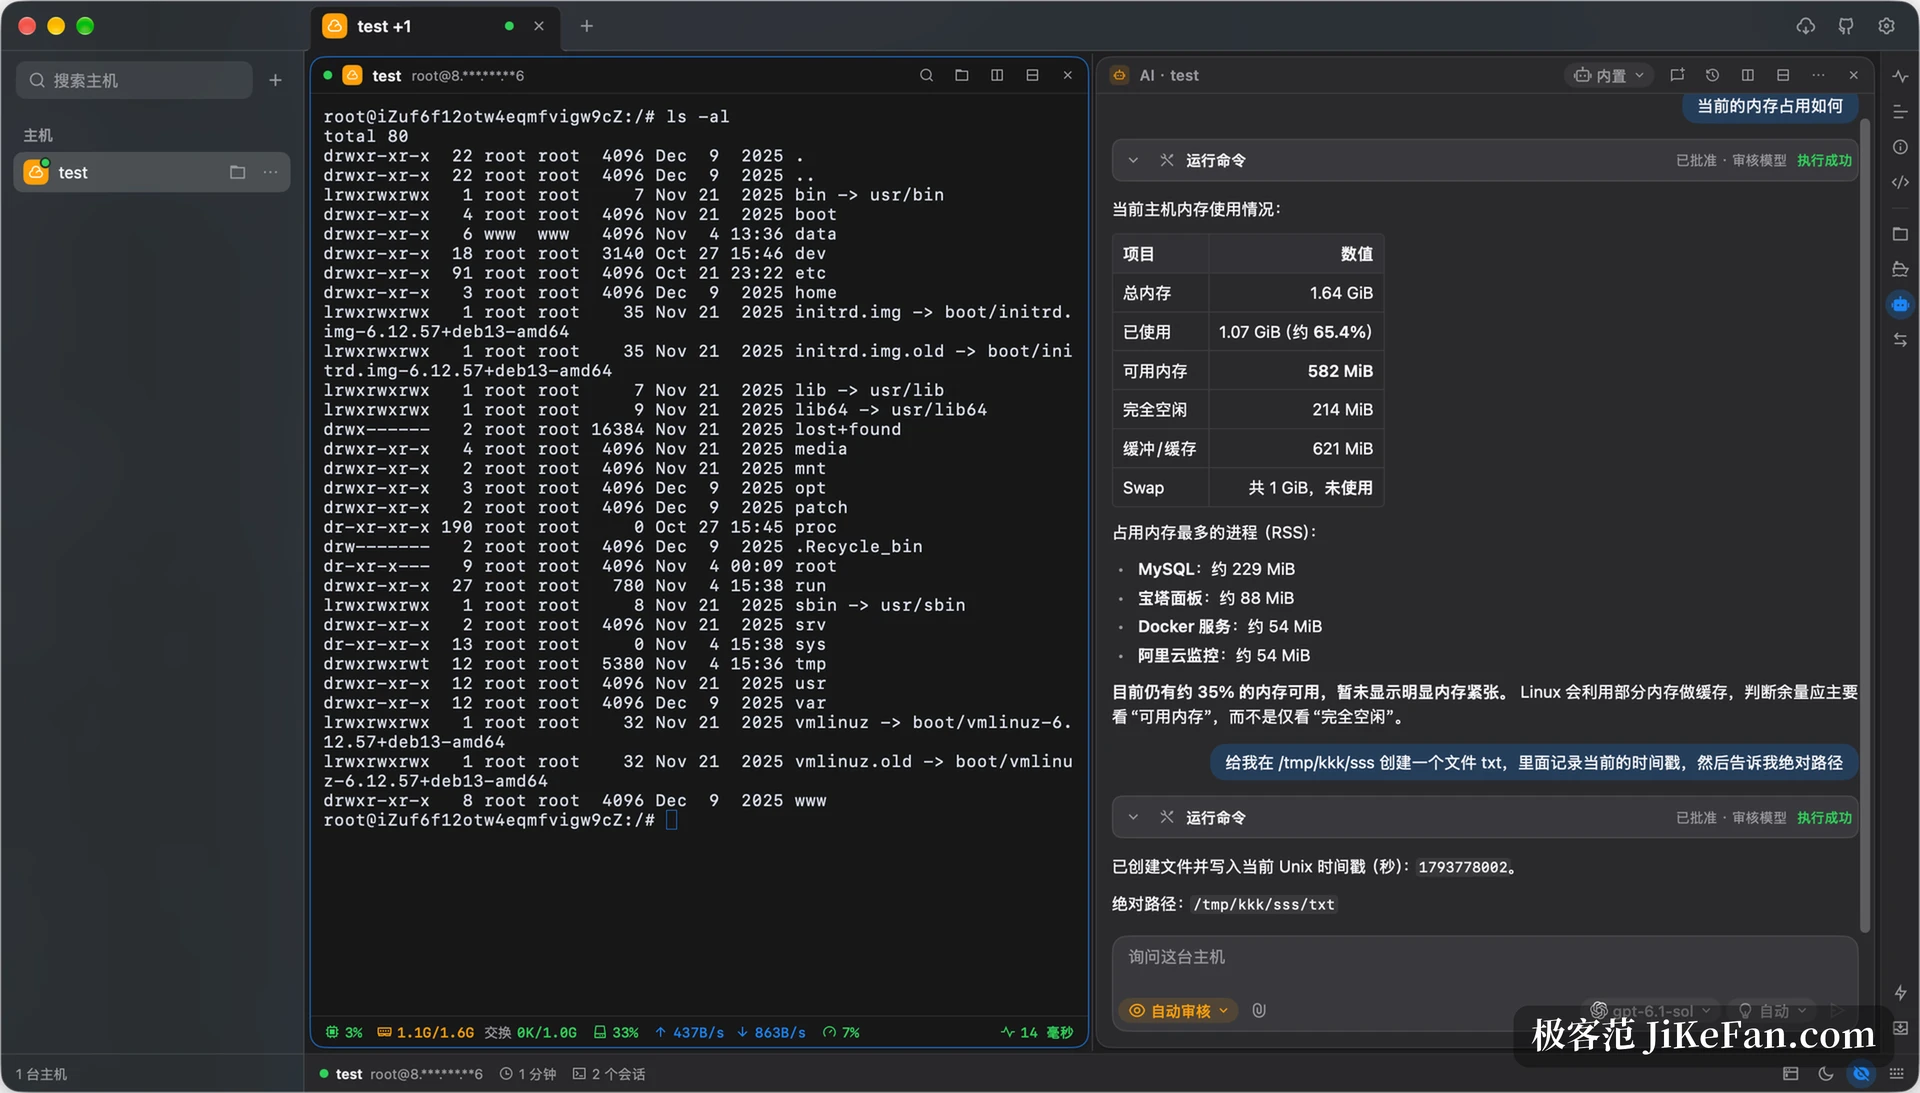
体积的账
界面是自己画的,不套浏览器内核。直接后果是安装包小——各平台构建基本落在十兆上下,Windows 的 64 位安装程序还不到十兆。对一台常年开着十几个程序的机器来说,多一个轻量窗口和少一个,体感差别不小。代价是控件都得自己实现,做不到网页那样随便换皮;但一个以终端为主的应用,本来也不需要那么多皮肤。
终端该有的都留着
多标签、分屏、终端内搜索都在,标签能拖动排序、改名。真彩色、宽字符和输入法支持到位,tmux、vim、htop 这类全屏程序可以用鼠标点选,中文也不会串位。配色内置了十套方案,可以按主机分别指定输出编码。同一台主机的多个分屏共享一条连接,网络断了会自动重连,接回来还能回到原来的 tmux 会话。系统监控、容器列表、快捷指令、广播指令和会话日志都是可拖拽的窗格,停到顺手的位置就行。
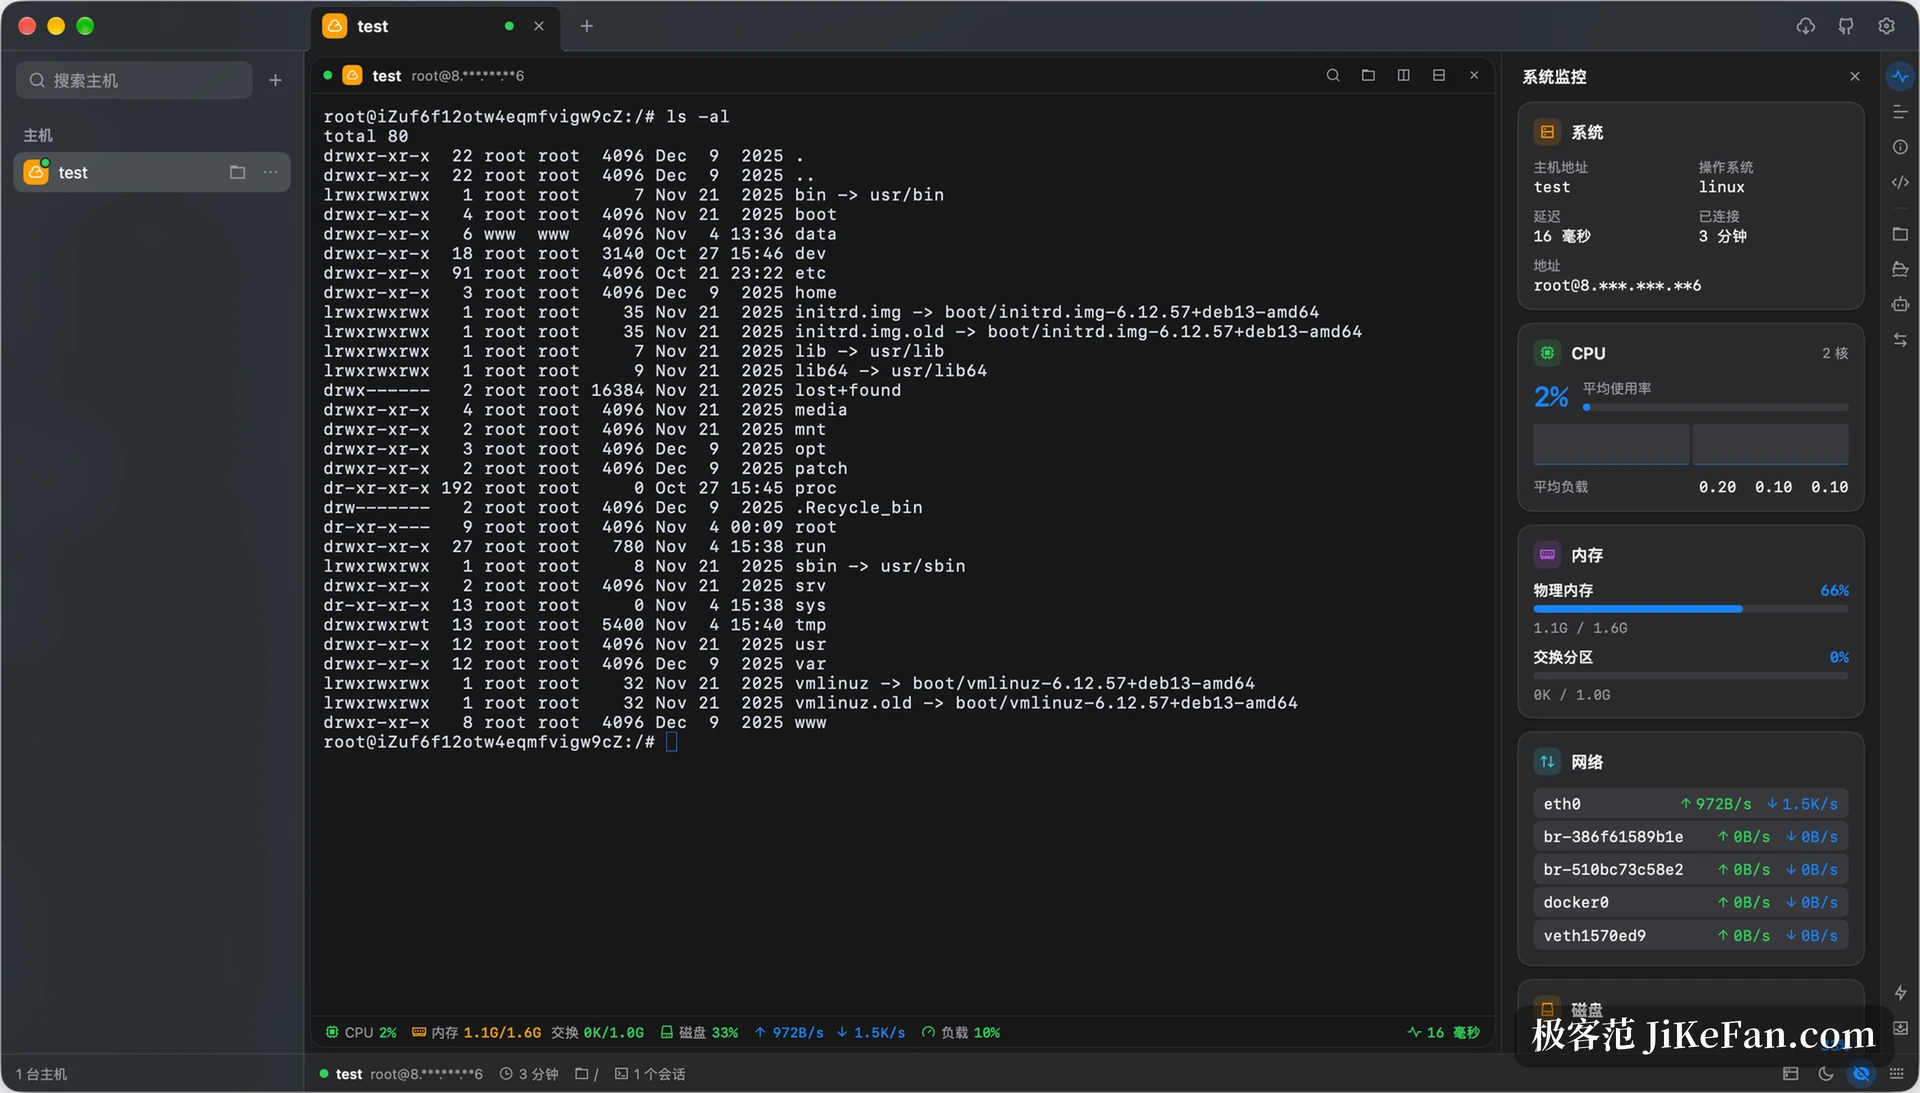
文件面板跟着终端走
SFTP 面板和终端并排摆着,在终端里 cd 到哪个目录,面板就跟到哪个目录,省掉手工点一遍路径的步骤。面板里带一个多标签编辑器,改配置文件不用退出去开别的软件,保存之后回到终端跑一遍校验命令就完事。传目录直接拖进去,传输队列支持暂停、续传和重试;服务器没开 SFTP 时会自动退回 SCP。
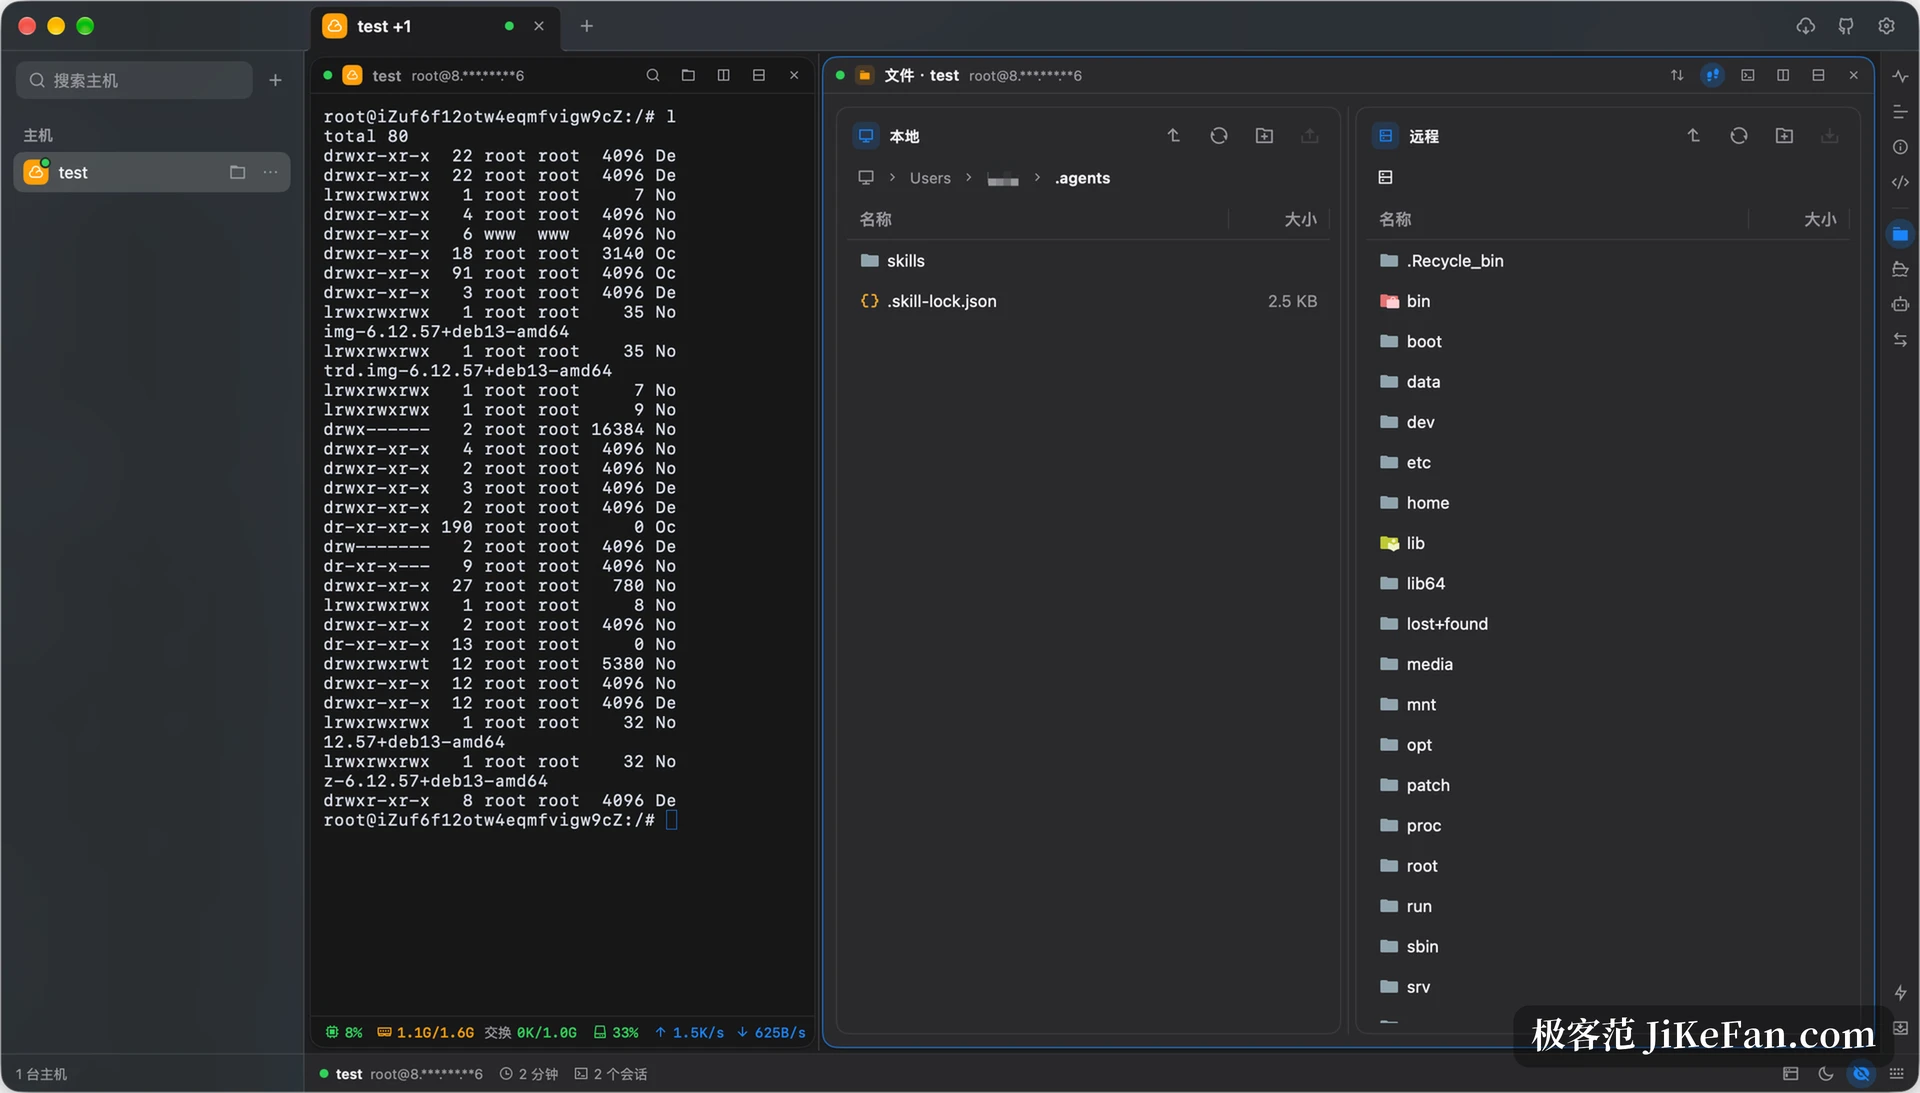
AI 动手之前,先过三道闸
这是它跟一般 SSH 客户端最不一样的地方。每台主机可以配一个独立助手,助手能看到这台机器的终端上下文,并通过同一条连接执行命令、修改文件。权限切得很细:询问模式下它把命令摆出来,你点确认才执行;完全允许模式下它直接跑,不再打断;夹在中间的自动审核,是让另一个模型来判断这一条能不能跑,拿不准就转回人工确认。
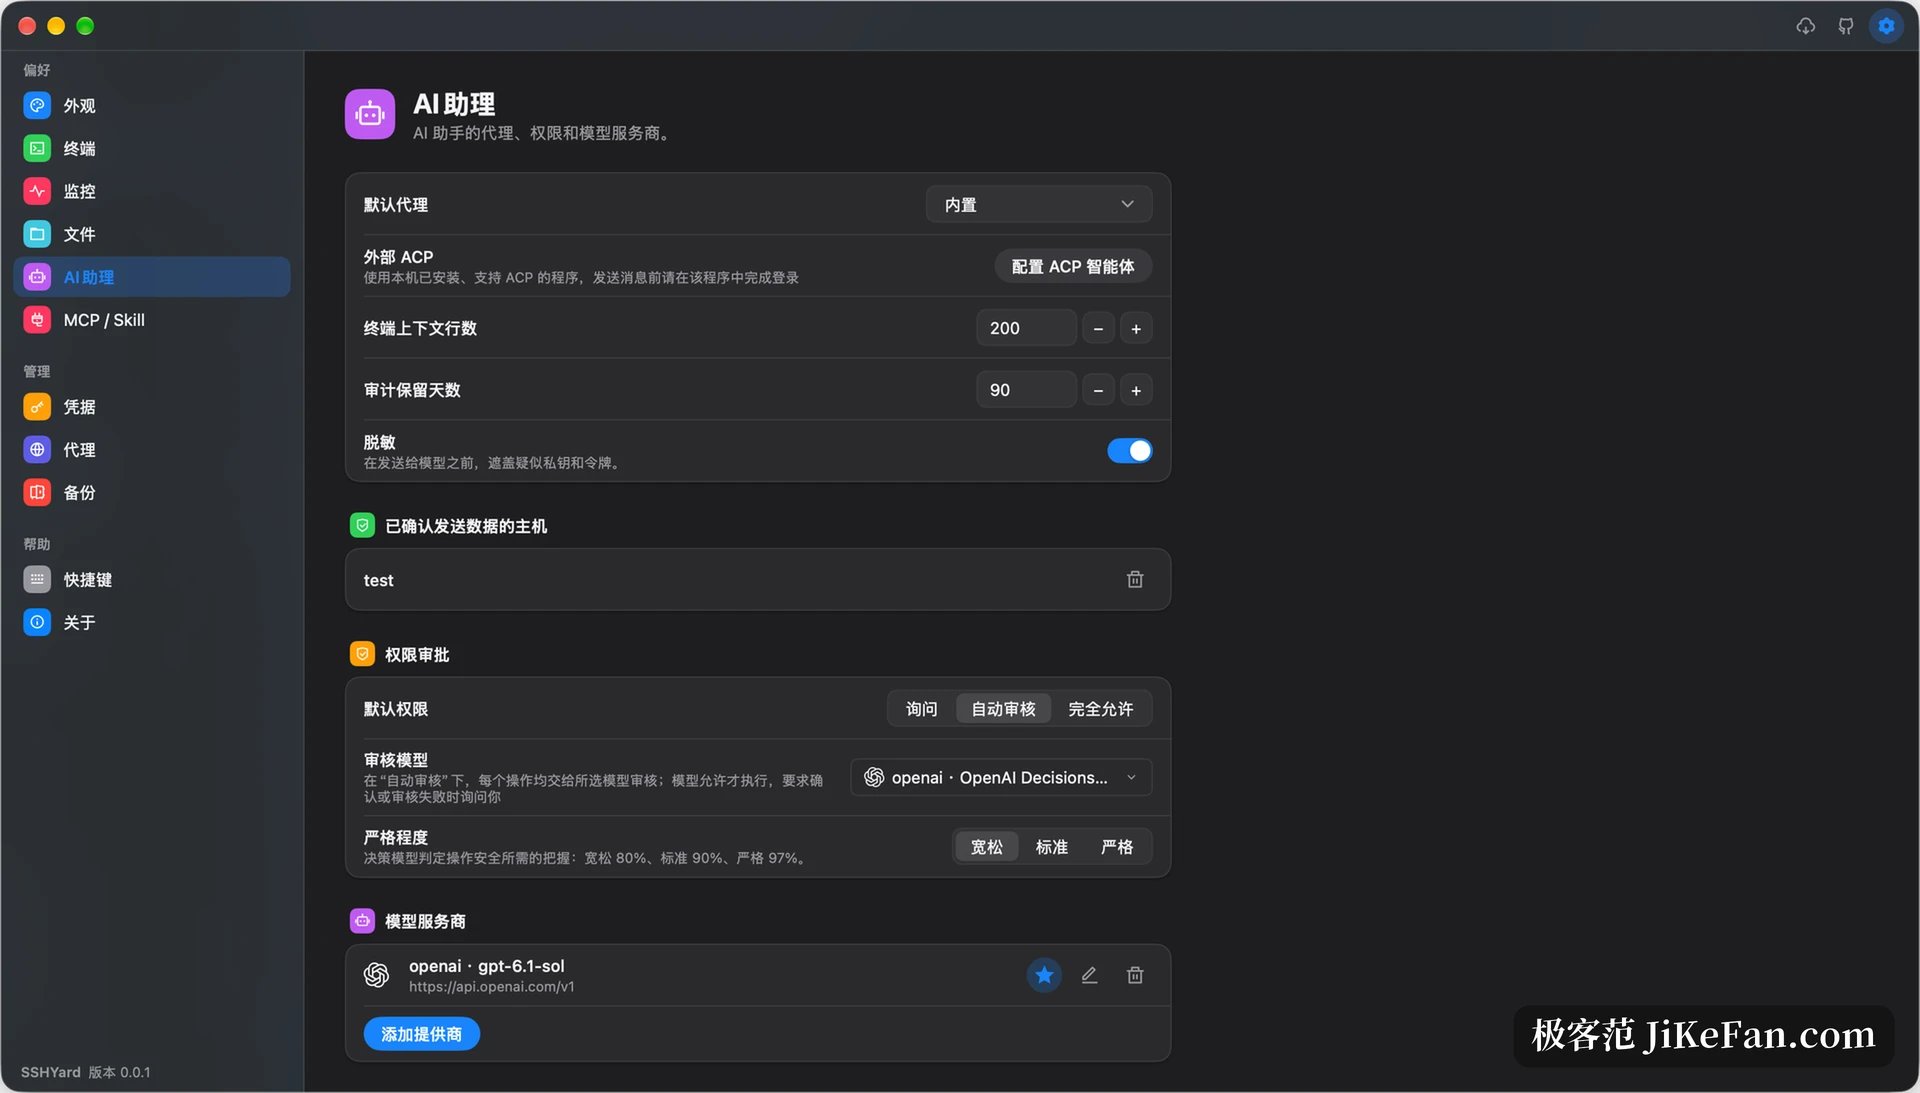
审核模型可以自己选,判定的严格程度还能量化——宽松对应八成把握、标准九成、严格九成七。执行完界面会留一行小字,写明是哪个环节批的、有没有成功;审计日志默认保留九十天。这套设计的意思很明确:与其在弹窗上反复点「允许」点到手麻,不如把信任拆成几档,让不同的机器用不同的档。
外部智能体默认进不来
它还给本机的 AI 智能体留了入口,走开放 API、MCP 或 Skill 三条路。开启之后,智能体能列出主机、建立连接、执行命令,但拿到的是一枚令牌,不是保存的密码和私钥。这项能力出厂是关的,要用得自己打开;重新生成令牌,就能一次性断开所有接入。
发出去的内容也在出门前做过处理:疑似私钥与令牌会被遮掉,终端上下文默认只带最近两百行。两处细节都不算亮眼,但方向是对的——限制的不是功能,是默认值。
凭据与备份
密码和密钥由系统钥匙串里的一把主密钥加密,存在本地一个文件中,不进任何账号体系,用这个软件也不需要注册。备份包在本机先压好、加密好再出门,密钥从自己设的密码派生,无论放到本地目录、WebDAV 还是兼容 S3 的存储,对方看到的都只是密文。主机信息可以从既有的 SSH 配置文件导入,也能用 user@host:port 直接连。
它现在的版本号还在 1.x,改动频繁,功能边界也还在移动。如果只是偶尔连一次服务器,手边现成的工具其实够用;真正会觉得顺手的是那种每天要在四五台机器之间来回、还要频繁改配置查日志的人。SSHYard 把这几件事放到一块,再给 AI 划出清楚的权限边界,这个思路站得住。