
沙箱里跑陌生程序:Sandboxie-Plus 1.19.0 完成安全加固,快照加密都在
摘要
Sandboxie-Plus 1.19.0 修补内存与权限上的大量问题,沙箱把程序改动重定向到隔离区、删掉即撤销;Plus 版还带快照与 AES 加密沙箱,适合先试。
推荐- 软件名称
- Sandboxie-Plus
- 版本
- 1.19
- 收费
- 免费
- 开源
- 开源
- 操作系统
- Windows
- 更新时间
- 2026-11-13 23:00
下载了一个来路不明的安装包,双击之前总要先犹豫一下:装完会不会往系统里塞东西,会不会改注册表、添启动项,卸载了还留一堆残渣。在 Windows 上把这些程序先关进沙箱跑一遍,是很多人用了十几年的老办法——它在程序和真实系统之间加一层拦截,跑完把沙箱删掉,等于什么都没发生。
Sandboxie-Plus 就是这套老办法里资历最深的那个。它把程序放进隔离环境运行,文件、注册表、进程上的改动都拦下来重定向,程序自己以为写得进去,实际一笔都没落到真实系统。项目分 Plus 与 Classic 两个版本,共用同一套服务与内核驱动,隔离强度一致,差别在界面和功能:Plus 是后来重写的 Qt 界面,新加的功能基本只在这一支上,Classic 保留原来的 MFC 界面。
改动落在一层透明片上
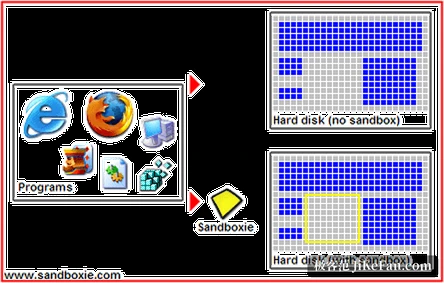
官方的比喻是这样的:把系统想成一张纸,每个程序都在纸上写字,恶意程序会想办法把自己写进去;沙箱相当于在纸面上盖一层透明片,程序写在透明片上,看着和写在纸上没区别,嫌脏了把透明片抽走,纸还是原来那张纸。落到实现上,沙箱里的文件实际存放在系统盘的 SANDBOX 目录,注册表改动另存在别处,删掉沙箱内容就一并清掉。也正因为如此,杀毒软件照样能扫到这个目录,发现里面有问题时清空沙箱即可。
1.19.0 这一版在修什么
10 月下旬发布的 1.19.0(Classic 线是 5.74.0)是一次少见的大规模修补。更新说明里几乎找不到新增功能,通篇是内存处理、请求校验、访问检查与同步这几类问题:缓冲区溢出、越界读取、把未初始化内存的内容带回给调用方、资源泄漏,以及可能造成崩溃或死锁的竞态。配置读写也一并收紧,畸形输入直接拒掉,按节限制编辑的保护不再容易绕过。
还有几处属于「规则本来就有,但没真正生效」,比如 IPv4 回环地址的拦截此前一直没起作用,防火墙规则区间的重叠判断写错,可能让拦截规则失效。上一版 1.18.8 已经修掉其中要紧的几处,1.19.0 收尾的是更大范围的清理。官方建议升级后按平时的用法跑一遍,遇到回退可以退回到 1.18.8。
版本 | 日期 | 侧重 |
|---|---|---|
1.19.0 / 5.74.0 | 10 月 23 日 | 大范围加固 |
1.18.8 / 5.73.8 | 10 月 17 日 | 关键修复与浏览器兼容 |
Plus 版多出来的那部分
界面之外,Plus 版给的偏向重度使用。快照管理器能把某个沙箱当前的状态存一份,需要时回滚回去,试装软件前先存一次,出了问题退回原样。加密沙箱用 AES 存放沙箱数据,适合处理不方便留在明文目录里的东西。每个沙箱还能单独挂一套基于 Windows 过滤平台的网络防火墙,配 DNS 的黑名单与重定向,把联网这一步也框住。资源侧可以限制单个进程与整个沙箱的内存占用、沙箱里的进程总数;触发器则在沙箱初始化、启动、终止这些节点上自动执行动作。
另外几项是隐私向的:隐私模式沙箱挡掉对用户数据的非常规访问,加固沙箱收紧系统调用与端点的可用范围,还能阻止沙箱里的程序截屏。安装形态上有便携模式,把文件全部解到一个目录里带走。
它不负责判断谁是病毒
官方在常见问题里把边界划得很清楚:沙箱不区分好程序坏程序,它假定所有程序都可能有害,一律不让它们改动系统。好处是不需要病毒库,碰上还没有特征的新东西也不慌;代价是它不会告诉你这个程序到底有没有问题,只保证它没能耐改你的系统。所以官方的建议是两者并用,杀毒软件拦住已知威胁,沙箱挡住未知的。
它也不是万无一失。官方承认隔一段时间就会有人在沙箱里找到能越出去的路子,只是补得比较快。把它当成降低风险的一层,而不是把安全的赌注全押上去,用起来才踏实。
拿它干什么最顺手
它的形态很轻:不用装一整套系统镜像,也不用重启,右键选一下就在沙箱里跑起来。管的是程序对系统的改动,沙箱之外的事它并不插手。
如果你经常要试一些来源说不清的工具,或者需要把网页、邮件附件放进一个随时能清空的地方打开,Sandboxie-Plus 是顺手的一层。只想偶尔隔离一两个程序的话,装完基本不用管它,右键菜单里多一项就够了。