
流氓软件克星 2.0.16:把软件偷偷塞进右键菜单和启动项的东西找出来
摘要
流氓软件克星 2.0.16 把软件私自塞进右键菜单、开机启动、计划任务、浏览器扩展和文件关联的入口逐条找出来,默认不勾选任何项目,清理前自动备份,可在恢复中心按批次回滚。
推荐- 软件名称
- 流氓软件克星
- 版本
- 2.0.16
- 收费
- 免费
- 开源
- 开源
- 操作系统
- Windows
- 更新时间
- 2026-11-04 23:00
右键菜单越用越长,大概是很多人对 Windows 的共同记忆。装个看图工具,菜单里多一条「用它打开」;装个网盘客户端,右键又冒出同步、上传、打开方式几个入口;再装个输入法,它顺手把自己写进开机启动、计划任务和浏览器扩展里。这些操作大多不提前问你,等你发现时菜单已经长到需要上下翻。真正麻烦的是后面:主程序卸掉了,入口还在,右键照样弹出来,后台照样有进程在跑。
只做一件事:把不该出现的入口找出来
流氓软件克星(RogueCleaner)的定位窄得有点反常。它不查毒,也不清理垃圾文件,只扫描系统里那些被第三方软件放进去的入口,再交给你决定要不要拿掉。覆盖的位置包括右键菜单与 Shell 扩展、「此电脑」和导航栏里的网盘同步入口、开机启动的注册表与启动文件夹、后台服务、计划任务、浏览器的扩展策略与 Native Messaging Host,以及图片、视频、压缩包和办公文档的文件关联残留。藏得深、压根没有卸载入口的卸载项也在范围内。
这些位置有个共同点:它们不出现在「应用和功能」列表里。用户看得见效果,却找不到开关。手动处理要么翻注册表,要么在任务计划程序和服务管理器里逐条比对,很难判断哪条能删、哪条删了会出事。工具的价值不在能删,而在于它把一条残留翻译成四句话:在哪里冒出来、用户会看到什么、影响是什么、工具会怎么处理。鼠标停在某一行上,才会展开技术位置和证据。
认软件不靠猜,靠六路证据
清理类工具最容易翻车的地方是认错人。同一个厂商的关键词,可能出现在完全无关的 GUID 里,也可能藏在一段随机路径里。这个项目在识别上做得笨但稳:分别核对显示名、Publisher、文件版本信息、有效数字签名、MSI 元数据和安装目录归属,六路证据交叉判断。GUID、哈希、进程号、完整注册表路径这些单独线索不算数,系统宿主进程也不能拿来认定厂商。证据不够时,结果会显示成「未知第三方」,并且只能提示,进不了一键清理链路。宁可少认,也不硬猜。
保守到了有点啰嗦的程度
一句话概括这个工具的性格,大概是「能不删就不删」。打开软件默认不清理,扫描结果默认一条都不勾,那个「勾选可清理」的批量按钮也会主动跳过所有「仅提示」项目,真正执行之前还有一次二次确认。最容易误伤的「默认打开程序」被单独划进只提示的范围,不参与一键清理。疑似捆绑、弹窗、守护类组件即便自带卸载命令,也只显示成「弹出原厂卸载器,用户自己确认」,不会被批量勾上,必须手动一个个选。
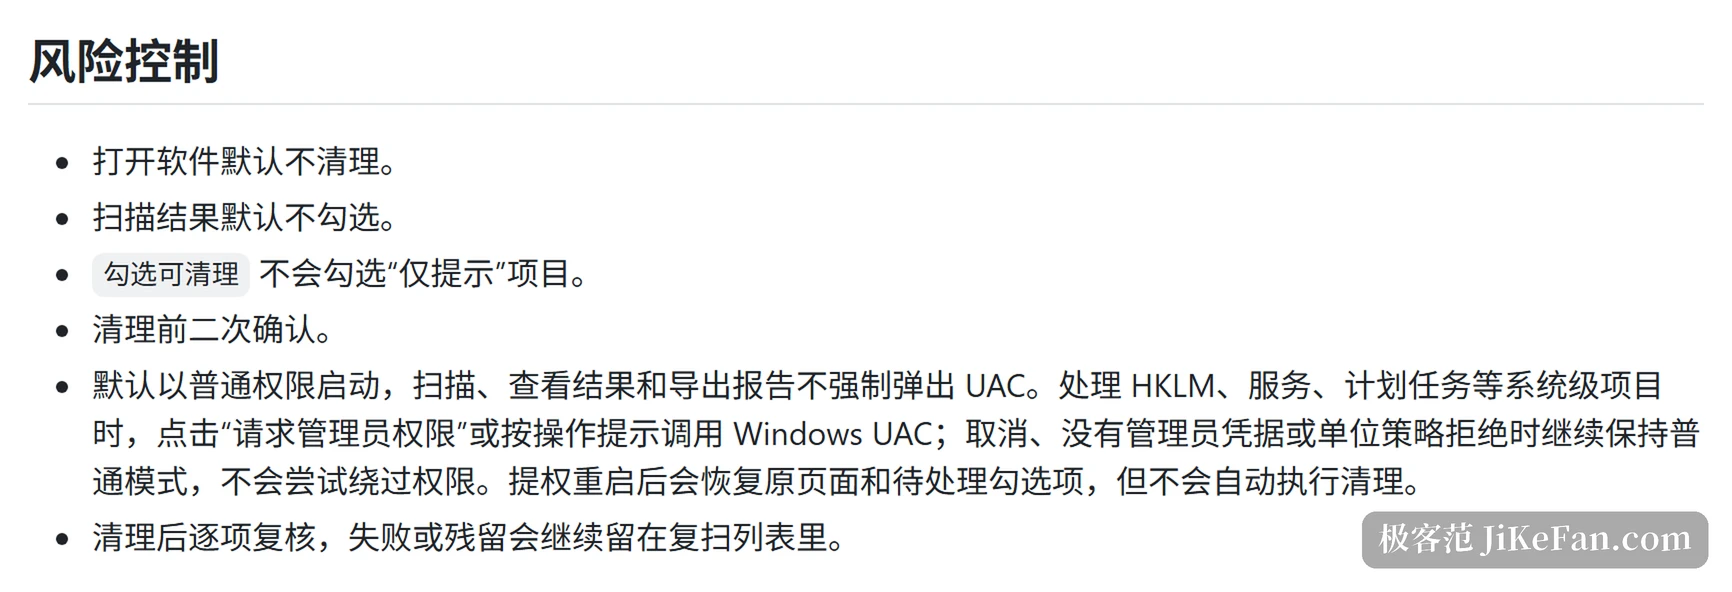
主程序和附带产品在这套逻辑里严格分开:主程序不会因为厂商关键词进入卸载结果,只有独立的附带产品才允许定向打开自己的卸载器,服务、任务、启动项和右键入口也只处理对应的那一条。默认不扫描主程序的卸载项,就是为了防止有人看到一屏结果就全选,把正常软件卸了。
备份不是摆设,能按批次往回退
每次清理都会生成一个备份批次,落在程序同目录的数据文件夹里。恢复中心可以按批次回滚注册表项、被移动的文件、服务的启动状态和计划任务的启用状态。清理执行完还会逐项复核,失败或仍残留的条目留在复扫列表里,不会被悄悄标成已处理。
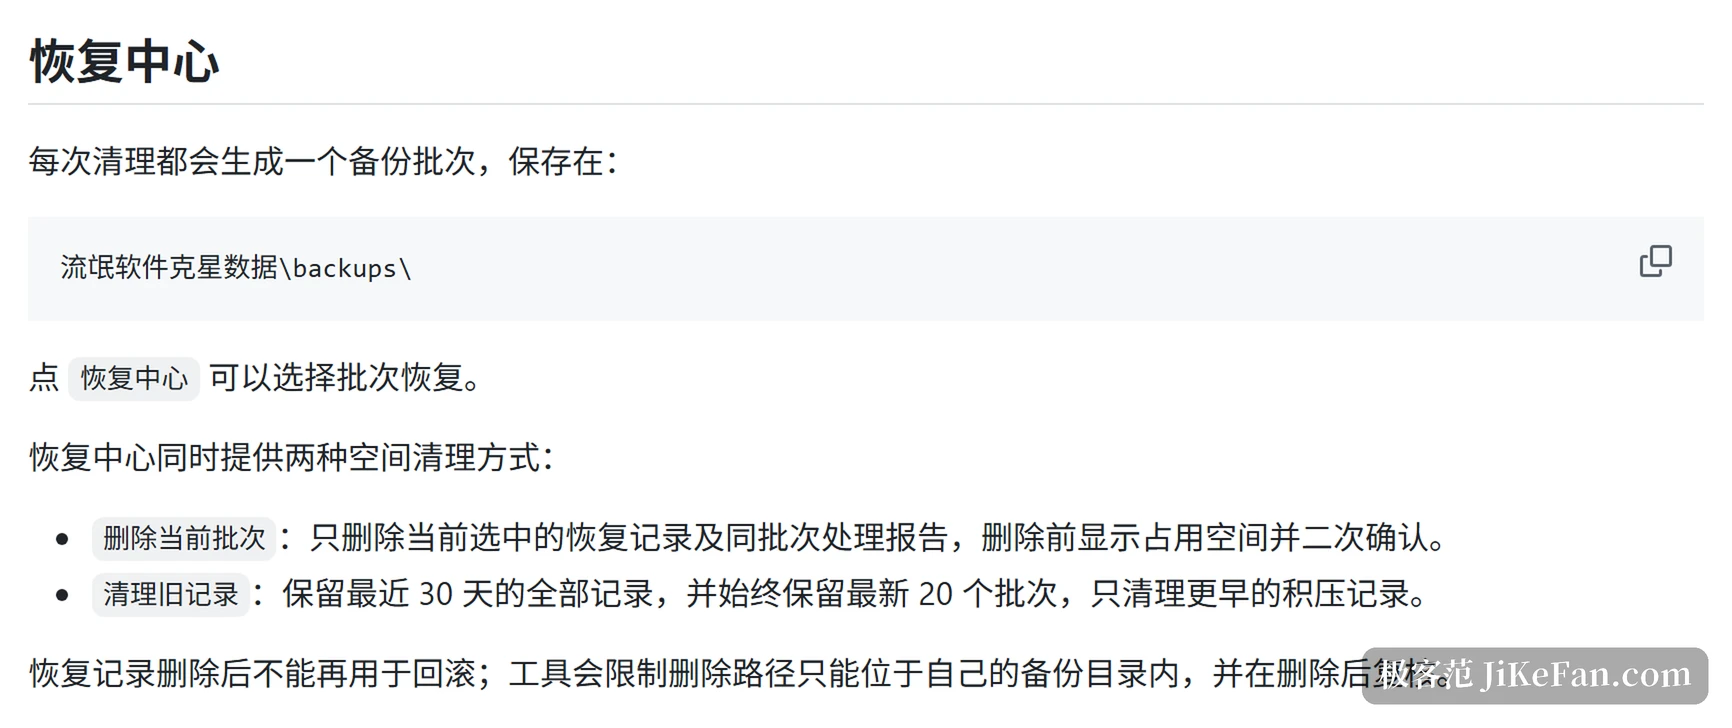
恢复中心自己也能清空间:可以删掉当前批次,也可以清理积压的旧记录——后者保留最近三十天的全部记录,并且始终保留最新的二十个批次。恢复记录删掉就不能再回滚了,所以这里限制得比较死,删除路径只能落在工具自己的备份目录里,删完还要复核一遍。
它不想变成自己讨厌的那种软件
程序是单个文件,绿色运行,不写注册表,不建桌面快捷方式,也不改开始菜单和启动项,放哪个目录就在哪个目录跑,只在自己旁边建一个数据文件夹。它不联网上传扫描结果,也不常驻后台。面对安全软件误报,作者选的是另一条路:不加壳、不混淆、不内嵌脚本、不做自解压一键包、不绕过安全软件。检查更新也不是静默的,程序按天去看一眼发布页,发现新版本会弹出说明摘要问一句,点确认才替换重启。
2.0.16 改的几处,都是让人心里发慌的地方
最要紧的一条是备份失败时的处理:清理右键菜单之前会先备份注册表,一旦备份失败,程序直接取消这次删除,而不是抱着侥幸往下走。第二条是把核心右键动词和系统命令划进只提示的范围,「打开」「复制」「剪切」这类条目只标注、不删除,避免整块菜单被弄坏。第三条是恢复中心的容错,部分恢复失败时失败项会保留下来,可以单独重试。第四条是单实例保护,同一时间只留一个主窗口。
再往前一个版本,2.0 那次重构把依赖 PowerShell 脚本和外部规则文件的运行方式整个换掉了,改成用 C# 写的单文件主程序,扫描核心内置,多线程跑。
什么时候该用它
如果电脑上的问题是「卸载完之后右键菜单还留着东西」「开机启动里有一堆叫不出名字的项」「浏览器扩展和文件关联被悄悄改过」,它是对症的。如果问题是中毒、木马、勒索软件,那不是它的活,它自己也不做实时防护。它同样不负责卸载软件本体,只处理附加到系统里的那部分,所以合理的顺序是先走完正常的卸载流程,再回来看还剩下什么。第一次用建议只清理能确认的低风险项,观察一两天再说。