
开源 SSH 客户端 Oryxis:凭据锁在本机保险库,不注册账号
摘要
Oryxis 是纯 Rust 写的开源 SSH 客户端,凭据存进本机加密保险库,主密码经 Argon2id 派生,多台设备之间靠点对点同步,全程不需要注册账号。
推荐- 软件名称
- Oryxis
- 版本
- 0.23
- 收费
- 免费
- 开源
- 开源
- 操作系统
- WindowsmacOSLinux
- 更新时间
- 2026-11-04 23:00
纯 Rust 写的原生 SSH 客户端,凭据放在本机加密的保险库里,不建账号、不上云,多设备之间靠 P2P 同步。Oryxis 走的是"钥匙只留在自己机器上"这条路线。
远程运维的人大多有一份祖传的主机清单:密码记在便签里,私钥散落在几个目录,换台电脑就得重新配一遍。想把这些收进一个管理器,通常要接受一个前提——凭据先上传到对方服务器。Oryxis 想否掉这个前提。
主机、分组与连接
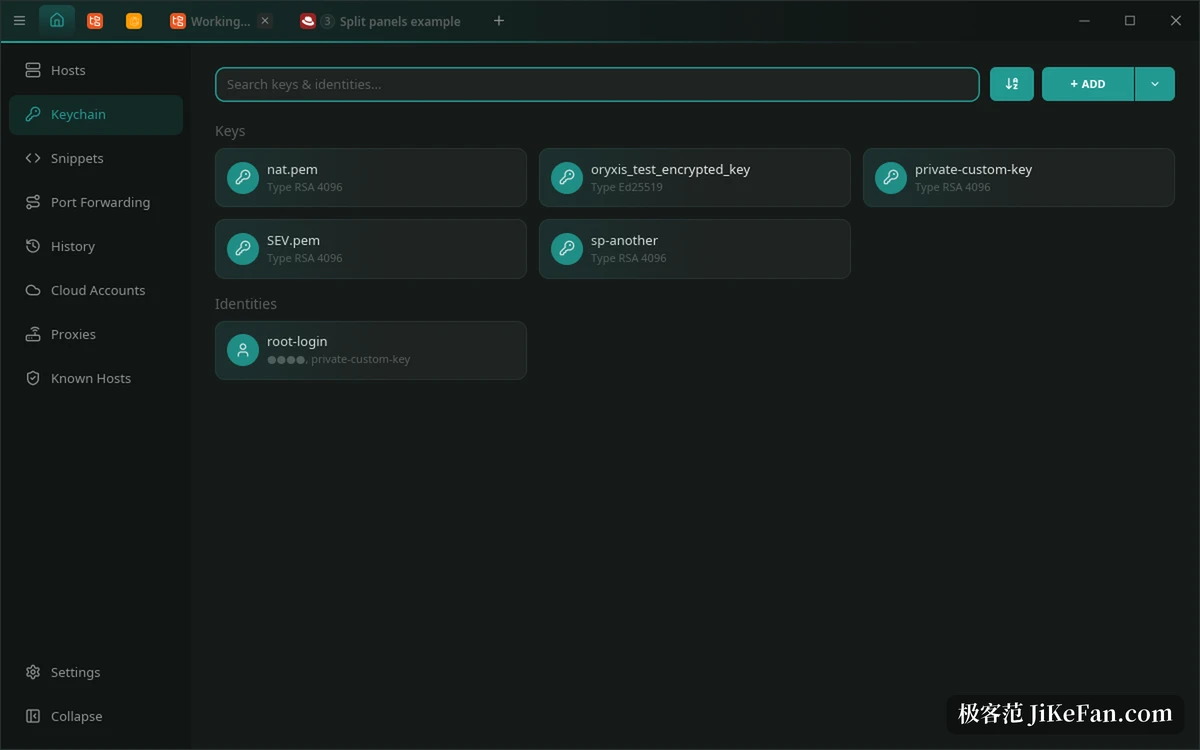
它把主机按分组管理,列表里可以直接搜。打开一台机器就是一条会话,会话以标签页的形式并排,标签能拖动、能恢复。连接链路支持多级跳板,SOCKS 和 HTTP 代理都能挂,端口转发里本地、远程、动态三种都有,Agent 转发和 X11 转发也在。身份和私钥单独成组,一个身份包可以挂到多台主机上,已有的加密私钥能直接导入。
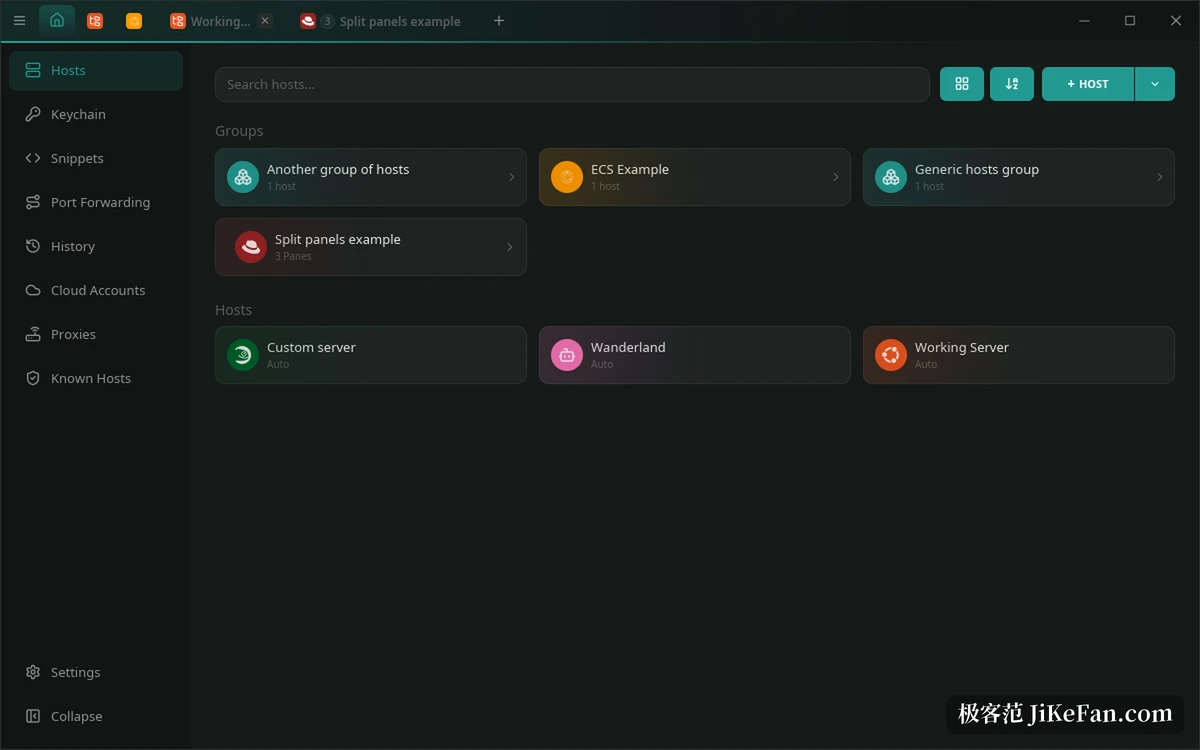
分组可以手动建,也能跟着云账号里的实例动态长出来。这类工具的价值往往不在功能清单有多长,而在每天重复几十次的那几步够不够顺。列表加搜索的组合看上去朴素,但它把找机器这件事压到了一次输入:你记住的是主机名里的一小段,而不是它在树里挂着第几层。分组的作用也从分类变成了批量操作的单位,把一组机器同时开出来、同时执行,才是真正省时间的地方。
终端本身
界面走 GPU 渲染,没有套壳浏览器,启动和滚动的延迟都比较低,十七套终端配色可以随手换,也能导入 iTerm 或 Windows Terminal 的配色方案,回溯的内容可以搜。分屏能摆成类似 tmux 的网格,每一格带自己的标题栏,布局可以存下来,标签也能固定。文件传输是双栏的图形界面,左右各一边,拖过去就传,多选和并行通道都在。
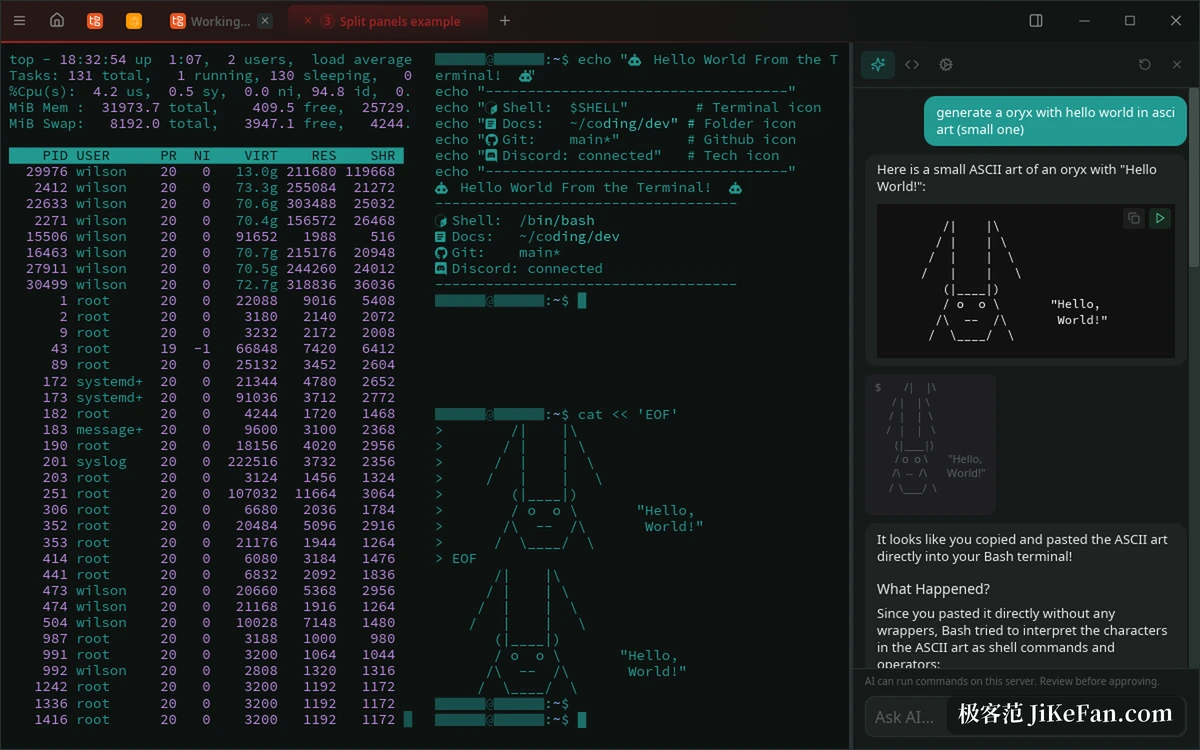
安全密钥这块它做得比较靠前:除了密码、公钥和交互式问答,FIDO2 硬件密钥也能直接用,OpenSSH 证书同样支持。主机指纹走首次信任的模型,每次连接都核对,一旦变了立刻告警。
凭据存在哪
所有东西存在本机一个加密的保险库文件里:主机、分组、身份、片段、已知主机和设置都在里面,密码、私钥、API key、一次性口令逐字段加密,密钥由主密码经 Argon2id 派生,加密用 ChaCha20-Poly1305。没有主密码,这个文件对谁都没用。解锁可以走系统生物识别,离开一段时间会自动锁上。
多设备之间可以开同步,但走的是点对点:局域网内自己发现,跨网络时借助一个信令端点把直连打通,同步数据端到端加密,中继看到的只是密文。整套东西不需要注册账号,官方也明确说不做遥测,不收集使用数据。
可选的部分
内置的 AI 助手默认关闭,要用得自己填服务商和 key,聊天内容和你选择附带的终端上下文会发到那家服务商,其余时间不会上传任何东西。云厂商和集群的集成也是可选项,打开后它用本机已有的凭据去列实例,方便直接连。离线模式下应用自身不发任何网络请求,更新检查、字体和插件下载全部停掉,适合隔离网络里的机器。
项目采用 AGPL-3.0 开源,代码公开可查,当前版本 0.23.0,发布于十月三十日。从使用形态上说,它更接近一个编辑器而不是一个连接工具:会话是标签页,布局能调整,关掉再打开大致回到刚才的样子。这种设计对长时间挂着几台机器的人友好,对只想敲一条命令就断开的场景则未必必要。三个平台都有原生包,只是 Mac 版目前只出 Apple 芯片那一种,老款 Intel 机器装不上;Windows 版做了代码签名,另有一个便携包。
适合谁
如果你每天要连十几台机器,又不想把私钥交给第三方托管,这套设计正合适:所有凭据留在本地,同步自己掌控,界面也不像上世纪的产物。代价是它还在快速迭代,版本号才到 0.23,功能表和快捷键会变;习惯命令行和配置文件的人,可能觉得图形界面反而多了一层。
Oryxis 把 SSH 客户端的信任边界重新画在了本机:加密保险库、本地主密码、点对点同步,一个云端账号都不需要。它不承诺更多功能,只承诺这些功能不需要你交出钥匙。