OpenSSH 10.6:支持隧道与多种验证的开源工具集
摘要
SSH 协议的开源实现,提供 ssh、scp 与 sftp 客户端以及 sshd 服务端,支持加密传输、隧道与多种身份验证方式,由 OpenBSD 项目开发者维护,当前版本 10.6。
- 软件名称
- OpenSSH
- 版本
- 10.6
- 收费
- 免费
- 开源
- 开源
- 操作系统
- LinuxmacOS
- 更新时间
- 2026-10-16 22:03
把一台机器交给你远程照看,中间那条通道本身就得靠得住。
远程登录的基石
服务器、路由器、云主机,绝大多数设备并不在眼前,操作它们的方式是远程登录。官方把 OpenSSH 称作使用 SSH 协议进行远程登录的主要连接工具,并说明它对全部流量加密,以应对窃听、连接劫持等风险。只要有过一次从异地连回自己机器的经历,就能明白这条通道为什么不只是一句口号。
它并不依赖某个厂商,而是由 OpenBSD 项目的开发者开发,以 BSD 风格许可证发布。这种来源让它可以被自由使用与再分发,也让它出现在大量系统与设备里。对使用者来说,更实际的意义是:它由一批长期维护这套协议的开发者持续打磨,改动与安全修复都围绕同一套标准推进。
这种克制也体现在命令的取向上:能用一个简单命令完成的事,通常不会要求先装一堆依赖;配置写在一个文本文件里,改动可读也可查,多年之后回头维护时依然看得明白。
一套工具,几个角色
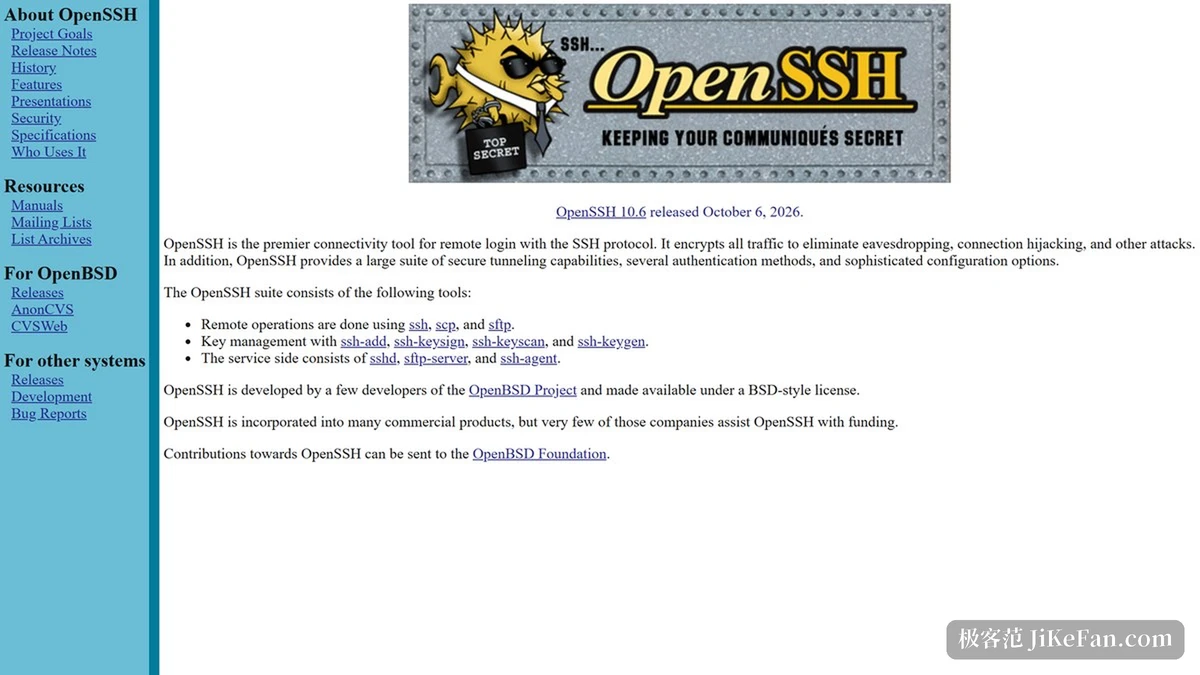
OpenSSH 不是单个程序,而是一组配合使用的工具。官方说明远程操作由 ssh、scp 与 sftp 完成,密钥管理由 ssh-add、ssh-keysign、ssh-keyscan 与 ssh-keygen 负责,服务端则由 sshd、sftp-server 与 ssh-agent 组成。登录、传文件、拷贝数据、管理密钥、对外提供服务,各由专门的命令承担,职责清楚。
除了登录,它还提供一整套安全隧道能力、多种身份验证方式,以及细致的配置选项。把远端端口通过隧道映射到本地、按主机分别指定密钥与参数、用密钥代替口令登录,这些在服务器运维与开发环境里几乎是日常动作。多种验证方式并存,也让不同安全要求的场景各取所需。
需要查具体参数时,官方的手册页面把各条命令的用法列得很细,遇到不熟悉的选项,翻一眼手册通常比在网上搜零散示例更可靠。
版本与使用方式
官方发布说明显示,当前版本为 10.6,发布日期为 2026 年 10 月 6 日。发布说明提到,团队会以更频繁的节奏把修复送到使用者手里,而不是攒到下一个计划版本,这对需要及时打补丁的环境是好事;同一系列在上一个版本之后间隔不久就推出了新版本,跟进节奏明显加快。
它本身以命令行的形式出现在终端里,很多系统还会默认预装。Linux 与 macOS 等类 Unix 系统都有对应版本,日常使用时,掌握几个常用命令就能覆盖大部分场景,遇到复杂需求再逐步深入配置文件即可。
项目 | 官方信息 |
|---|---|
当前版本 | 10.6 |
许可 | BSD 风格许可证 |
平台 | Linux、macOS 等类 Unix 系统 |
客户端工具 | ssh、scp、sftp |
密钥管理 | ssh-keygen、ssh-add、ssh-keyscan 等 |
服务端组件 | sshd、sftp-server、ssh-agent |
越是每天都要用的通道,越值得了解它由什么组成。
使用建议:能用密钥登录就尽量不用口令,并给私钥设置好保护;把常用主机的配置写进配置文件,减少每次输入的长参数;需要访问内网服务时优先走隧道而不是直接暴露端口;及时跟进官方发布说明里的安全修复,按版本节奏安排升级。