Nmap:开源网络探测工具,7.991 版自带 Zenmap 图形界面
运维的日常里,「这台机器到底开着什么」往往比「它该怎么修」更先成为问题。
先把网段看清楚
Nmap 是一款免费开源的网络发现与安全审计工具,官网把它定义为 Network Mapper。它要回答的问题很朴素:网段里有哪些主机是在线的,这些主机提供了哪些服务,跑的是什么操作系统。官方说明写得很直接——Nmap 以独特方式使用原始 IP 报文,来判断网络中有哪些主机可用、这些主机提供哪些服务及其应用名称与版本、它们运行什么操作系统及版本、正在使用什么类型的报文过滤器与防火墙,以及数十项其他特征。
这件事的价值不在「发现」本身,而在后续。官方特意点出,许多系统与网络管理员也会用它完成网络资产清点、管理服务升级排期,以及监控主机或服务的在线状态。三类动作都建立在一个前提上:先把网段里有什么看清楚,排期与监控才有依据。一台谁都不记得的旧机器上跑着一个过期版本的服务,通常就是这样被翻出来的。
从命令行到图形界面
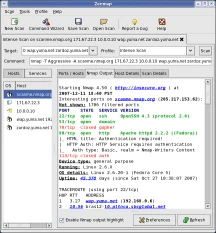
Nmap 的起步门槛比想象中低。官方在「易用」一条里说明,尽管为进阶使用者准备了丰富能力,起步也可以简单到只敲一行带 -v -A 参数的命令;同时提供传统命令行与图形界面两种形态,可按习惯选择,并且为不想自行编译源码的使用者准备了现成二进制包。Windows、macOS 与 Linux 三个平台都有官方安装包,源码分发也照常提供。
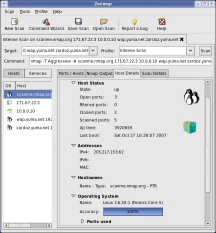
图形界面的那一件叫 Zenmap,官网将其描述为进阶图形界面与结果查看器。除它之外,套件里还有三件配套程序:灵活的数据传输、重定向与调试工具 Ncat,用于比较两次探测结果的 Ndiff,以及报文生成与响应分析工具 Nping。也就是说,一次网络梳理的完整链条——发起探测、查看结果、比对两次差异、必要时单独构造报文验证——在官方套件内部就闭合了。
项目 | 官方说明 |
|---|---|
产品定位 | 免费开源的网络发现与安全审计工具 |
可判断的信息 | 在线主机、服务及应用名称与版本、操作系统及版本、报文过滤器类型 |
套件组成 | Nmap、Zenmap、Ncat、Ndiff、Nping |
平台支持 | Linux、Windows、macOS 均有官方二进制包 |
当前稳定版本 | 7.991(配套 Npcap 1.89) |
把结果存下来,才有可比性
单次输出的意义有限,能对比才有价值。Ndiff 的存在正是为了让这件事可操作:官方把它定义为比较两次探测结果的工具。运维场景里常见的做法是定期跑一遍并把结果留存,下一次再跑,把两次结果放在一起看差异——新开的端口、消失的服务、变动的版本号,都会在差异里浮出来。这比凭印象回忆「上次好像不是这样」可靠得多。
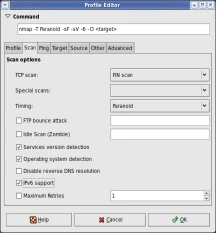
系统识别与版本识别是另一组常被低估的输出。官方在特性清单中提到,它支持数十种高级技术来梳理网络,其中包括主机存活探测、系统识别与版本识别,并同时覆盖 TCP 与 UDP 两类端口探测方式。对一台入口设备后面的主机而言,能看到的不只是「端口通不通」,还有「后面站的是谁、什么版本」。
把网段看清这件事,做的次数越多,越不容易被意外的变更打个措手不及。
使用建议:第一次梳理先只做主机存活探测,拿到在线清单再逐段细化,避免一上来就对大网段发起完整探测;结果定期导出留存,用 Ndiff 比较两次的差异;对生产网段动手前,先确认自己拥有相应的管理授权。