NoScript 13.6.36:开源浏览器安全扩展
摘要
开源的浏览器安全扩展,默认对未分类的站点采用保守的信任级别,让用户自行决定允许哪些站点在浏览器里运行脚本,也可按站点单独配置权限,还是 Tor 浏览器内置的安全组件。
- 软件名称
- NoScript
- 版本
- 13.6.36
- 收费
- 免费
- 开源
- 开源
- 操作系统
- WindowsmacOSLinux
- 更新时间
- 2026-10-15 22:11
浏览器把网页跑起来的同时,也把大量脚本请进了自己的机器,而「谁值得信任」这件事很少被认真问过。
把脚本的执行权交回给自己
现代网页离不开脚本:交互、表单、动态加载都靠它。代价是打开一个页面时,来自各处的代码一并被放进浏览器运行,而这些代码来自哪些域名、打算做什么,普通使用者很难看清。NoScript 的官方描述把它定位为一款开源浏览器安全扩展,让用户自行决定信任哪些站点、允许谁在浏览器里运行代码。
官方把这种模式称作自愿式浏览:浏览器是自己的,选择权也该留在自己手里。首次访问一个尚未分类的站点时,脚本默认处在被拦住的状态,页面先以朴素的样子呈现出来;确认可信之后,再手动放行。这一步比「全都允许」多花几秒,换来的是对每一次执行的知情。
它同时还以另一个身份出现:官方说明它是 Tor 浏览器内置的关键安全组件。Tor 面向的是对匿名与抗审查有要求的场景,把脚本白名单作为默认防线的一部分,道理相通——能少运行一段来路不明的代码,暴露面就小一分。
信任分级与防护机制
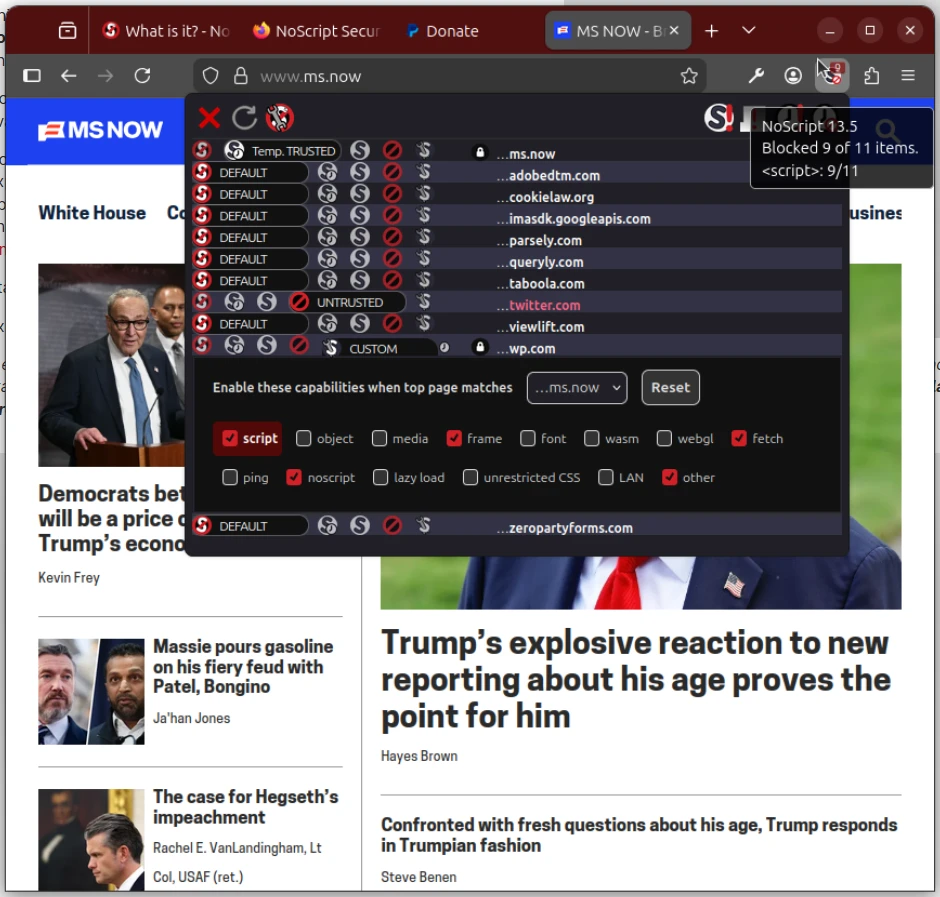
日常使用围绕一套信任分级展开。官方说明可以给任意站点或子资源指定几档预设信任级别,也可以按站点单独定制。未经配置的站点落在默认档,脚本等有潜在风险的能力处在关闭状态;需要临时用一下的站点可以标为临时信任,浏览器关闭后自动恢复;经常访问且信得过的站点才设为长期信任。临时与长期的区别,正是为「试一次」和「一直用」这两种不同心态准备的。
除了脚本控制,它还独立提供几项防护。官方说明其跨站脚本过滤器能阻止一个站点的请求把代码注入并运行到另一个站点,这是浏览器里出现得较早的一类防护;命中可疑请求时会弹出提示,由使用者决定放行还是拦住。另有跨标签身份泄漏防护,在相关的标签之间发生跨站请求时去掉请求里的认证信息,避免身份在不知不觉中被串到一起;若因此需要重新登录,刷新页面即可恢复。
偏好也可以按站点逐一配置。官方说明可以在选项的按站点权限面板里,为以前配置过的站点改档,也可以在不实际访问的情况下预先给站点定好规则,适合一次把常用的几个站点安排清楚,省去逐个访问再逐个点击的麻烦。
版本与授权
当前版本为 13.6.36。官方仓库的发布记录按时间倒序列出各次发布,同一个版本号下还会不断有小的修订;详细改动清单另有专门页面,关注更新内容的人可以顺着链接查看。仓库页面上标注了项目采用的许可协议,源码以开源方式发布,可自行查看实现细节。对关心「这层防护到底做了什么」的人来说,能读到源码本身就是一种安心。
使用上它是浏览器扩展,装好之后会以图标形式出现在工具栏,当前页面的权限状态一目了然。对大多数人来说,头几天会觉得比平时麻烦一些——常去的站点要放行一遍。但这份麻烦大抵是一次性的,配置完成之后,浏览体验与从前差别不大,多出来的只是一层默认的谨慎。
项目 | 官方信息 |
|---|---|
当前版本 | 13.6.36 |
形态 | 浏览器安全扩展 |
授权 | 开源,官方仓库标注 GPL-3.0 |
默认策略 | 对未分类站点采用保守的默认信任级别 |
信任分级 | 多档预设级别,并支持按站点定制 |
额外防护 | 跨站脚本过滤、跨标签身份泄漏防护 |
默认多一分谨慎,代价是刚上手时的几次手动放行,换来的是对页面里究竟运行了什么心里有数。
使用建议:初次安装先把常访问的站点逐个放行,用临时信任试几天再决定是否转为长期;遇到站点显示不正常,先看图标里的权限状态,多半是该放行的脚本还在被拦住;按站点的规则配置一次即可,不必频繁调整。