
Aegis 0.25.0:把 AI 编程助手干过的事摊在一个面板里,还能先审一遍项目
摘要
Aegis 0.25.0 测试版把 AI 编程代理的进程、文件与网络活动收进一个本地面板,默认只记录不拦截,能在运行前先审一遍项目,也能把审计记录导出给自己复核。
推荐- 软件名称
- Aegis
- 版本
- 0.25
- 收费
- 免费
- 开源
- 开源
- 操作系统
- WindowsmacOSLinux
- 更新时间
- 2026-11-22 21:31
Aegis 0.25.0-beta 在 2026 年 11 月 12 日发布。它要回答的问题很朴素:那些能读写你硬盘的 AI 编程助手,刚才到底动了什么。
Aegis 是一款 Windows 优先的本地监控面板,把 AI 编程代理在自己电脑上的活动收进一个界面——哪些进程在跑、碰了哪些敏感目录、连了哪些地址,都能翻出来看。它用 MIT 许可开源,监控功能不收订阅费,也不需要给代理装插件。界面语言这一版扩到八种,简体中文在设置里可选。
它盯的是进程、文件和连接
识别这一层做得比较细。仓库里写着能认出一百一十二种代理,靠的是二百六十五个进程名特征,同时把父子进程树拼出来,IDE 宿主与插件也算在内。光看进程名不够,很多工具会套一层终端或者由编辑器派生,树一拉起来,谁发起的、谁在底下干活就清楚了。
文件与网络是另外两条线。文件侧盯的是配置里指定的敏感目录与代理自己的配置路径,Windows 上还会借打开句柄与重启管理器看谁在读;网络侧盯的是已识别进程的 TCP 端点,每个端点给一个判定——在白名单里、未知、标记待查。行为分析那层有七十三条敏感路径规则,分八类,再用每个代理最近十个会话的滚动基线算异常分,配上操作序列作为证据。
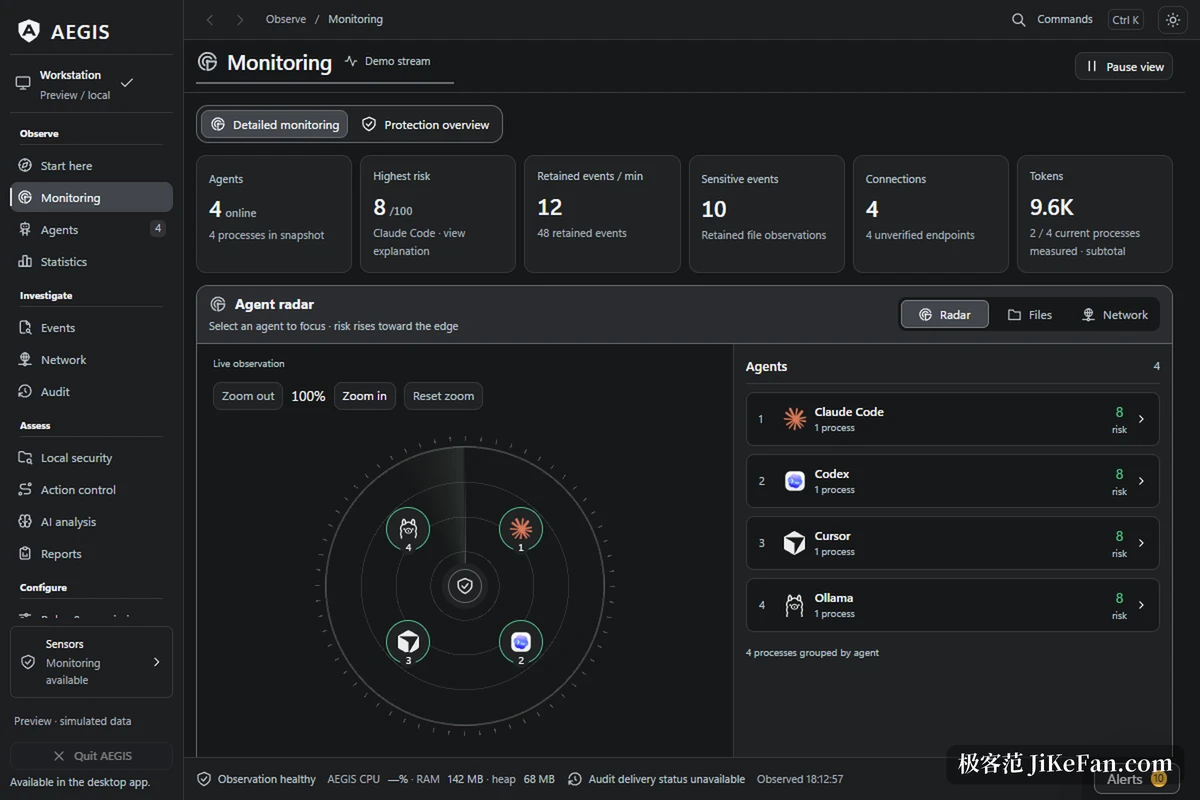
默认只记录,不替你拦
这一点容易被误解,所以它写在显眼处:默认的监控只观察和记录,不会自动拦截命令,也不会把代理关进笼子。要停下、挂起、恢复某个进程,都得你手动点。想加控制,得单独去配动作策略或者一个校验型的 MCP 网关,而且只覆盖你明确指定的那条路径。作者的措辞很克制——这些是可选的控制,不是默认的保护伞。
顺手能做的一件事是算账。面板会读本地会话里量到的 token 小计,给出估算花费,和 CPU、内存曲线摆在一起。估算带明确的不确定性说明,不会把数字说成账单。
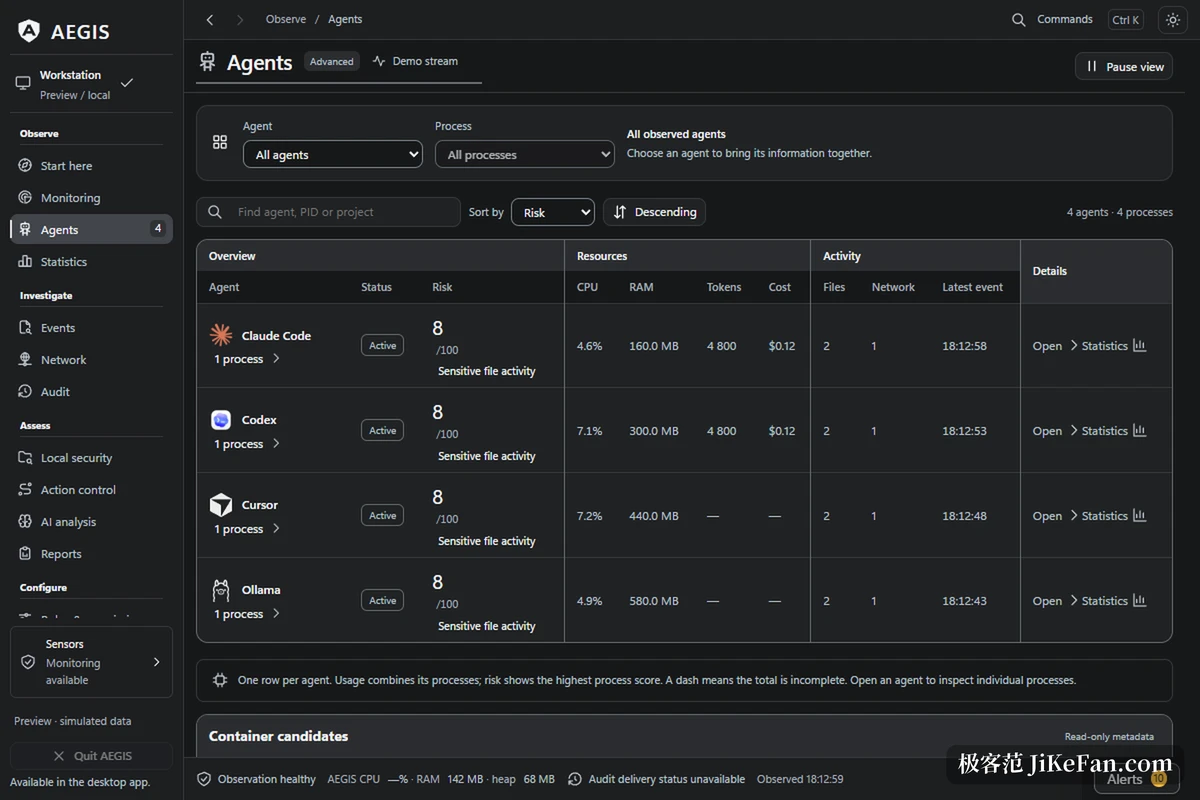
跑之前先审一遍
比事后翻记录更实用的是事前检查。选中一个项目目录、一个技能或者一份代理配置,Aegis 会给静态发现与配置证据,再和上一次存的快照做差异——新加的脚本、改过的权限、忽然多出来的外部地址,都会摆到明面上。这条路径不需要模型密钥,断网也能用。
事件页还有一条更细的路:指定一个本地文件夹,手动过一次 UAC,开始抓文件读取。抓到的每一条会标出是哪个代理发起的,以及按路径规则给出的「疑似敏感读取」。作者特意声明,路径只是候选,这个标签既不等于恶意,也不改风险分。
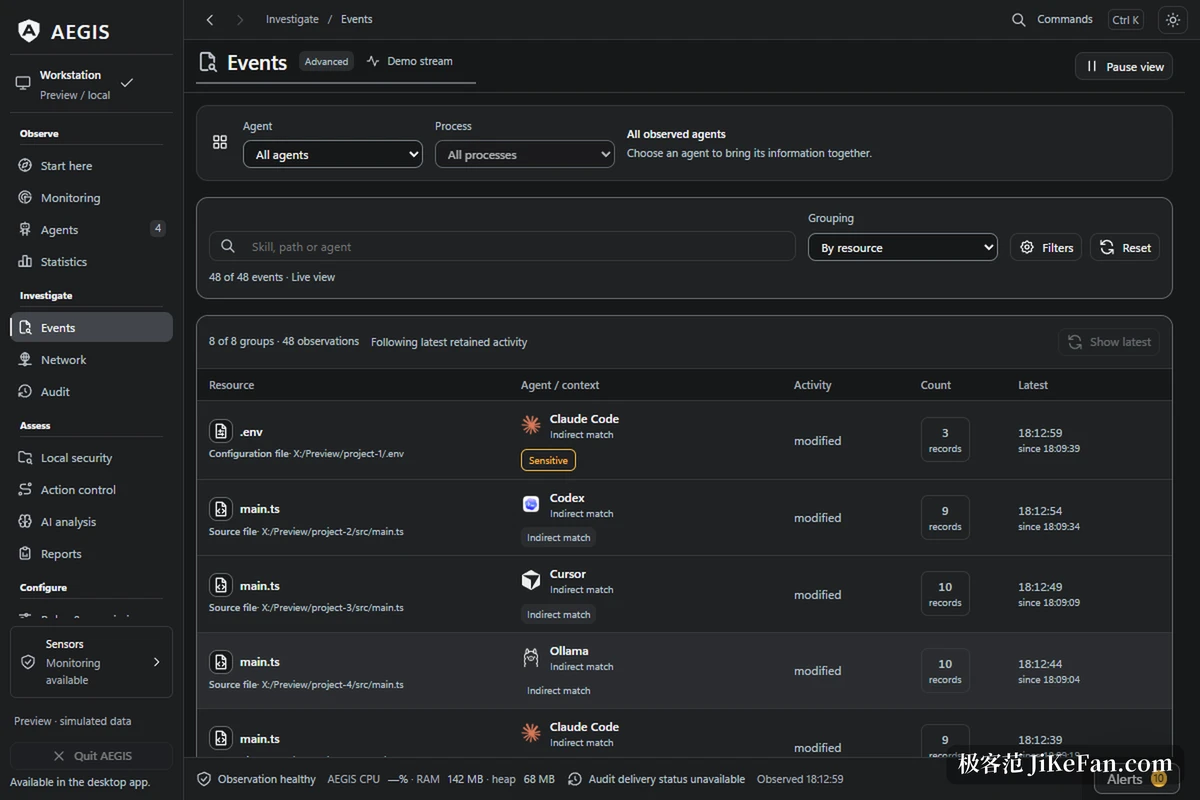
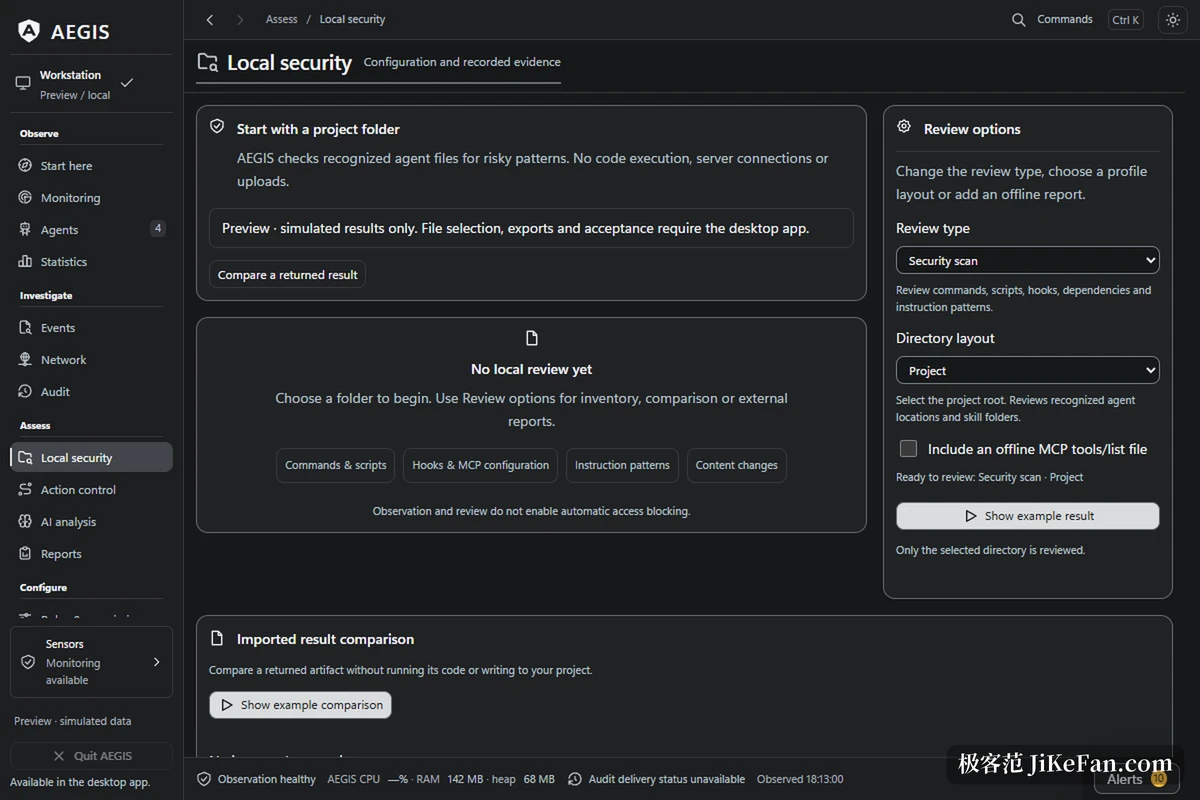
留档与复盘
Aegis 还留着一条给事后复盘用的路。告警、审计历史、统计视图都能按时间翻,也能把结果导成 JSON、CSV、HTML 或者整包 ZIP,交给自己或别人复核。对需要写周报、留档、或者把一次异常讲清楚的人来说,能导出比能看见更重要——截图会丢上下文,结构化的记录不会。
代价与边界
数据不出本机,这是它反复强调的:没有使用遥测,没有云同步,只有检查更新时会连一下仓库托管站。可选的模型分析要你自己填密钥,只在你点的时候发元数据,费用按那家服务算。
边界也得说清楚。Windows 10 与 11 是主平台,macOS 要 13 及以上但整体仍是实验性,Linux 同理;它是测试版,版本号还带着 beta。识别与归因可能不全,作者自己在文档里承认这一点。它也不是杀毒软件那种东西——不扫毒、不阻断,只在你看得见的范围内把证据留住。
仓库里的界面图是模拟数据,拍摄于十月中旬,这一点有标注。把模拟图当真实截图去理解,容易高估它的成熟度;反过来,一个还在测试期、由个人维护的项目,能把「只观察不拦」和「路径不等于恶意」这些话写进说明,已经比很多同类工具诚实。