
KillerScan 1.9.5:一个 exe 扫清整个局域网,谁连着你家路由器一眼看清
摘要
KillerScan 1.9.5 是单文件便携的局域网扫描器,一次扫出网内每台设备的地址、厂商、类型与开放端口,还能持续盯着掉线,适合上门排障、资产盘点与家庭自查。
推荐- 软件名称
- KillerScan
- 版本
- 1.9.5
- 收费
- 免费
- 开源
- 开源
- 操作系统
- Windows
- 更新时间
- 2026-11-19 23:00
网络出问题的时候,最先缺的往往不是工具,而是一张「这台网里到底有什么」的清单。
KillerScan 想补的正是这张清单。它把一次扫描的结果摊成一张能读的表,每一行是一个地址,后面跟着主机名、网卡厂商、推断出来的设备类型和开着的端口。软件在 2026 年 11 月 9 日更新到 1.9.5 版,单个可执行文件只有 5.49 MB,可以直接放在 U 盘里运行,不需要安装,也不必注册账号。它是 GPLv3 许可的开源项目,目前提供 Windows 10 与 Windows 11 的 64 位版本,运行依赖系统自带的 .NET Framework 4.8。
把「谁在网里」变成一张能读的表
多数路由器后台只给一串 192.168 开头的地址,谁是谁要靠记。KillerScan 的设备视图把缺的几列补齐了:地址、主机名、MAC 地址、厂商、类型、开放端口。一屏扫下来,网关标成 Router,网络存储归到 NAS,打印机单独一类,摄像头、电视盒子、语音音箱各有归属。测试环境里 24 台设备的家庭网络,扫完只要几秒。
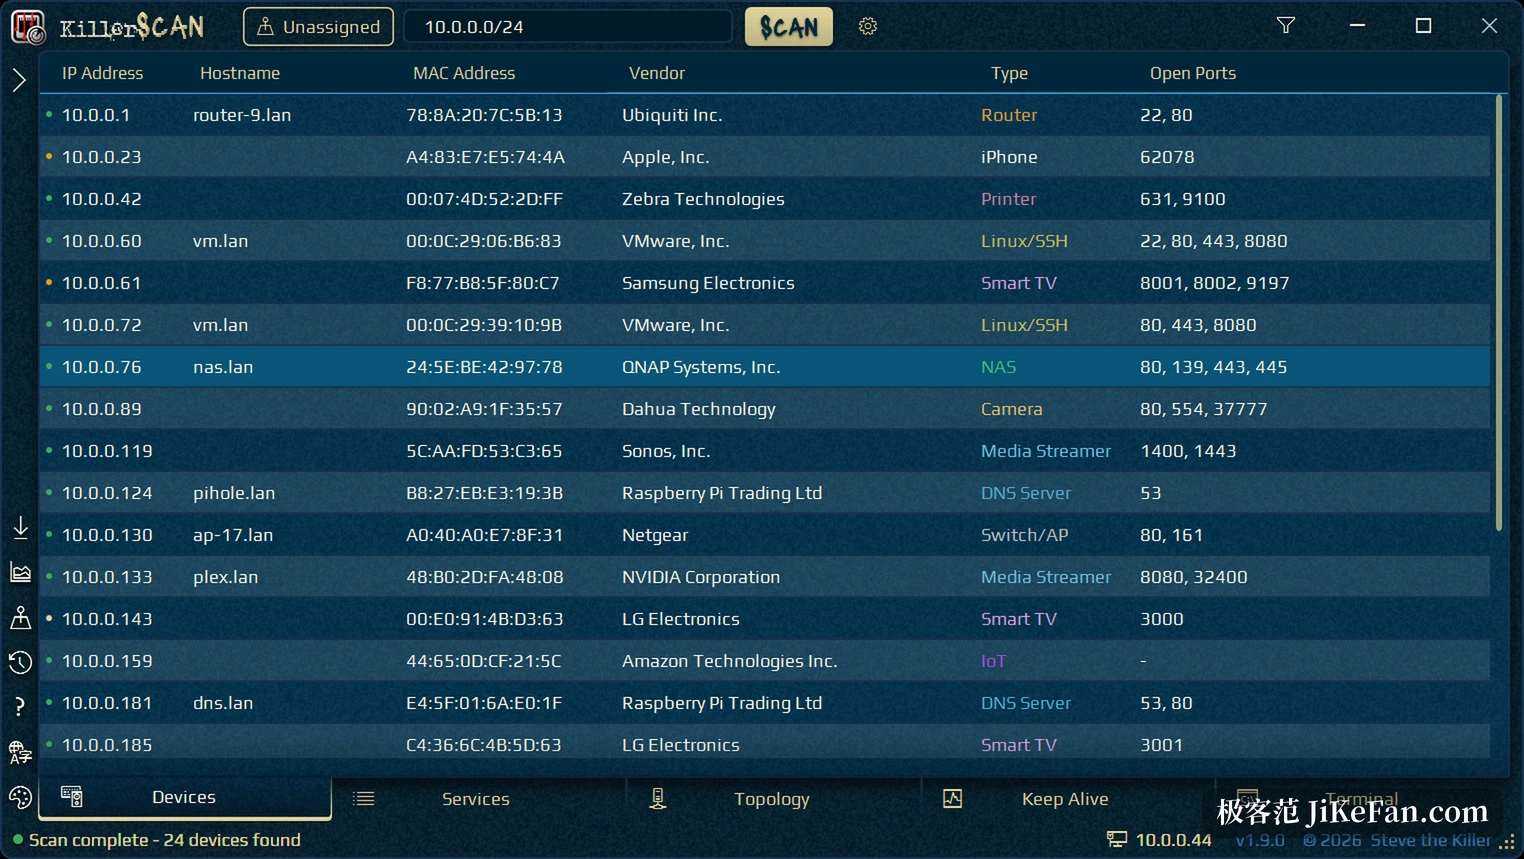
表上那列厂商来自 MAC 地址前缀。程序内置 Wireshark 那份厂商库,覆盖 MA-L、MA-M、MA-S 三类注册块,五万七千多条记录随程序一起走,断网也认得出厂牌。厂商加上端口,再加上设备自己报出的名字,判断它大概是什么就有了依据。
不响应 ping 的设备,靠三次问话挖出来
局域网扫描最容易漏掉的是不理 ping 的设备。手机、平板、智能插座为了省电,常把探测请求当没听见,可在更底层它们依然会响应地址解析。KillerScan 把这条路走了三遍:先读一次系统的 ARP 缓存,拿到最近聊过的设备;再并发发一轮探测,同时最多保持 64 个请求在飞,每个给 1.5 秒;探测结束后再读一次 ARP,把「不答 ping 但答 ARP」的那批捞回来。
对彻底沉默的地址还有一次机会——直接去连几个常见端口,文件共享、远程桌面、网页、SSH,只要有一个回话,这台机器就算在线。同一时间它还会发两轮广播问话,一轮是 mDNS,让打印机和苹果设备自报家门,另一轮是 SSDP,把智能电视和投屏盒子招出来。
跨过路由器的地址有个坑:拿回来的 MAC 往往是网关的,一屋子设备会显示成同一个厂商。程序把「同一个 MAC 对应多个地址」的情况直接判掉,改从端口和服务去认。
认设备靠打分,不靠一条规则
端口探完,线索凑齐,剩下的工作是归类。KillerScan 用一套加权打分:SSH 登录时回的那句欢迎语、网页的标题、安全证书上的名字、SNMP 报出的设备描述、mDNS 里的服务类型,每一条都会给对应的类型加分,线索越具体给得越多。打印机的专属端口开着,加上广播里的打印服务,两条合起来就够定案;单独一个网页端口只能算「大概是台网页设备」。分数最高的类型胜出,前提是过最低分数线。
分不出来的时候按顺序兜底:随机 MAC 加零星端口算手机,开着 22 算 Linux 主机,开着 445 或 3389 算 Windows,一个端口都不开但有 MAC 的算物联网设备。这套兜底为一类真实场景准备——小公司那台台式机进了待机,底层还答地址解析,上层一个连接都不接。认错了可以手动改,改完会记住。
断线排查交给 Keep Alive
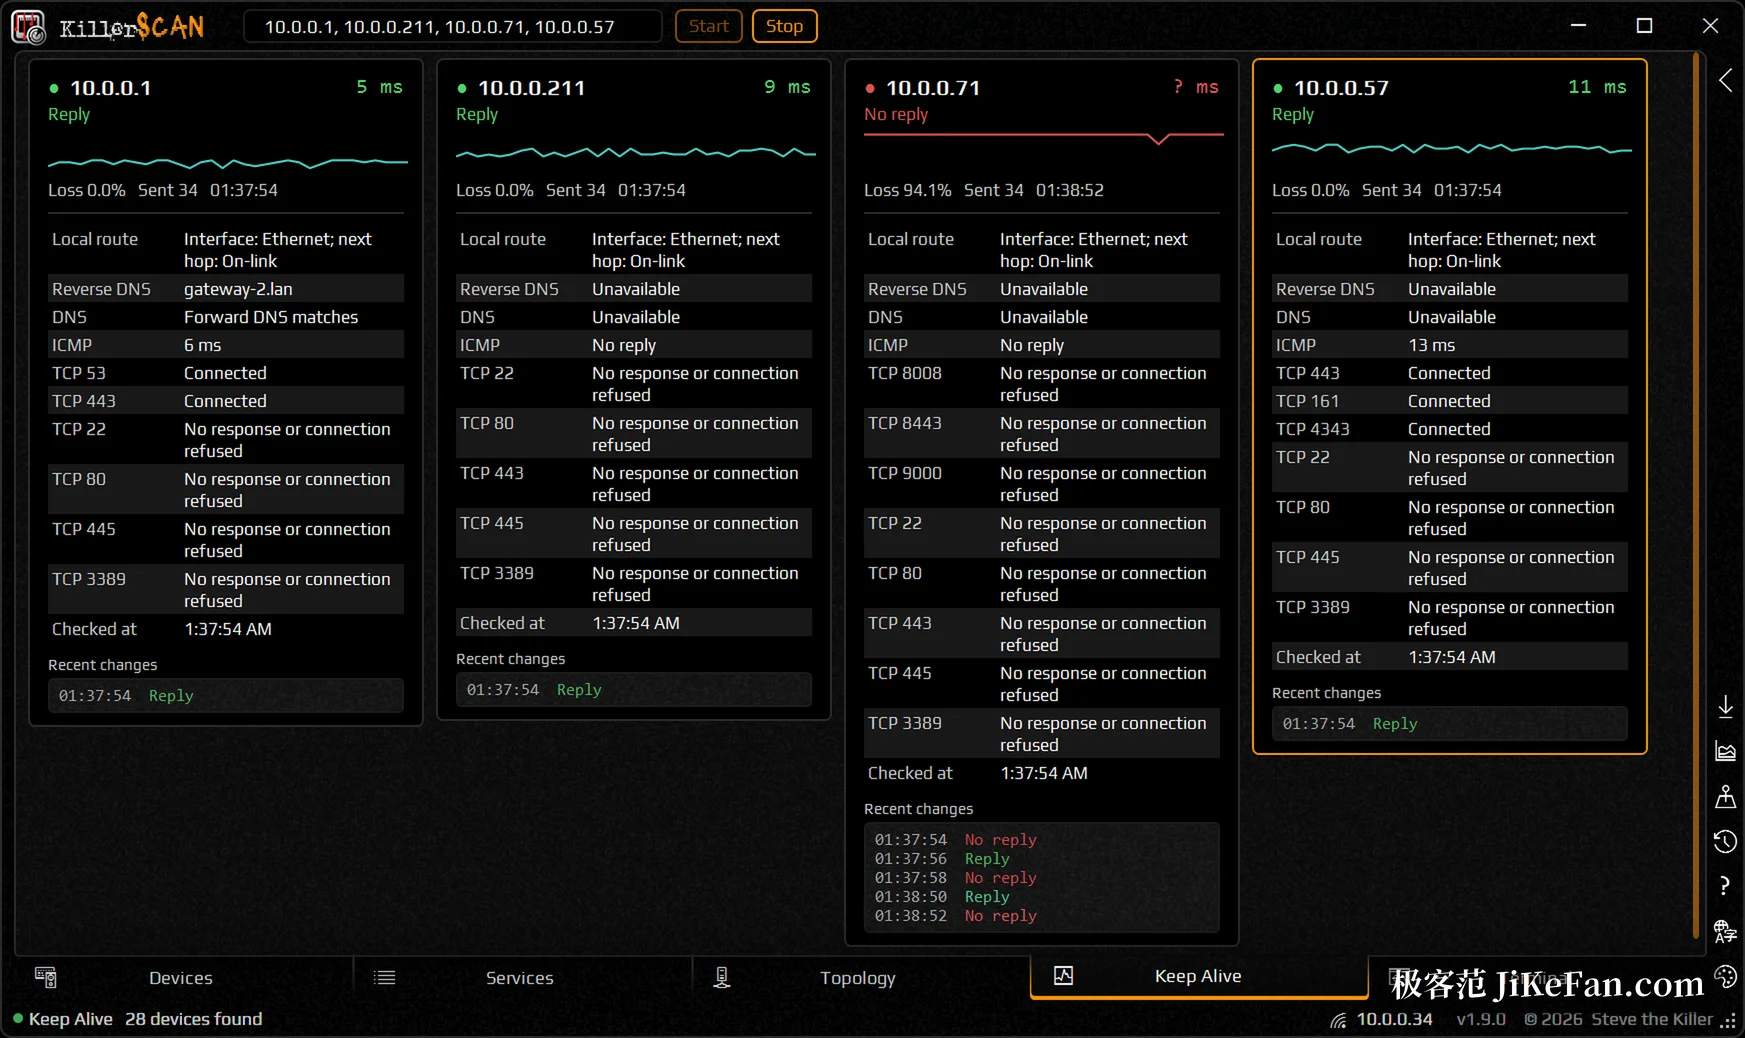
网络时断时续最难查,因为故障不发生在你盯着屏幕的那一刻。Keep Alive 最多同时盯 16 台设备,每台一张卡片,上面有延迟曲线、丢包率,以及自己的一组检查项:路由、正向与反向 DNS、探测、端口、路由追踪。哪一台什么时候掉过、什么时候回来,卡片底部按时间列着,可以直接复制进工单。
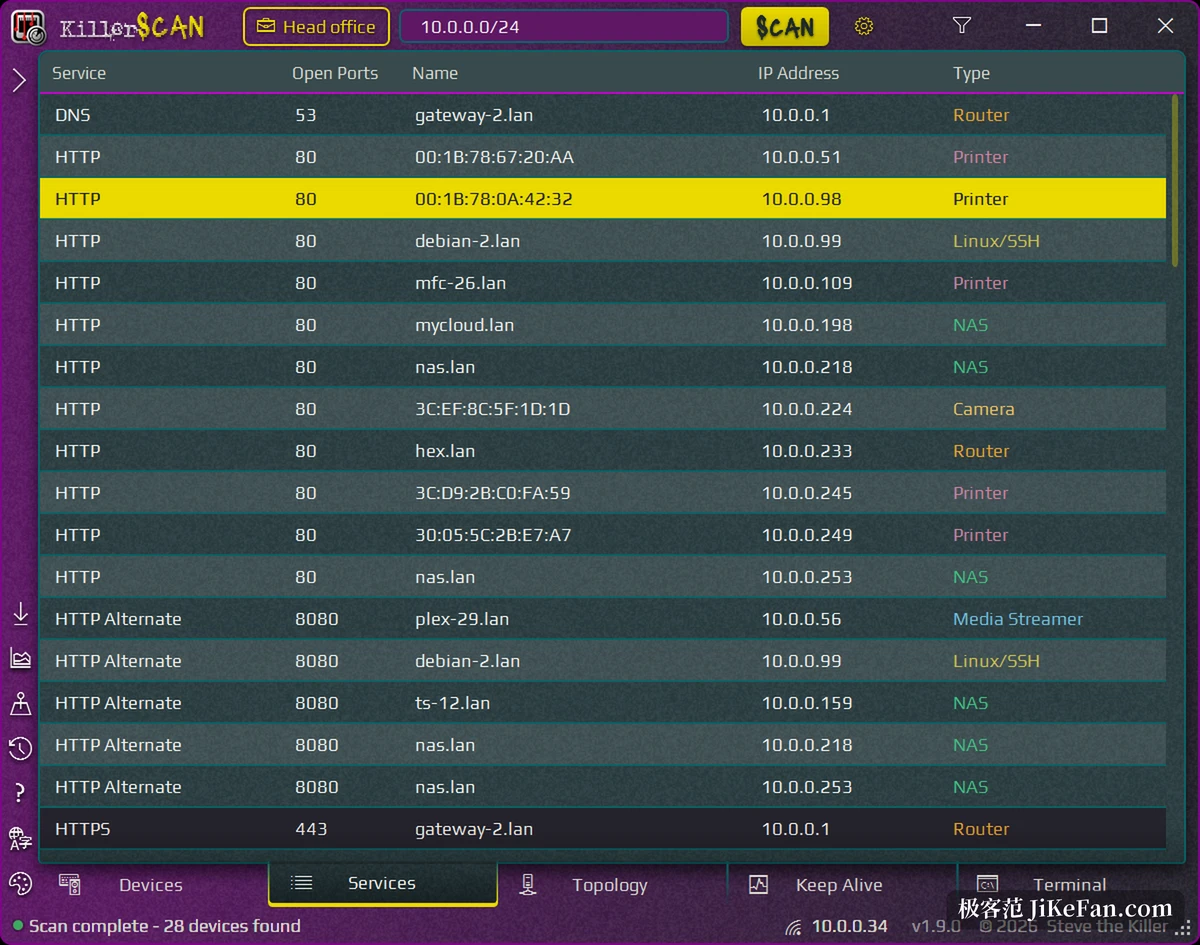
另一个视图按端口排,一行一个开放端口,不再按设备排。想知道网里哪些机器开着远程桌面,切过去按端口筛一下就有答案。
一个可执行文件里的取舍
程序用 C# 与 WPF 写成,依赖全部塞进单个文件,代价是必须依赖系统的 .NET Framework 4.8,自带的终端还要 Windows 10 1809 以上。界面给了十三套主题,深色、浅色、纯黑与 98SE 各配八种强调色,合起来四十一种外观,设备类型另有配色。界面语言支持二十种,中文在列。
结果可以导出成 CSV,也可以导成一份能离线打开的 HTML 报告,拓扑图另存为 PNG、JPG 或带 SVG 的 HTML。按客户站点分开的 Locations 各自保留扫描历史,第一次扫描定下已知设备,之后的扫描把陌生设备标出来,确认动作单独做。程序不上报使用数据,扫描结果留在本机,除非自己导出或分享。
谁用得上
上门装设备的技术员最直接:到了一个没见过的机房,先扫一遍,路由器、交换机、虚拟机宿主机、存储、打印机、摄像头各就各位,再动手改配置。运维与网管拿它做资产盘点也顺手,导出 CSV 交给表格,比手抄 MAC 地址可靠。至于家里,想知道 Wi-Fi 上有没有多出来的设备,扫一次看设备数对不对得上,也就够了。
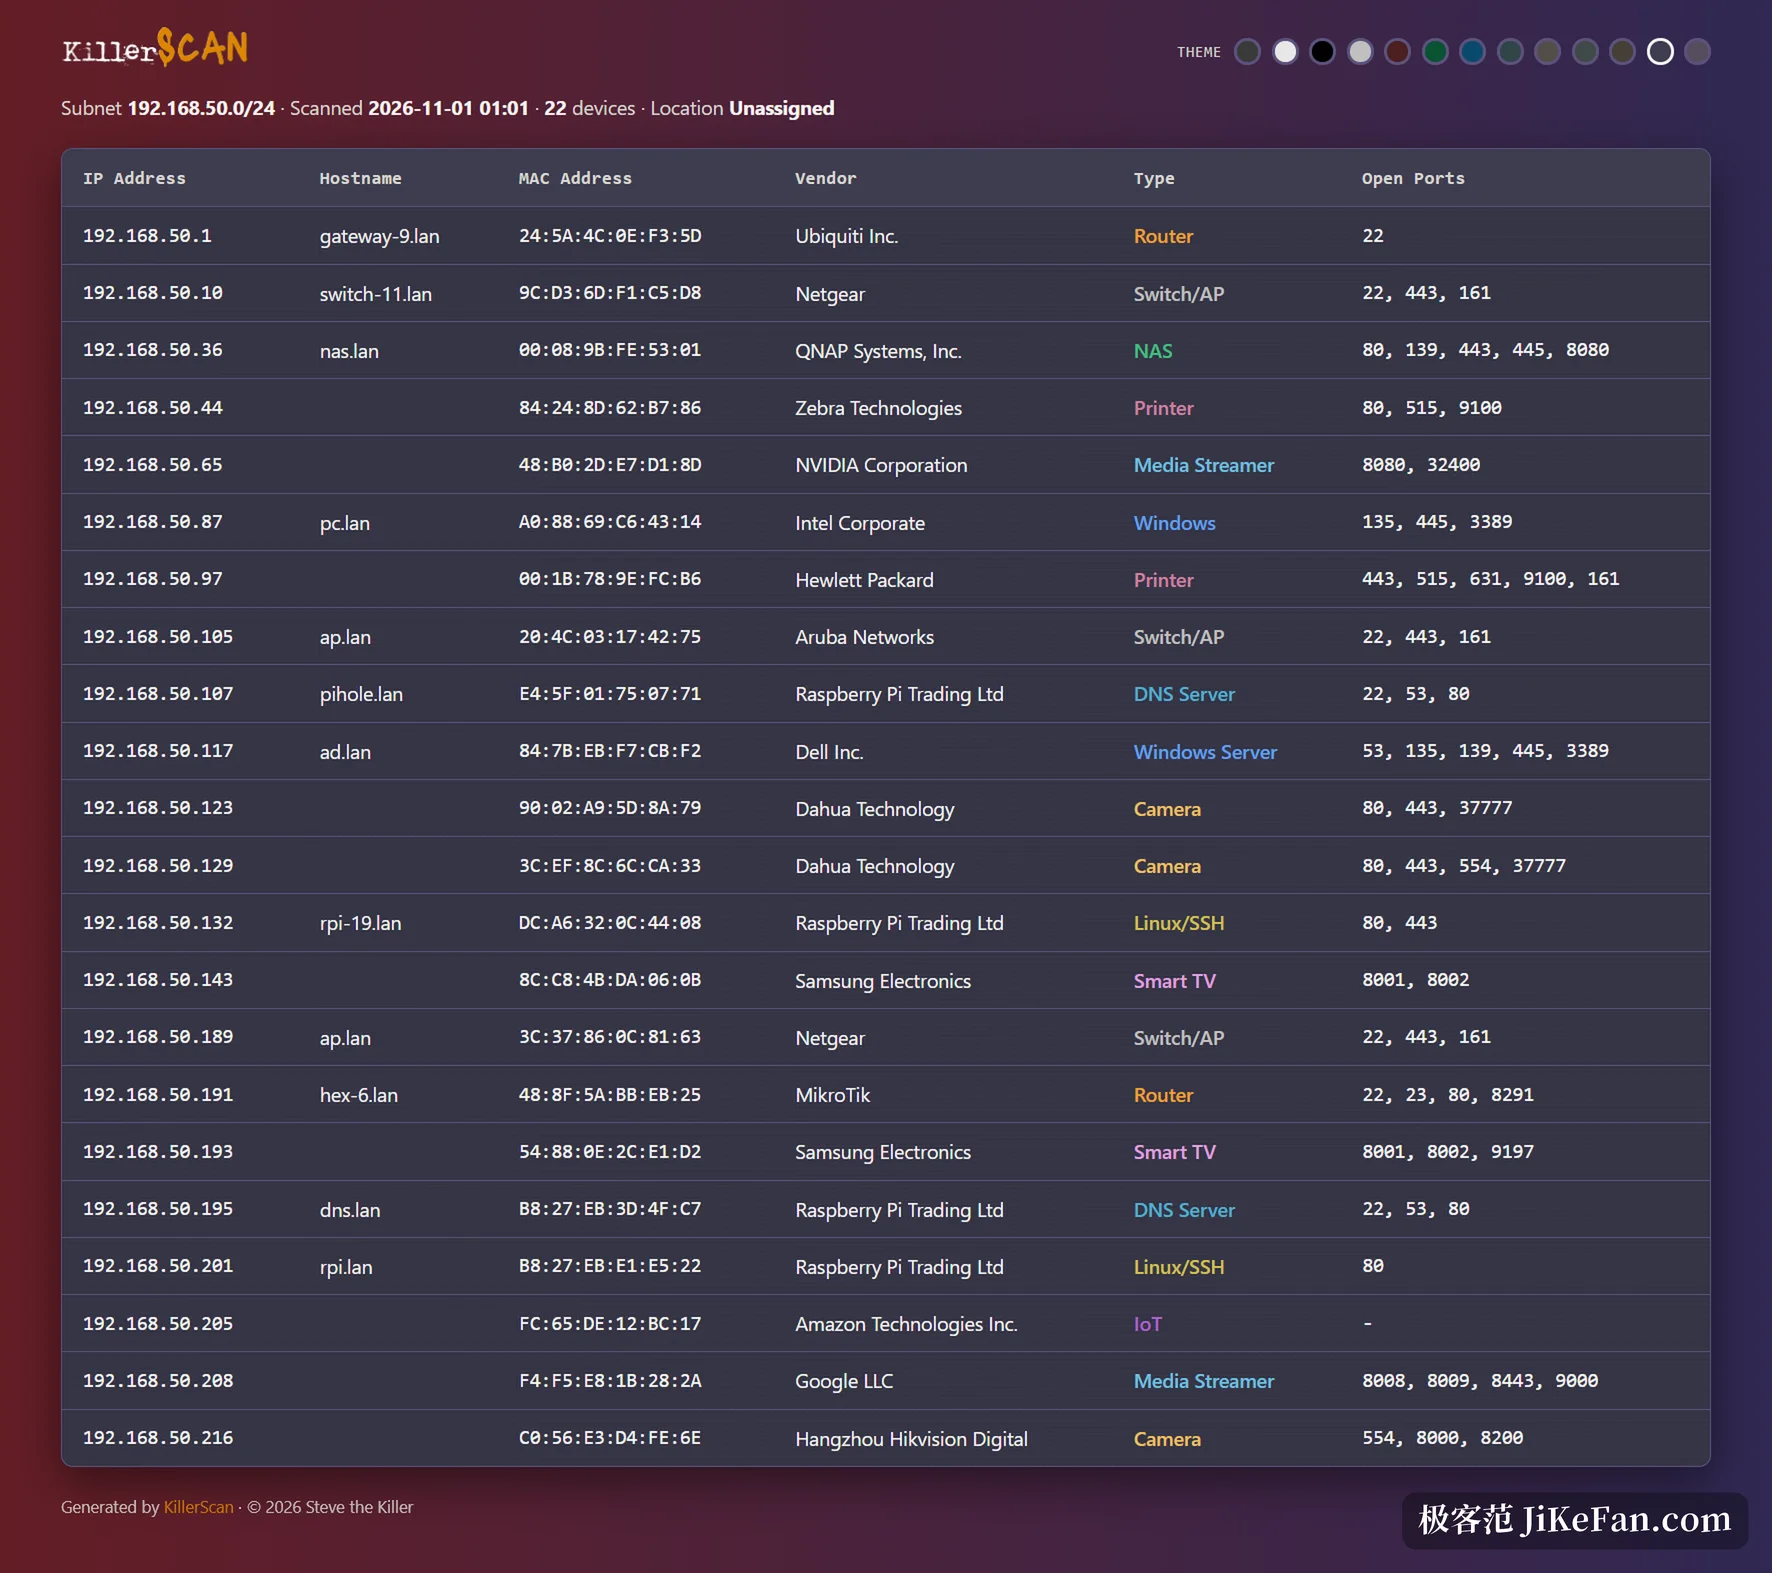
它解决的不是「能不能扫到」,而是扫到之后你认不认识——一份能读的清单,比一堆地址有用得多。