Meta 发布 Muse:把一台专属云电脑交给 AI,让它真正替你办事
Meta 把一个 AI 智能体放进了一台独立的云端电脑里,让它替你开浏览器、填表、比价、下单,只在动作不可逆之前停下来问一句。
Meta 在 2026 年 9 月 8 日发布了个人 AI 智能体 Muse,官方给它的说法是「世界上第一个为所有人构建的个人 AI 智能体」。这句描述真正的重点不在「聊天」而在动词:Muse 的目标是代表用户去执行,而不只是给出建议。
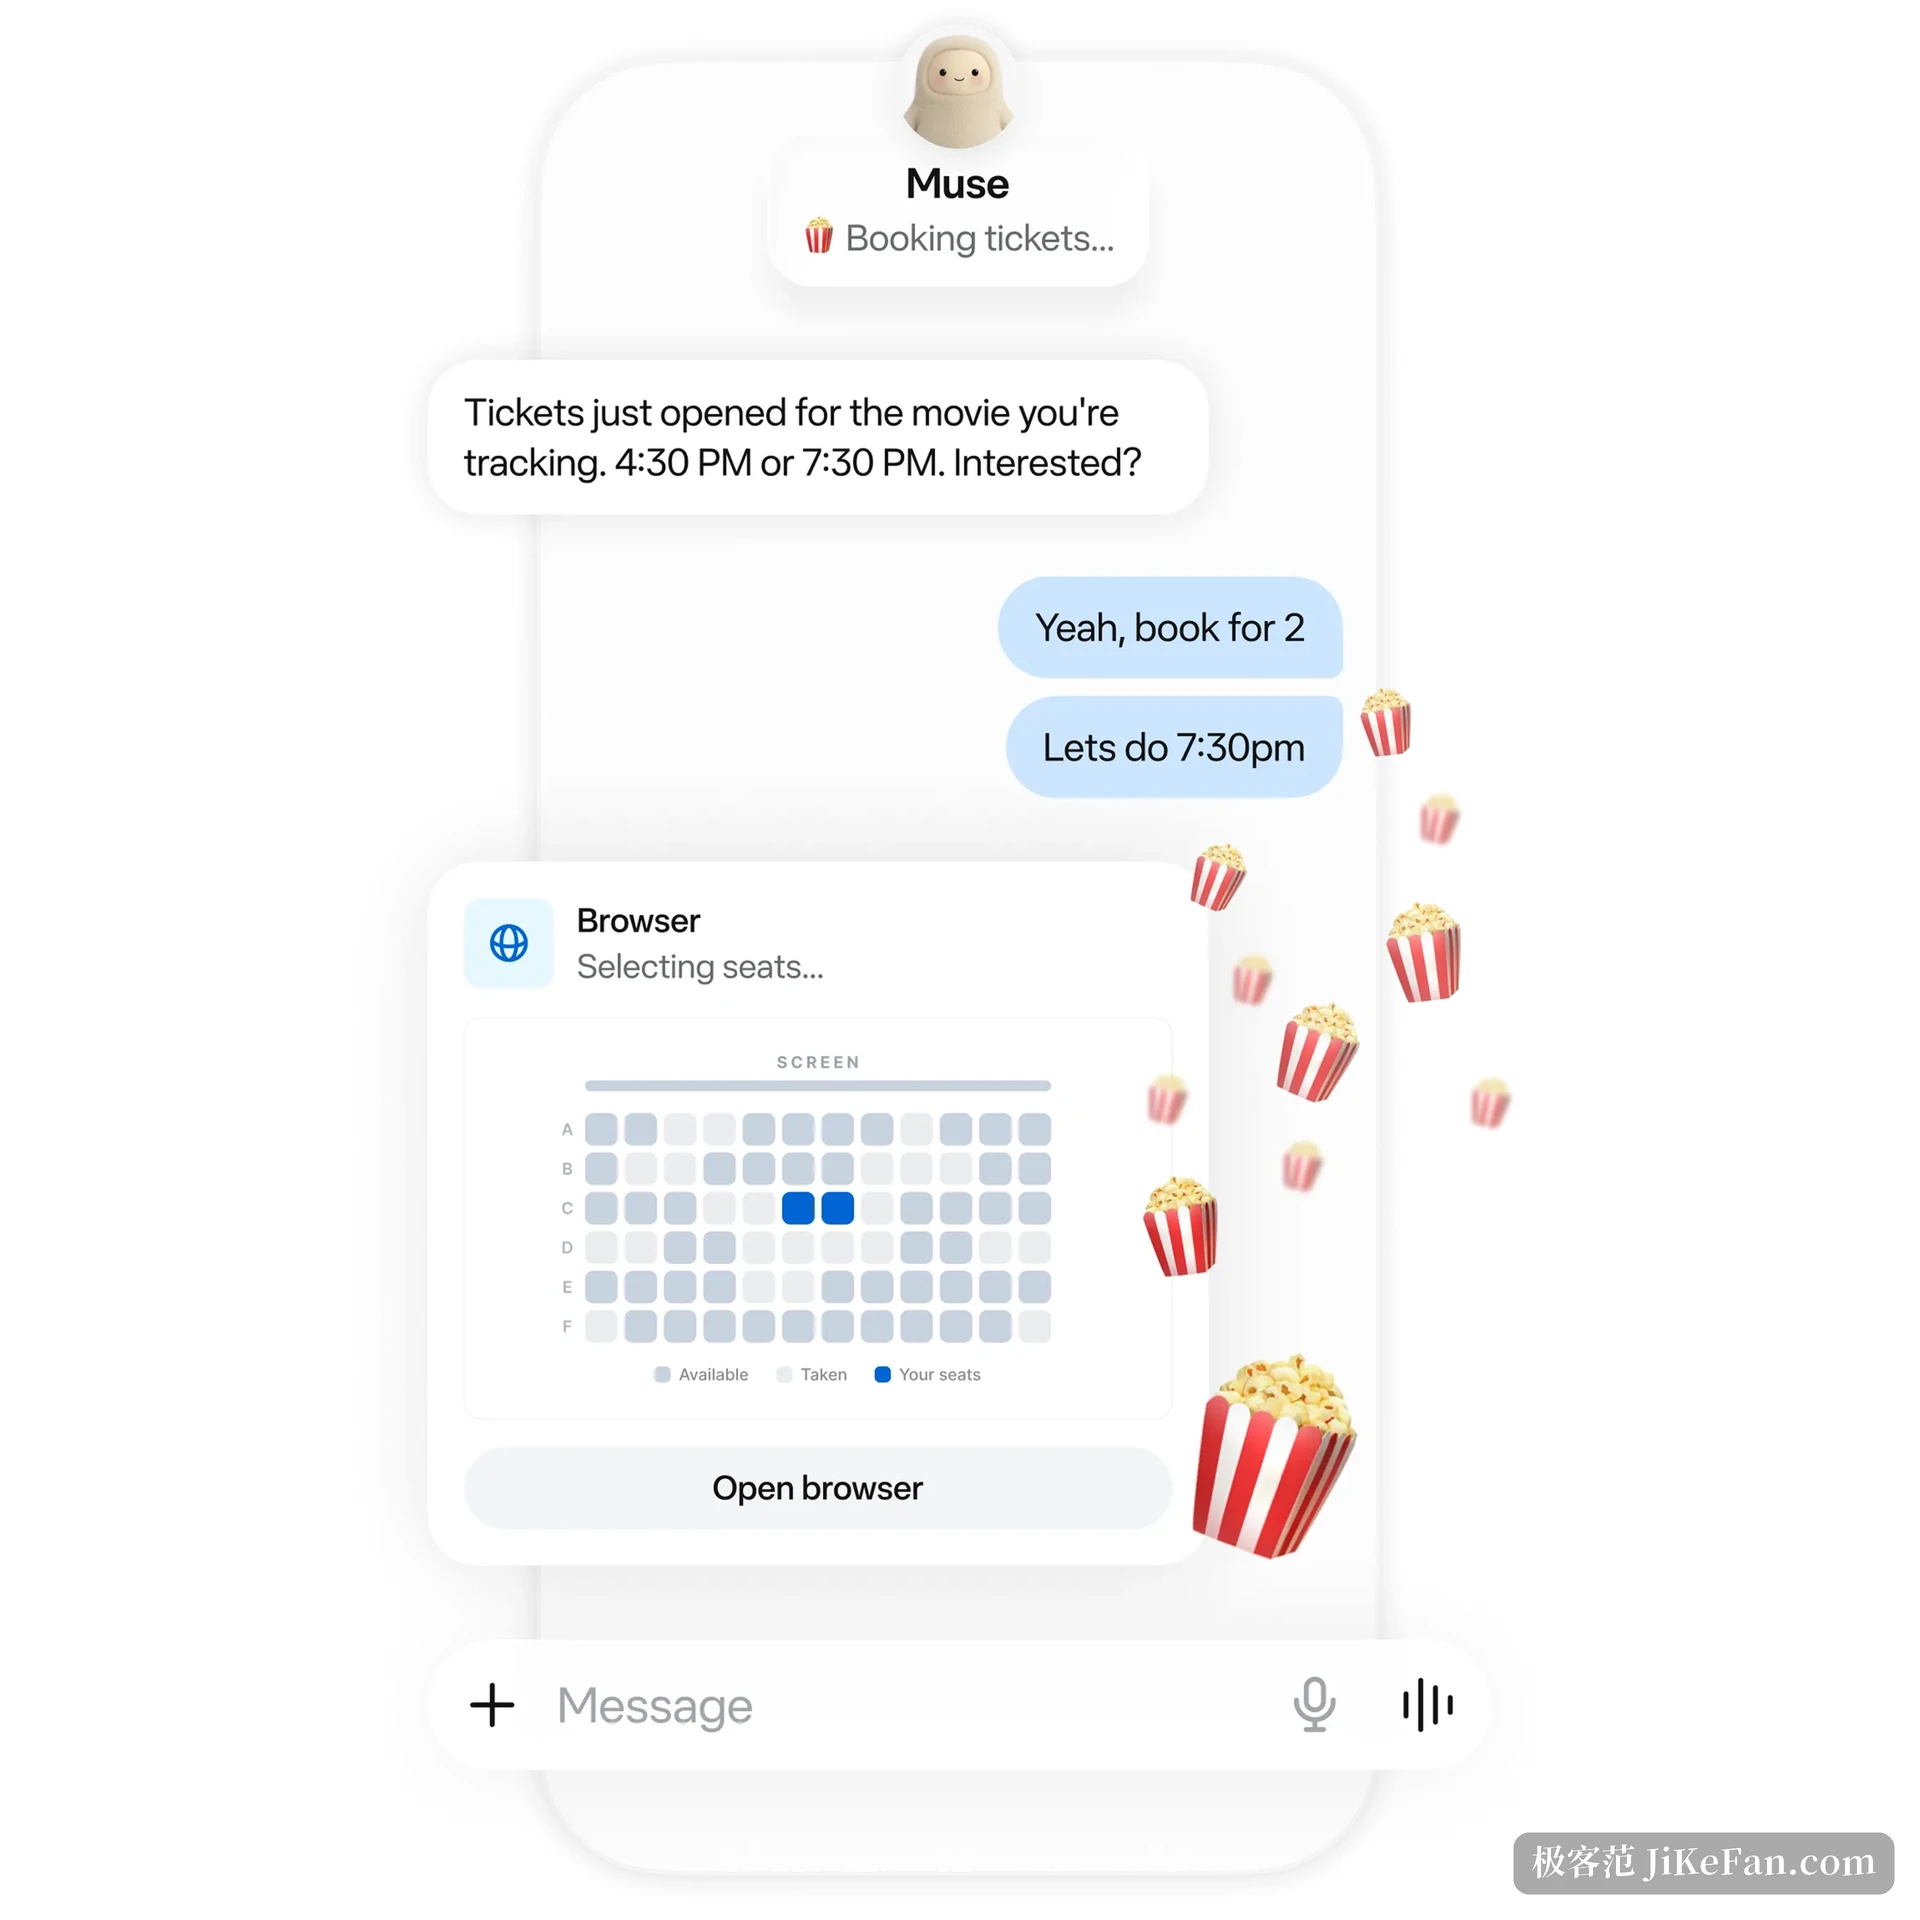
交代事情的方式沿用了人们已经习惯的那一套。在 Muse 的应用里、在 Mac 上,或者直接在 WhatsApp 里,像给另一个人发消息那样把目标说清楚就行,官方强调它没有学习门槛,也不需要技术背景。驱动它的是 Meta 自研的 Muse Spark 模型,官方称这一代模型专为长时间、多步骤的真实智能体任务而训练。
它住在一台自己的云端电脑里
与装在本地、靠用户设备出力的助手不同,Muse 运行在一台名为 Muse Secure VM 的云端虚拟机中。这台机器按用户独立分配,带一个完整的浏览器,以及足以承担真实工作的存储、处理器与内存。按 Meta 的说法,这些资源要够它编译自己写出来的代码、跑并发的子任务和定时任务。
这台机器在结构上被刻意切成两块。Muse 的核心框架,连同用户的工作区、文件以及它代用户执行的各种工具,都跑在一个运行时容器里;容器内的 root 被映射成宿主机上的非特权用户,也就是说容器里的 root 并不是机器本身的 root。容器拥有独立于宿主机的根文件系统,系统调用经过过滤,内核能力也被削减。负责安全的那部分服务则活在容器之外,以独立的系统单元运行。
干活的是它,放行的是 Sentinel
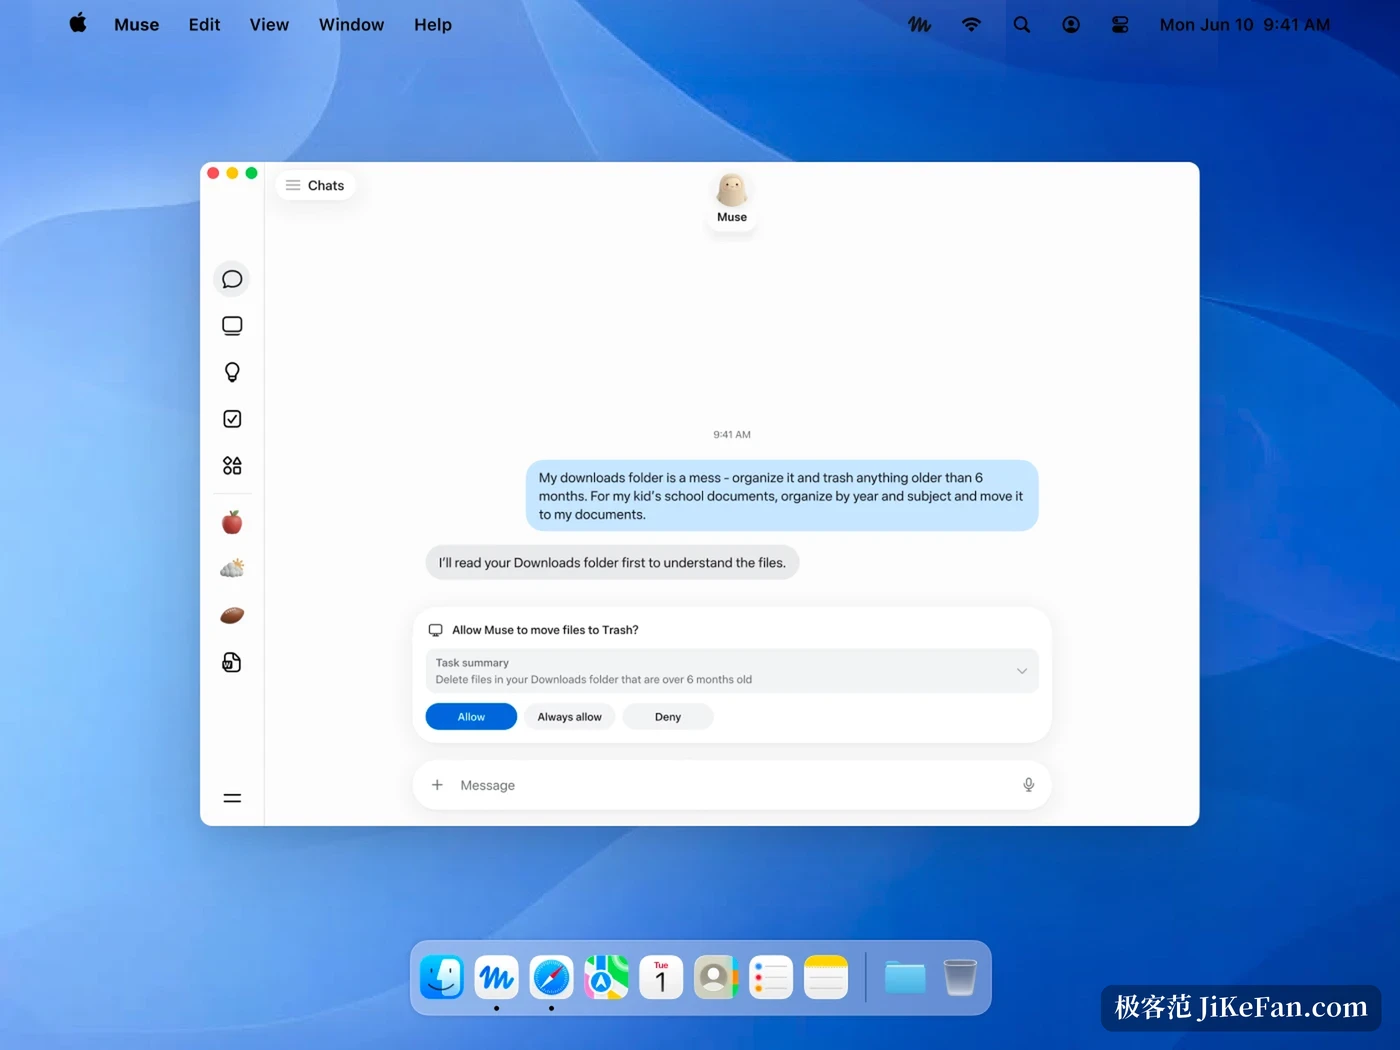
真正决定「能不能做」的并不是 Muse。Meta 在同一台机器上另放了一个与它分离的智能体,名字叫 Sentinel。Muse 只能提出动作,只有 Sentinel 有权授予执行的许可。无论是通过连接器调用第三方服务,还是每一次具体的网络出口请求,都要经过它。它按主机名、解析后的地址、端口、协议、请求方法与路径来判断一个请求能否放行,并用地址层面的限制防止一个看似公开的域名在解析之后指向内部设施。
当 Sentinel 判定这件事需要人来决定时,它会挂起执行,把待批准的动作直接送到客户端界面上,而不是塞进对话里让用户自己去找。授权分成一次性、会话范围、任务范围、限时与长期几种粒度,并且绑定在具体的目的地与用途上。官方的说法是:只读的、此前已允许的、或者可以证明低风险的动作不打断用户,摩擦只放在真正需要同意的地方。
密码和卡号,它自己看不到
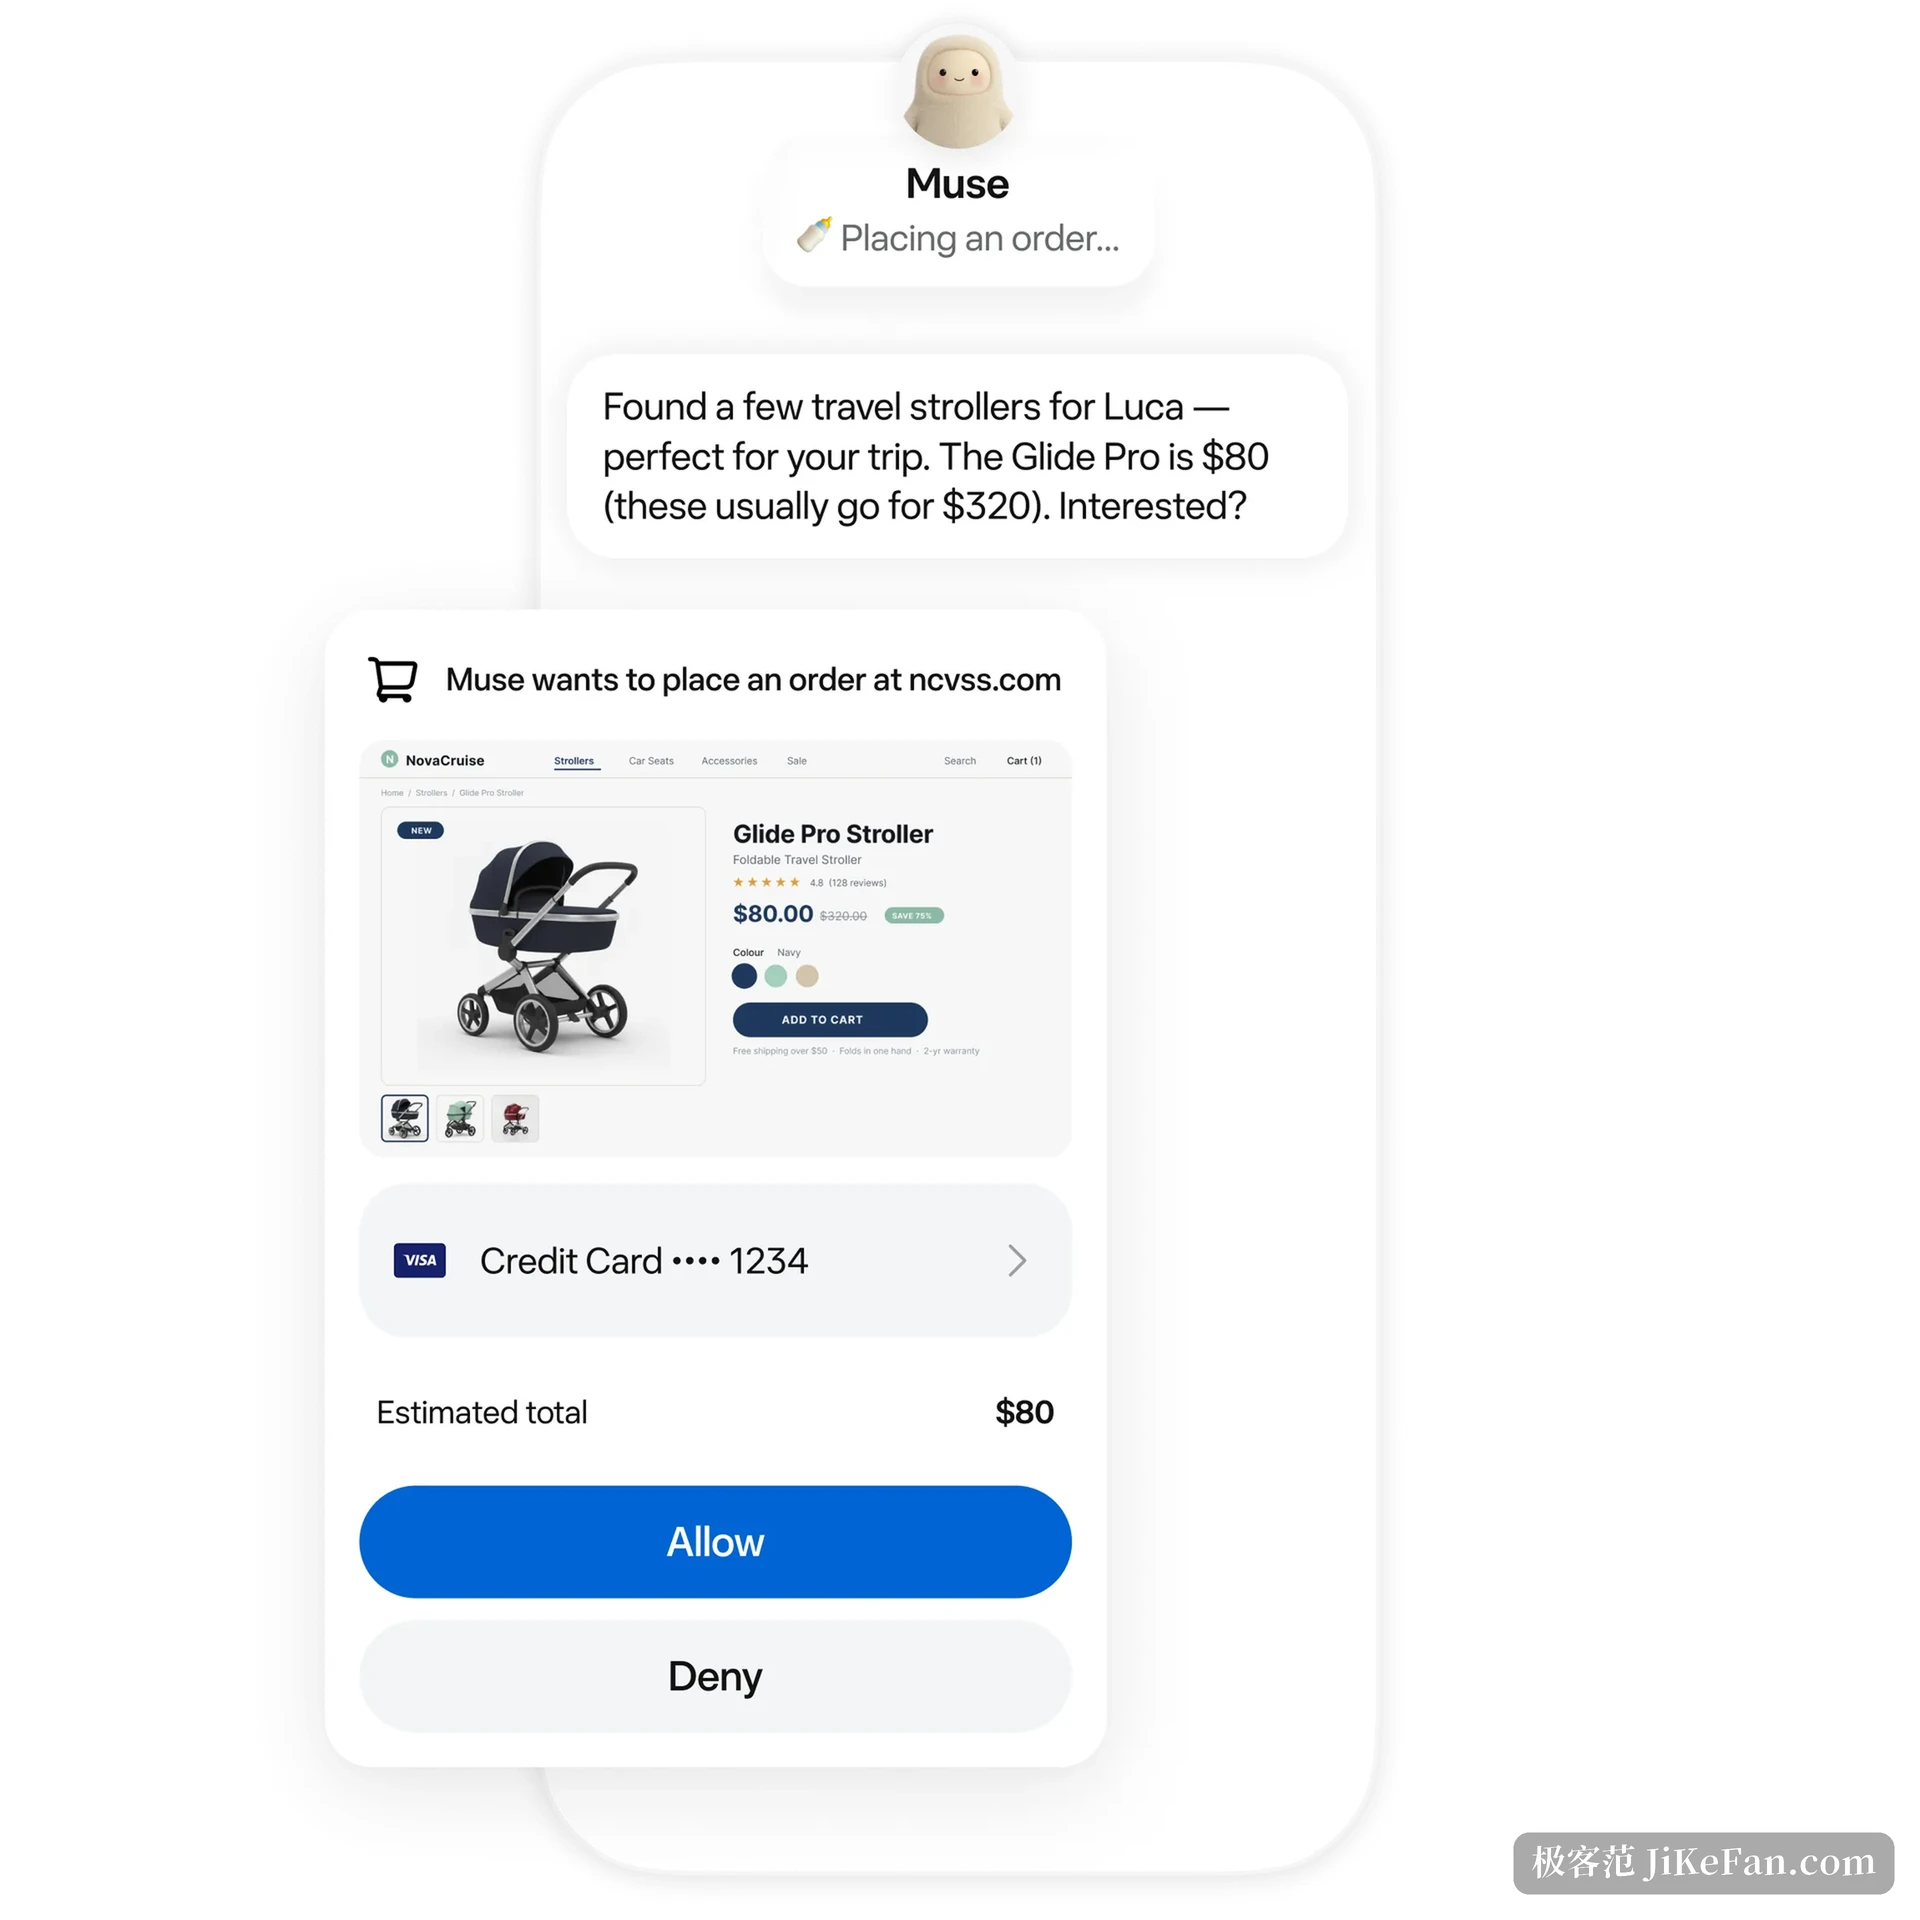
一个能替你登录、替你付钱的智能体,绕不开凭证问题。Muse 的做法是让模型根本接触不到真实的东西:登录信息存放在它读不到的凭证库里,使用时由专门的组件在需要的位置填入;购物结账时生成一次性卡号,真实的卡号对商家和对它自己都是隐藏的。
支付这条线上,Muse 接入了 Stripe 的 Link。Meta 称它是第一个被 Link 购买保护覆盖的 AI 智能体,符合条件商品的丢件、损坏、降价退款与退货都在保障范围内。
关掉应用之后,它还在跑
这是 Muse 与聊天框最直观的分界。官方对「关闭应用后还会继续工作吗」的回答是肯定的:耗时的任务会在后台继续推进,等条件发生变化或者需要批准时再回来找人。它也会记住用户在意的事,比如把收藏的食谱短视频变成一份购物清单,或者把某次对话里顺口提过的偏好留到之后使用。
现在能用到什么程度
Muse 目前在美国与加拿大面向 18 岁及以上用户提供,入口覆盖 iOS、Android、网页端与 WhatsApp,并已推出 macOS 桌面版,可以在桌面应用里整理文件、填写表单,并从「信息」「日历」「备忘录」中取用内容。官方表示 AI 眼镜是下一步。价格方面,日常所需的大部分功能免费但有额度上限,额度用尽可以等刷新,也可以订阅每月 20 美元或每月 100 美元的方案换取更多算力。
值得留意的是它的边界。Meta 在技术博客里直言,Muse 对攻击并非免疫,提示注入在整个行业里仍是未解决的问题,它自己有时也会犯错;这套系统设计的目标是把出错时的影响控制在有限范围内,并让用户始终握有掌控。被列为下一步的 Muse Confidential VM 更进一步:整个虚拟机连同数据与对话,都要用只有用户自己持有的密钥加密,连 Meta 也无法读取。
把一整台云端电脑交给 AI,既是 Muse 的能力来源,也是它的风险来源。Meta 用隔离、凭证替换和一层审批把风险框了起来,但决定它好不好用的,最终还是它办事的可靠程度,以及用户愿意把多少权限交出去。